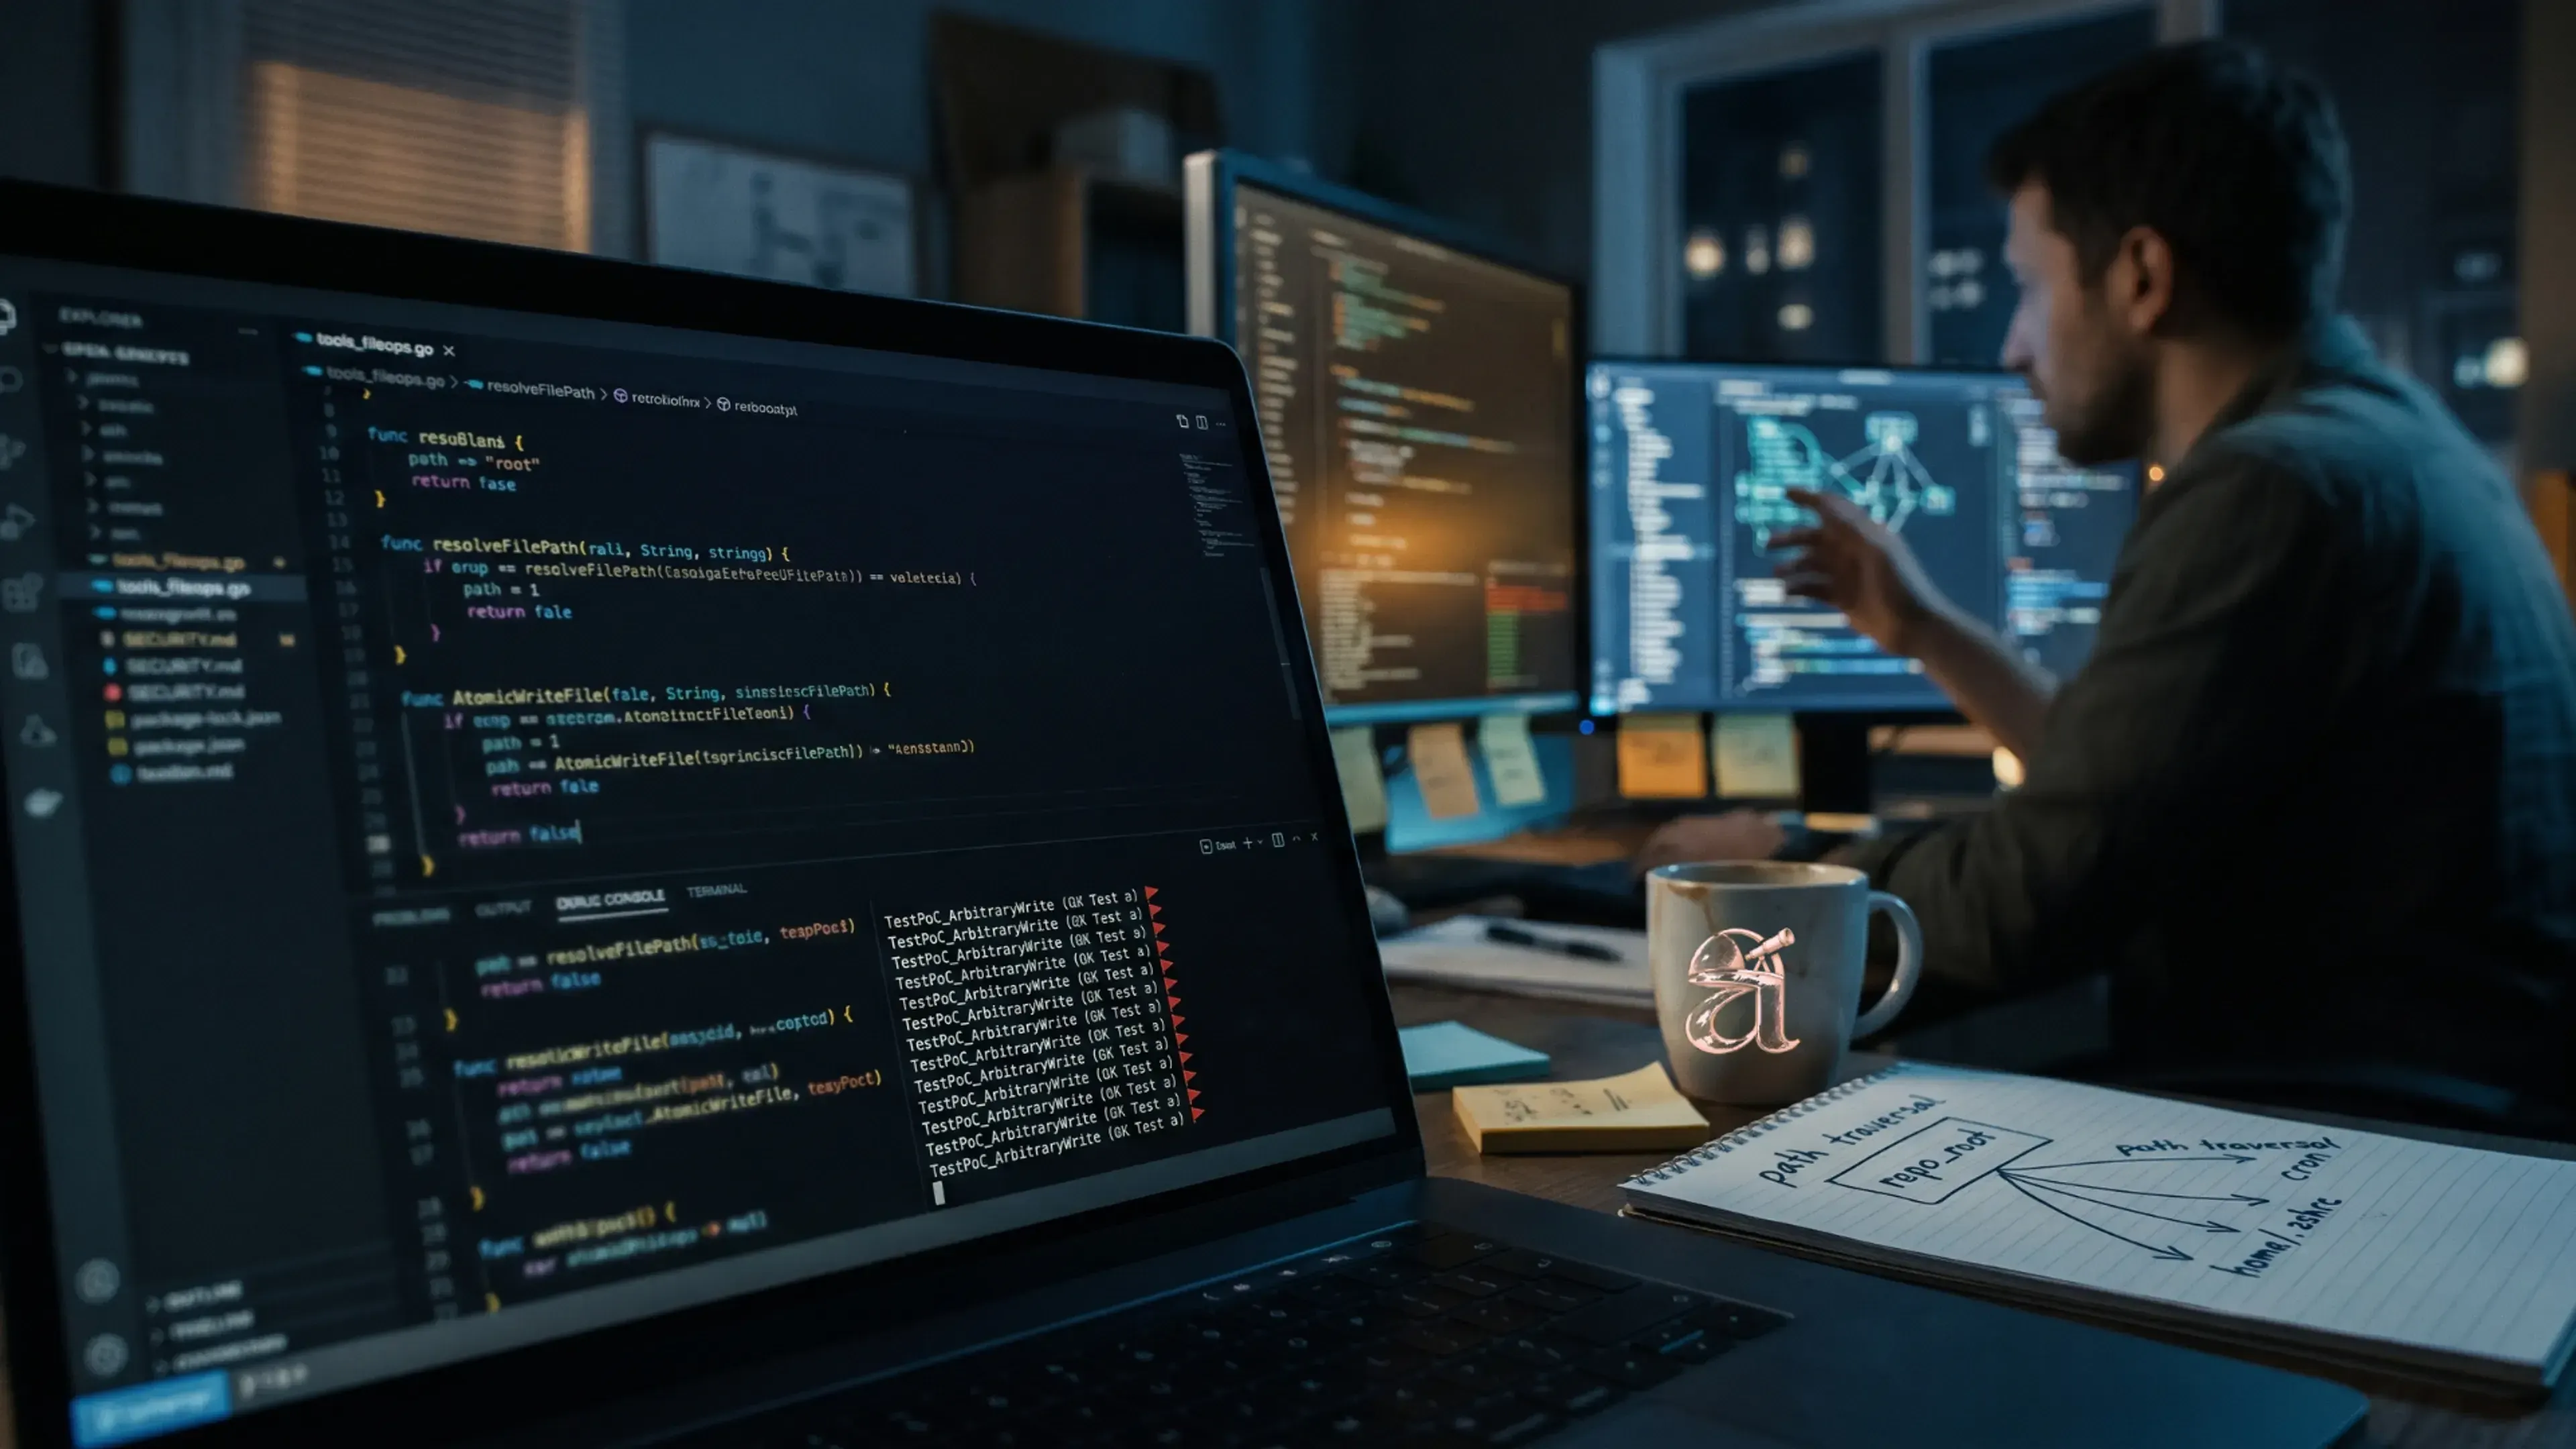
Resumen
Gortex es un servidor MCP que expone las herramientas write_file, edit_file y move_inline. La función resolveFilePath exime las rutas absolutas del confinamiento de repositorio, y los manejadores de escritura, a diferencia de read_file y get_symbol_source, nunca invocan guardSymlinkWithinRepo. Una única llamada MCP a write_file con una ruta absoluta escribe cualquier archivo al que tenga acceso el usuario del daemon, fuera de cualquier raíz de repositorio indexado (el MkdirAll de AtomicWriteFile crea automáticamente los directorios padre faltantes). Escribir en ~/.zshrc, ~/.bashrc, .git/hooks/pre-commit o en una unidad cron/systemd produce ejecución de código en el siguiente arranque de shell o commit. Esto viola directamente el invariante definido en el propio SECURITY.md del proyecto: "La resolución de rutas de archivo está confinada a las raíces de repositorios indexados".
Componentes afectados
Archivos internal/mcp/tools_fileops.go y tools_move_inline.go, HEAD 28fa017 (v0.53.0).
Clasificación de debilidades:
- CWE-22 (Path Traversal)
- CWE-73 (Control externo del nombre o ruta de archivo)
- CWE-94 (Ejecución de código)
Código vulnerable
En internal/mcp/tools_fileops.go, líneas 54-62, resolveFilePath exime las rutas absolutas del confinamiento a la raíz del repositorio. El sumidero de escritura en la línea 793 (AtomicWriteFile, herramienta write_file) y en la línea 676 (edit_file) se ejecutan sin ninguna llamada a guardSymlinkWithinRepo. La asimetría es el defecto: read_file (línea 940) y get_symbol_source sí invocan guardSymlinkWithinRepo, pero la ruta de escritura no lo hace.
Prueba de concepto (ejecutada)
La PoC (internal/mcp/poc_arbitrary_write_test.go, paquete mcp) construye el servidor mediante el propio harness newSingleRepoServer(t) del repositorio e invoca el manejador real srv.handleWriteFile a través de la forma genuina de mcplib.CallToolRequest:
=== RUN   TestPoC_ArbitraryWrite_AbsolutePathEscapesEveryRepoRoot
  indexed repo root (confinement boundary): /var/folders/.../myrepo
  handler status=created path=/var/folders/.../003/pwn.txt bytes_written=50
  PROOF: /var/folders/.../003/pwn.txt now exists with attacker bytes "OWNED-by-gortex-write_file-outside-every-repo-root"
  RCE-PATH PROOF: wrote /var/folders/.../004/victim-home/.zshrc (parent dir auto-created) -> "echo PWNED_BY_GORTEX_RCE # injected via write_file"
  VIOLATION of SECURITY.md line 17 ("It does not write to source files")
--- PASS  (go test ok)
El test verifica que el manejador no devolvió IsError y que los archivos existen fuera de toda raíz de repositorio indexado. La PoC completa está disponible bajo solicitud.
Impacto
write_file y edit_file son herramientas MCP controladas por un agente LLM. Un agente con prompt inyectado o adversarial (el modelo de amenaza estándar de MCP) puede escribir cualquier archivo al que tenga acceso el usuario del daemon: archivos de inicio, hooks de git, unidades cron o systemd, lo que conduce a ejecución de código arbitrario en el host que ejecuta el daemon. El confinamiento, la propiedad de seguridad que promete SECURITY.md, está roto en la ruta de escritura.
Severidad
Alta. Vector CVSS v3.1:
AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:H/A:N (aproximadamente 8.x)
UI:R refleja que una llamada a la herramienta debe ser elicitada desde el agente (modelo estándar de herramienta inyectada en MCP). La RCE es una cadena: se escribe un archivo de inicio o hook y se ejecuta en el siguiente disparo, de ahí I:H junto con la ruta de ejecución de código. Si el despliegue nunca expone las herramientas de escritura a entradas no confiables, el impacto es menor, pero la herramienta se distribuye sin la guardia de confinamiento en la ruta de escritura.
Remediación
Aplicar guardSymlinkWithinRepo (y rechazar rutas absolutas fuera de las raíces indexadas) en write_file, edit_file y move_inline, de forma idéntica a como lo hacen read_file y get_symbol_source. El confinamiento debe cubrir también la ruta de escritura.
Deduplicación y vigencia (reverificado en vivo)
Consulta a gh api repos/zzet/gortex/security-advisories devuelve [] (ninguno). Búsqueda en PRs e issues de resolveFilePath, guardSymlinkWithinRepo, symlink, traversal y confinement devuelve 0 resultados (reverificado el 2026-06-27). Los merges recientes #175 a #183 afectan al indexador y la persistencia, no a la ruta de escritura. resolveFilePath y guardSymlinkWithinRepo son código propio de Gortex, no vendorizado. Vulnerabilidad vigente en HEAD 28fa017.