Resumen
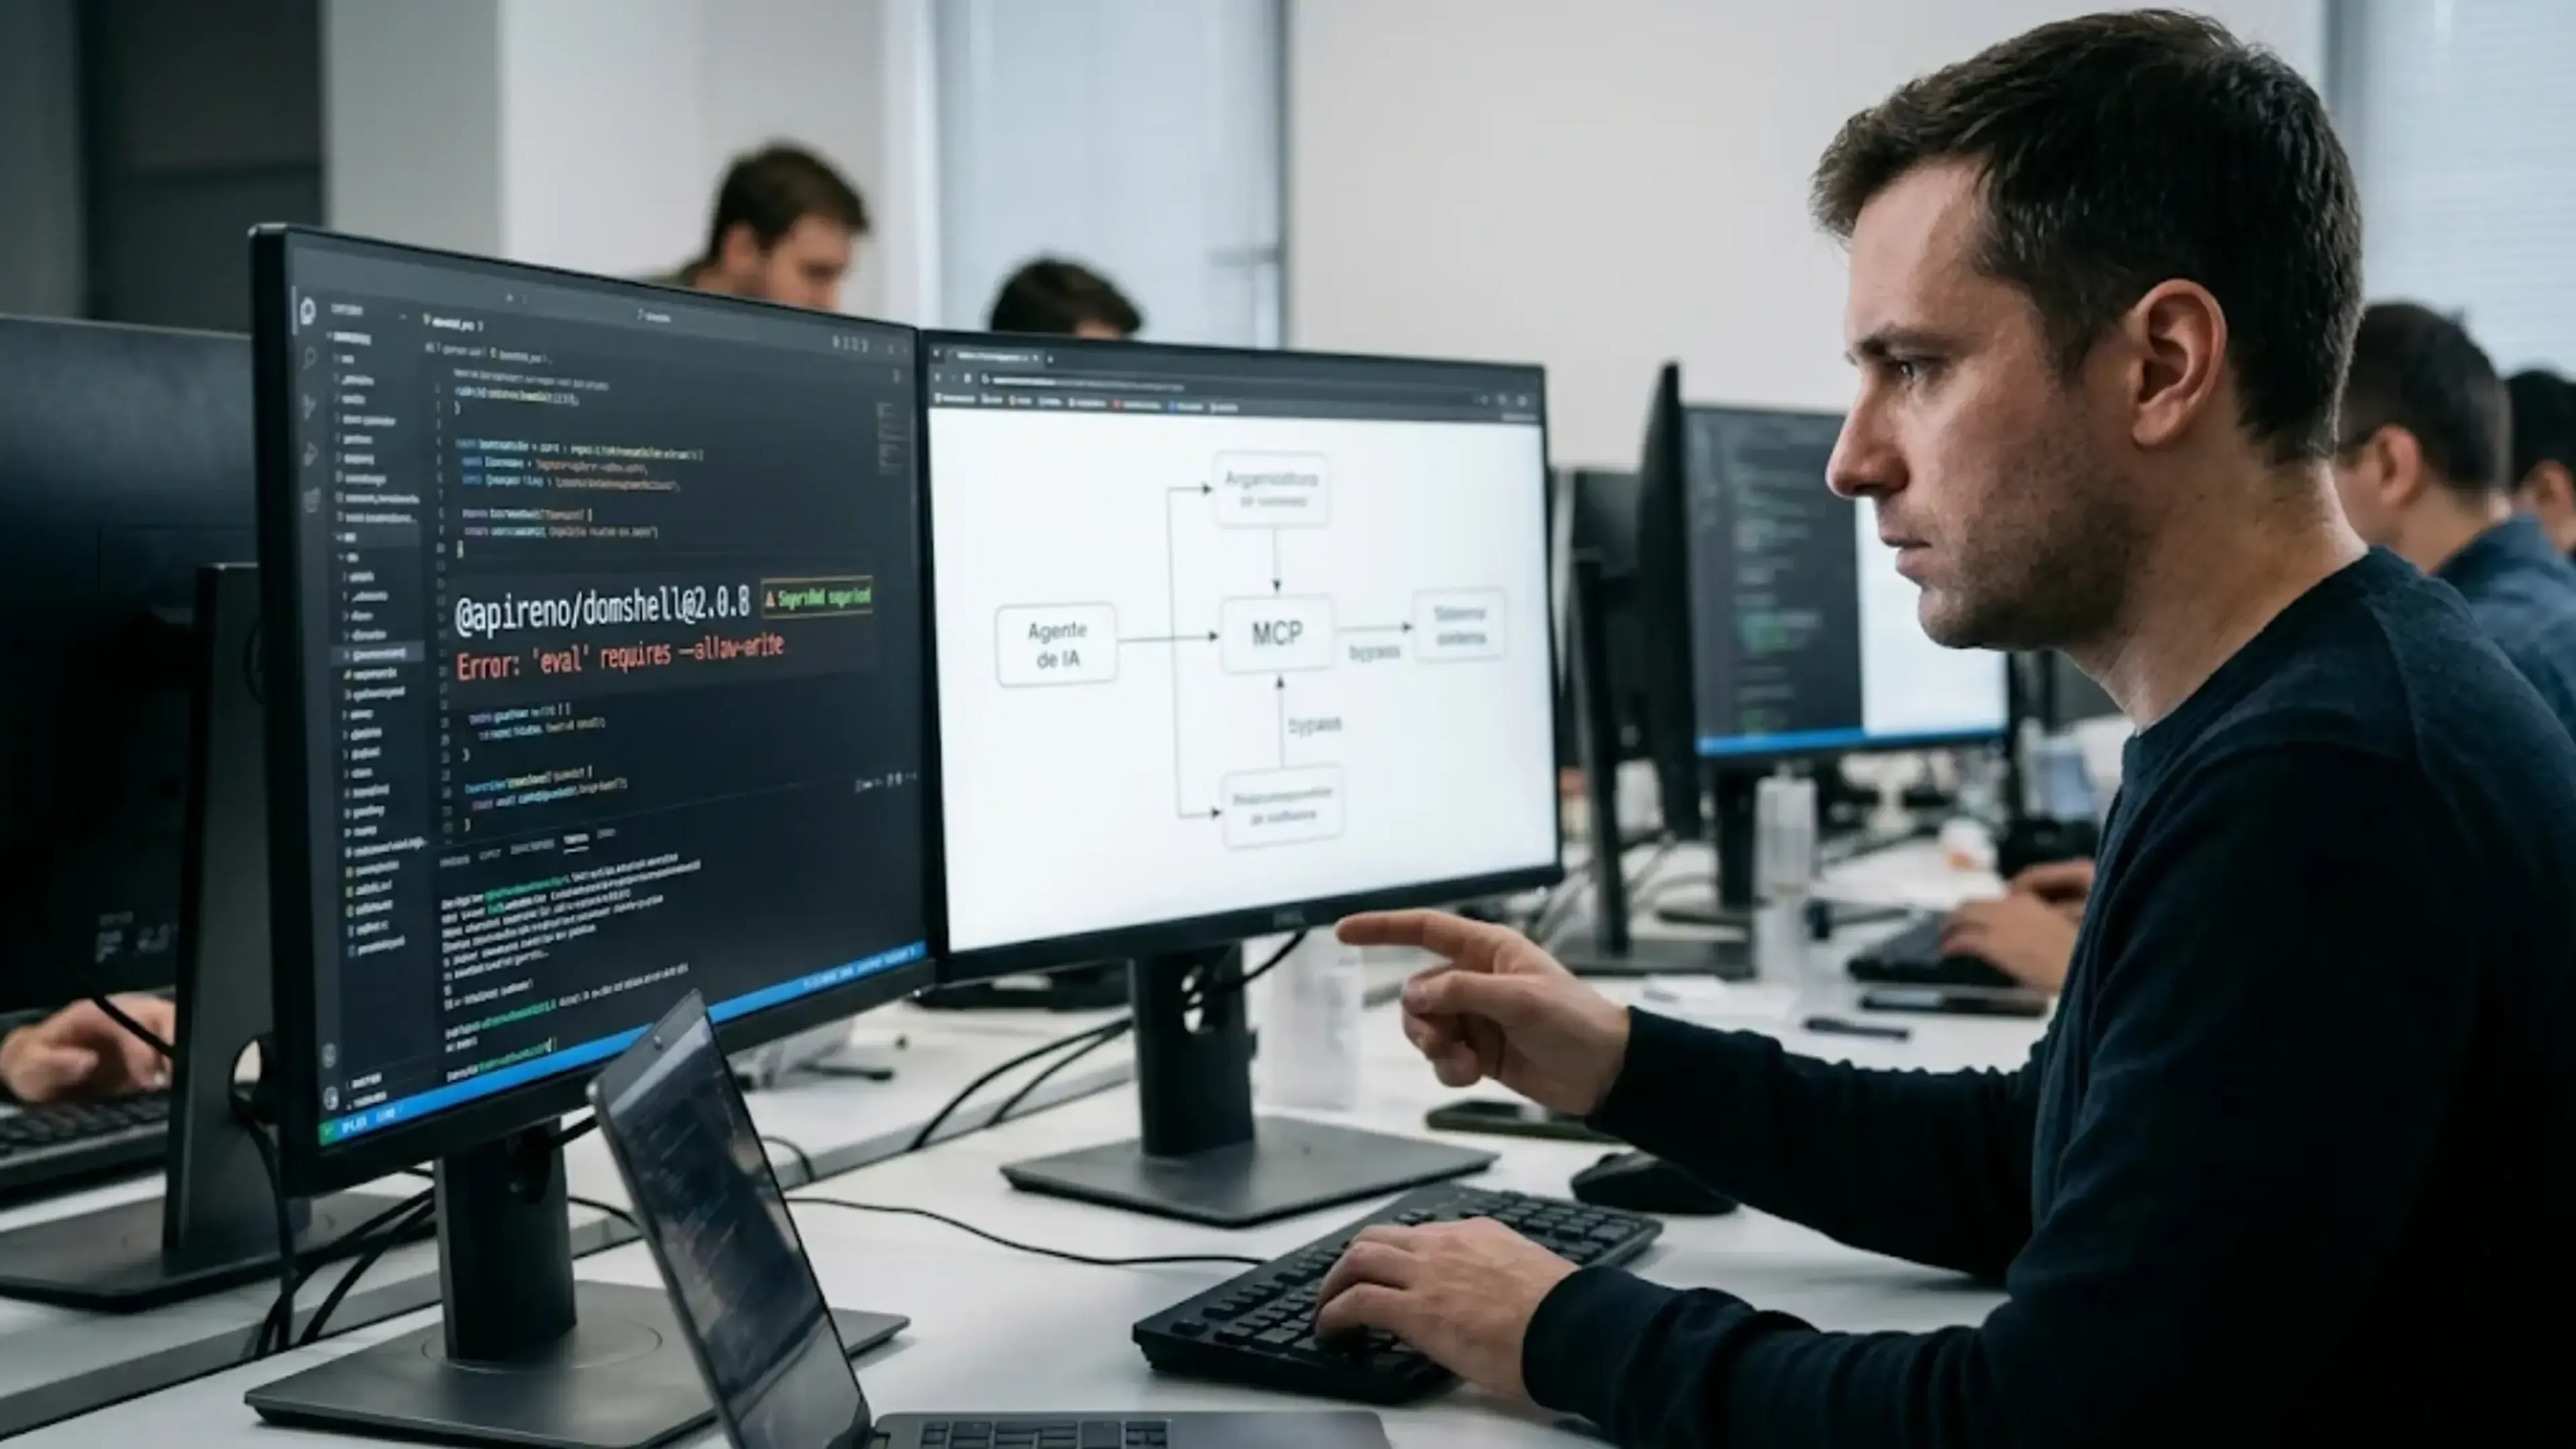
La herramienta MCP domshell_eval (y el comando eval dentro de domshell_execute) estaba clasificada como nivel lectura (read-tier), lo que le permitía ejecutarse sin el flag de servidor --allow-write. Sin embargo, eval y el comando de escritura js despachan al mismo manejador en la extensión y llaman a CDP Runtime.evaluate con la cadena de expresión en bruto y sin ninguna restricción de efectos secundarios. Cualquier expresión JavaScript podía, por tanto, mutar el DOM, el objeto window o el estado global a través de domshell_eval sin la autorización --allow-write del operador.
La descripción de la herramienta prometía explícitamente "(solo lectura) ... siempre disponible en modo de solo lectura". La clasificación errónea contradecía el contrato documentado, no únicamente uno implícito.
Impacto
No se expuso ninguna capacidad nueva: el mismo acceso de escritura ya estaba disponible mediante domshell_js con --allow-write. Sin embargo, la clasificación incorrecta de nivel implicó las siguientes consecuencias:
- Los hosts MCP (Claude Desktop, Cursor, etc.) mostraban la UI de aprobación incorrecta (
readOnlyHint: true). - Los flags de nivel en el servidor (
--allow-write) representaban de forma inexacta lo que un agente de IA estaba realmente autorizado a hacer. - Los registros de auditoría y los mensajes de denegación etiquetaban actividad de nivel escritura como nivel lectura.
- Las herramientas y análisis posteriores que dependían de la separación de niveles podían otorgar confianza excesiva a una llamada
eval.
Encuadre normativo: OWASP LLM Top 10 LLM06 (Agencia Excesiva), NIST AI RMF (límite de permisos de herramienta y fidelidad de aprobación humana), CWE-863 (Autorización Incorrecta).
El planteamiento principal del reportero: la UI de aprobación MCP y el modelo de permisos del servidor pueden representar de forma inexacta la agencia real que se concede a un agente de IA.
Rutas de código afectadas
mcp-server/index.ts:113:WRITE_COMMANDSexcluíaeval.mcp-server/index.ts:879-887:domshell_evalregistrado conANNO_READy descripción que afirmaba solo lectura.src/background/index.ts:1849-1854:jsyevaldespachan ambos ahandleJs(rawCode).src/background/index.ts:3282:handleJsllama acdp.evaluateJs(code).src/background/cdp_client.ts:660-667:evaluateJsenvíaRuntime.evaluateconexpression: code, returnByValue: true, awaitPromise: truey sin restricciónthrowOnSideEffect.
Corrección
Publicada en @apireno/domshell@2.0.8 (2026-07-08):
evalañadido aWRITE_COMMANDS, alineando el nivel con la capacidad real.- La anotación MCP de
domshell_evalcambiada deANNO_READaANNO_WRITE. - La descripción de la herramienta y
MCP_INSTRUCTIONSactualizadas para eliminar el lenguaje de solo lectura. La inspección DOM de solo lectura debe dirigirse adomshell_cat,domshell_textodomshell_find. - Parche solo en servidor: no se requiere envío a Chrome Web Store; el código de la extensión no fue modificado.
SECURITY.mdañadido y GitHub Private Vulnerability Reporting habilitado en el repositorio.
Ruta de actualización
npm install @apireno/domshell@2.0.8
O, en una instalación persistente, reiniciar el servidor MCP apuntando a la nueva versión.
Los procesos que llamen a eval sin --allow-write comenzarán a recibir el error:
Error: 'eval' requires --allow-write
Las opciones disponibles son:
- Añadir
--allow-writea los flags del servidor si la capacidad de escritura deevales realmente necesaria. - Migrar la inspección de solo lectura a
domshell_cat,domshell_textodomshell_find. - Migrar a
domshell_jssi el llamador ya ejecuta con--allow-write(mismo nivel, misma capacidad).
Impacto en integradores
- HKUDS/CLI-Anything: no afectado; su harness no invoca los comandos
evalnijs(verificado mediante grep). - Kgspin QA-UX drives: no afectado; ejecutan con
--allow-writepara sus puertas de acción. - Sesiones directas de Claude Desktop y Cursor: cualquiera que llamara a
domshell_evalsin--allow-writerecibirá ahora denegación, alineando el comportamiento con el contrato documentado.
Reportero y crédito
Ugur Ozer, AI Risk Management https://airiskmanagement.ca info@airiskmanagement.ca
Divulgación responsable con revisión de código fuente en primer lugar, realizada mediante correo electrónico privado al mantenedor el 2026-07-08. Identificador de hallazgo del reportero: DOMSHELL-EVAL-READ-TIER-BYPASS-001. Ugur siguió correctamente el proceso estándar de divulgación escalonada a pesar de la ausencia de SECURITY.md en el momento del reporte. Esa brecha ha sido corregida: el repositorio cuenta ahora con SECURITY.md y GitHub Private Vulnerability Reporting habilitado.
Cronología
- 2026-07-08: Reporte recibido por el mantenedor mediante correo electrónico privado.
- 2026-07-08: Afirmaciones del código fuente verificadas contra
mainen el commit2d63dab; corrección planificada. - 2026-07-08:
@apireno/domshell@2.0.8publicado en npm y en el registro MCP;SECURITY.mdañadido; GitHub PVR habilitado. - 2026-07-08: Este aviso publicado.