Resumen
Los modos restringidos de SandboxShellTool en AG2, concretamente allowed=[...] (lista de comandos permitidos explícita) y readonly=True (lista implícita READONLY_COMMANDS), pueden ser eludidos insertando un carácter de nueva línea dentro de la cadena de comando. El filtro solo inspecciona un conjunto de metacaracteres shell en una única línea, pero la ejecución pasa la cadena sin modificar a sh -c, donde el shell interpreta una nueva línea embebida exactamente igual que el separador de sentencias ;. Un agente, o contenido que dirija al agente mediante inyección de prompt indirecta, puede ejecutar comandos shell arbitrarios incluso cuando la herramienta fue configurada para permitir únicamente un prefijo de comando específico o solo comandos de solo lectura. Con el backend por defecto LocalEnvironment(), esto constituye ejecución real de subprocesos en el host (su propio docstring indica: "Commands run via subprocess on the host, so there is no real isolation"), no un entorno aislado en contenedor, por lo que se trata de ejecución completa de comandos en el host, no simplemente una escapada de un entorno ya aislado.
Detalles técnicos
Ambos modos restringidos son aplicados por ShellAdapter._filter() en ag2/tools/sandbox/adapter/shell.py:
def _filter(self, command: str) -> str | None:
    if self._allowed is not None:
        if not any(matches(p, command) for p in self._allowed):
            return f"Command not allowed: {command!r}"
        if contains_shell_operator(command):
            return f"Command not allowed (shell operators are not permitted in restricted mode): {command!r}"
    ...
readonly=True reutiliza exactamente esta misma rama: SandboxShellTool.__init__ y ShellAdapter.__init__ asignan self._allowed = list(READONLY_COMMANDS) cuando readonly está activo y no se proporciona una lista allowed explícita, de modo que ambos modos comparten un único filtro y un único vector de elusión.
La función contains_shell_operator() en ag2/tools/sandbox/filter.py comprueba el comando contra la siguiente tupla:
_SHELL_OPERATORS: tuple[str, ...] = (">", ">>", "|", ";", "&&", "||", "`", "$(")
Esta tupla no contiene ninguna entrada para \n ni para \r. La función matches() solo verifica que el comando comience con un prefijo permitido seguido de un espacio o fin de cadena; nunca inspecciona el resto de la cadena. La ejecución se realiza de la siguiente forma:
argv = ["sh", "-c", command]
...
return await sandbox.exec(argv, env=self._env, timeout=self._timeout)
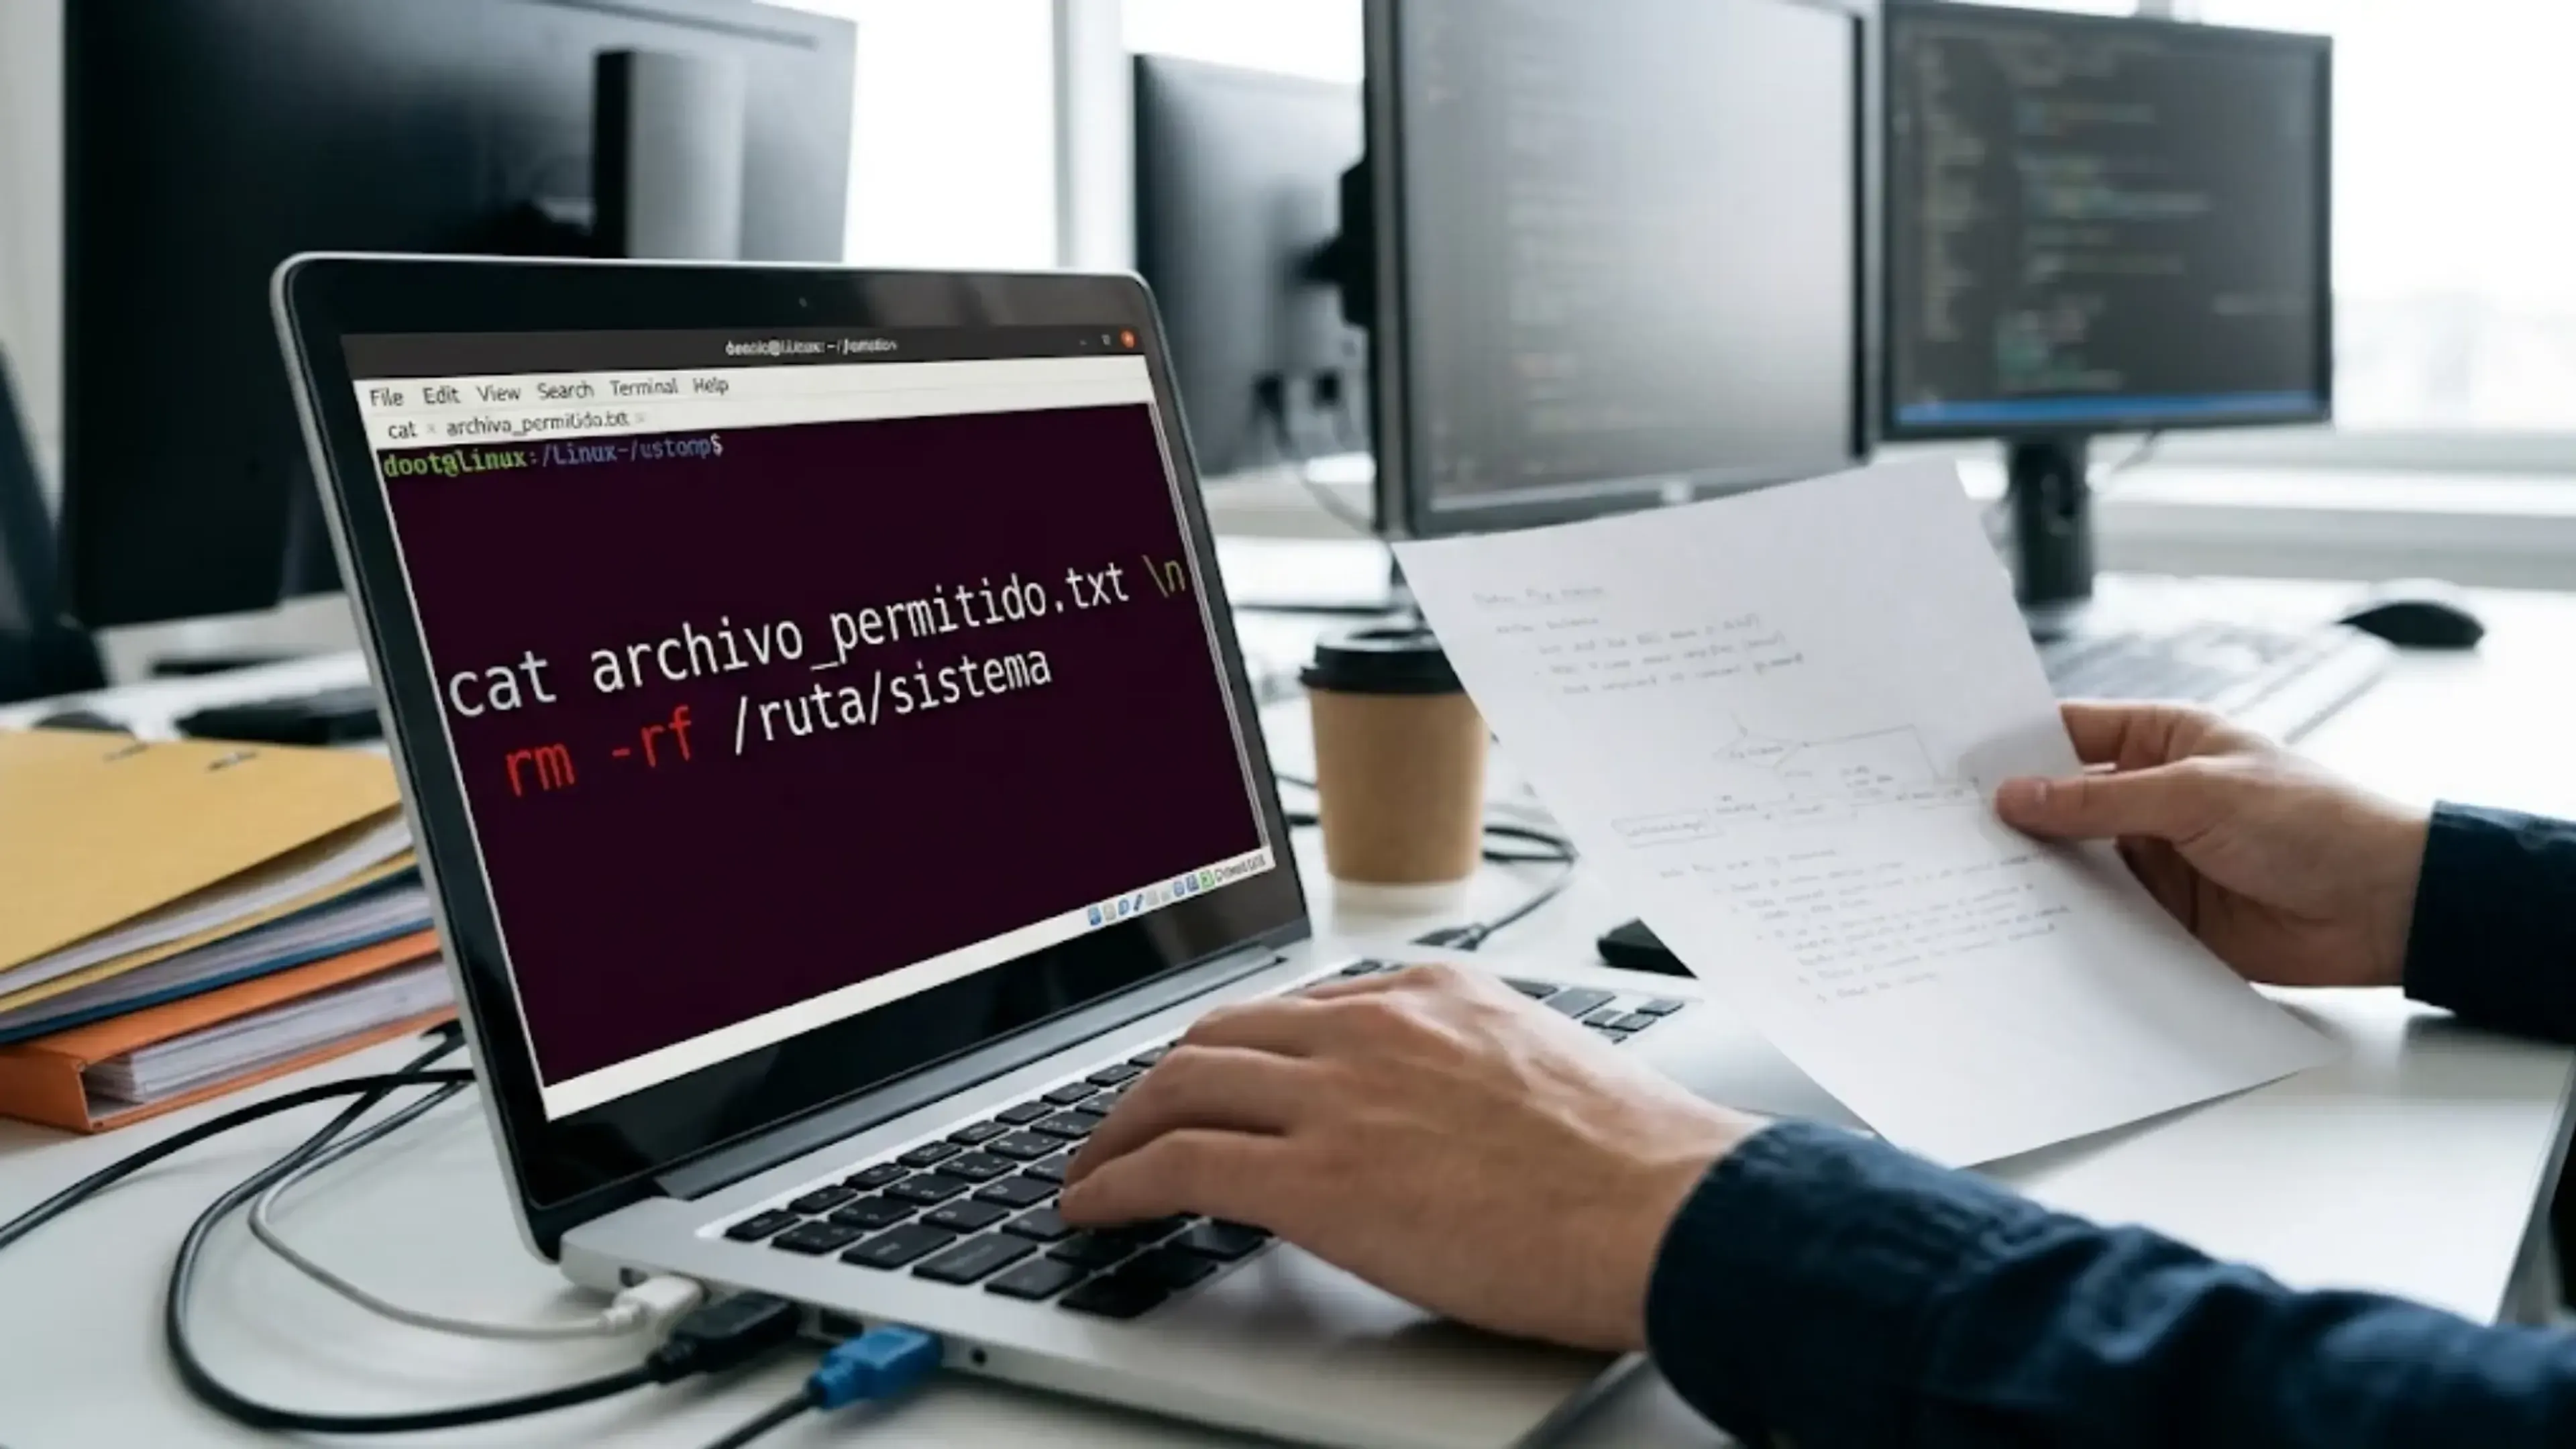
Un shell POSIX divide sh -c "<linea1>\n<linea2>" en dos sentencias secuenciales, exactamente igual que si estuvieran separadas por ;. Por tanto, un comando como "cat archivo_permitido.txt\nrm -rf /cualquier/ruta":
- Supera
matches("cat", command), ya que la cadena comienza con"cat ". - Supera
contains_shell_operator(command), ya que\nno es un operador reconocido. - Llega a
sh -c "cat archivo_permitido.txt\nrm -rf /cualquier/ruta", que ejecuta ambas sentencias.
Prueba de concepto
Verificado directamente contra la rama main actual (github.com/ag2ai/ag2, commit a05ff1cb6ff4955ef252a4e0d4a27d3a32ad57f0, clonado el 2026-09-21), importando el módulo real ag2/tools/sandbox/filter.py (solo biblioteca estándar, sin otras dependencias de AG2) y reproduciendo verbatim la rama de lista de permitidos de ShellAdapter._filter():
=== allowed=['cat'] ===
'cat /etc/passwd; rm -rf /tmp/x'   -> Command not allowed (shell operators are not permitted in restricted mode): ...
'cat /etc/passwd && rm -rf /tmp/x' -> Command not allowed (shell operators are not permitted in restricted mode): ...
'cat /etc/passwd | rm -rf /tmp/x'  -> Command not allowed (shell operators are not permitted in restricted mode): ...
'cat /etc/passwd\nrm -rf /tmp/x'   -> None   <-- BYPASS: la variante con nueva línea NO es rechazada

=== readonly=True (usa READONLY_COMMANDS como lista de permitidos) ===
'echo hi\nid'                      -> None   <-- BYPASS también en modo readonly

=== sh -c realmente trata la nueva línea embebida como segunda sentencia (equivalente a ShellAdapter._exec_async) ===
$ sh -c 'echo first-command-output\necho SECOND-STATEMENT-RAN-$((21*2))'
first-command-output
SECOND-STATEMENT-RAN-42
Los tres intentos de encadenamiento estándar (;, &&, |) son correctamente rechazados por el filtro real, confirmando que el filtro realiza trabajo efectivo. La variante con nueva línea, que expresa la misma intención, es aceptada por el mismo filtro en ambos modos restringidos, y una llamada real a sh -c confirma que el shell ejecuta ambas sentencias.
Impacto
Cualquier agente configurado con SandboxShellTool(allowed=[...]) o SandboxShellTool(readonly=True), las dos configuraciones que el propio docstring de la herramienta presenta como fronteras de seguridad reales (a diferencia de blocked, que el mismo docstring indica explícitamente que "no es una frontera de seguridad"), puede ser forzado a ejecutar comandos shell arbitrarios mediante un único carácter de nueva línea embebido en el argumento de comando.
Dado que los argumentos de las herramientas son generados por un LLM y pueden ser dirigidos por contenido que el agente procesa (un documento recuperado, la salida de una herramienta u otro texto que alcance al modelo, es decir, inyección de prompt indirecta), este vector es alcanzable sin que el operador del agente escriba directamente el comando malicioso. Con el backend por defecto LocalEnvironment(), esto implica ejecución de comandos en el proceso host que ejecuta el agente, sin confinamiento en contenedor.
Remediación sugerida
- Añadir
"\n"y"\r"a_SHELL_OPERATORSenag2/tools/sandbox/filter.pypara quecontains_shell_operator()rechace las nuevas líneas embebidas de la misma forma que rechaza;. - De forma más robusta, ejecutar los comandos en lista de permitidos o en modo readonly sin invocar un shell en modo restringido (usando
shlex.splitmás exec sin envolturash -c), de modo que la redirección, el encadenamiento, la sustitución y cualquier tipo de separador de sentencias sean inertes por construcción, en lugar de depender de una lista de denegación enumerada.
Entorno de prueba
- Repositorio: github.com/ag2ai/ag2, commit a05ff1cb6ff4955ef252a4e0d4a27d3a32ad57f0 (rama main), clonado el 2026-09-21.
- Paquete PyPI
ag2, versión 1.0.5 según pyproject.toml en este commit. - Python 3, solo biblioteca estándar (
subprocess,importlib) contra el archivo real sin modificarag2/tools/sandbox/filter.py, sin dependencias del runtime de AG2 para reproducir el problema.