El mayor robo de criptomonedas de la historia y el papel de la IA
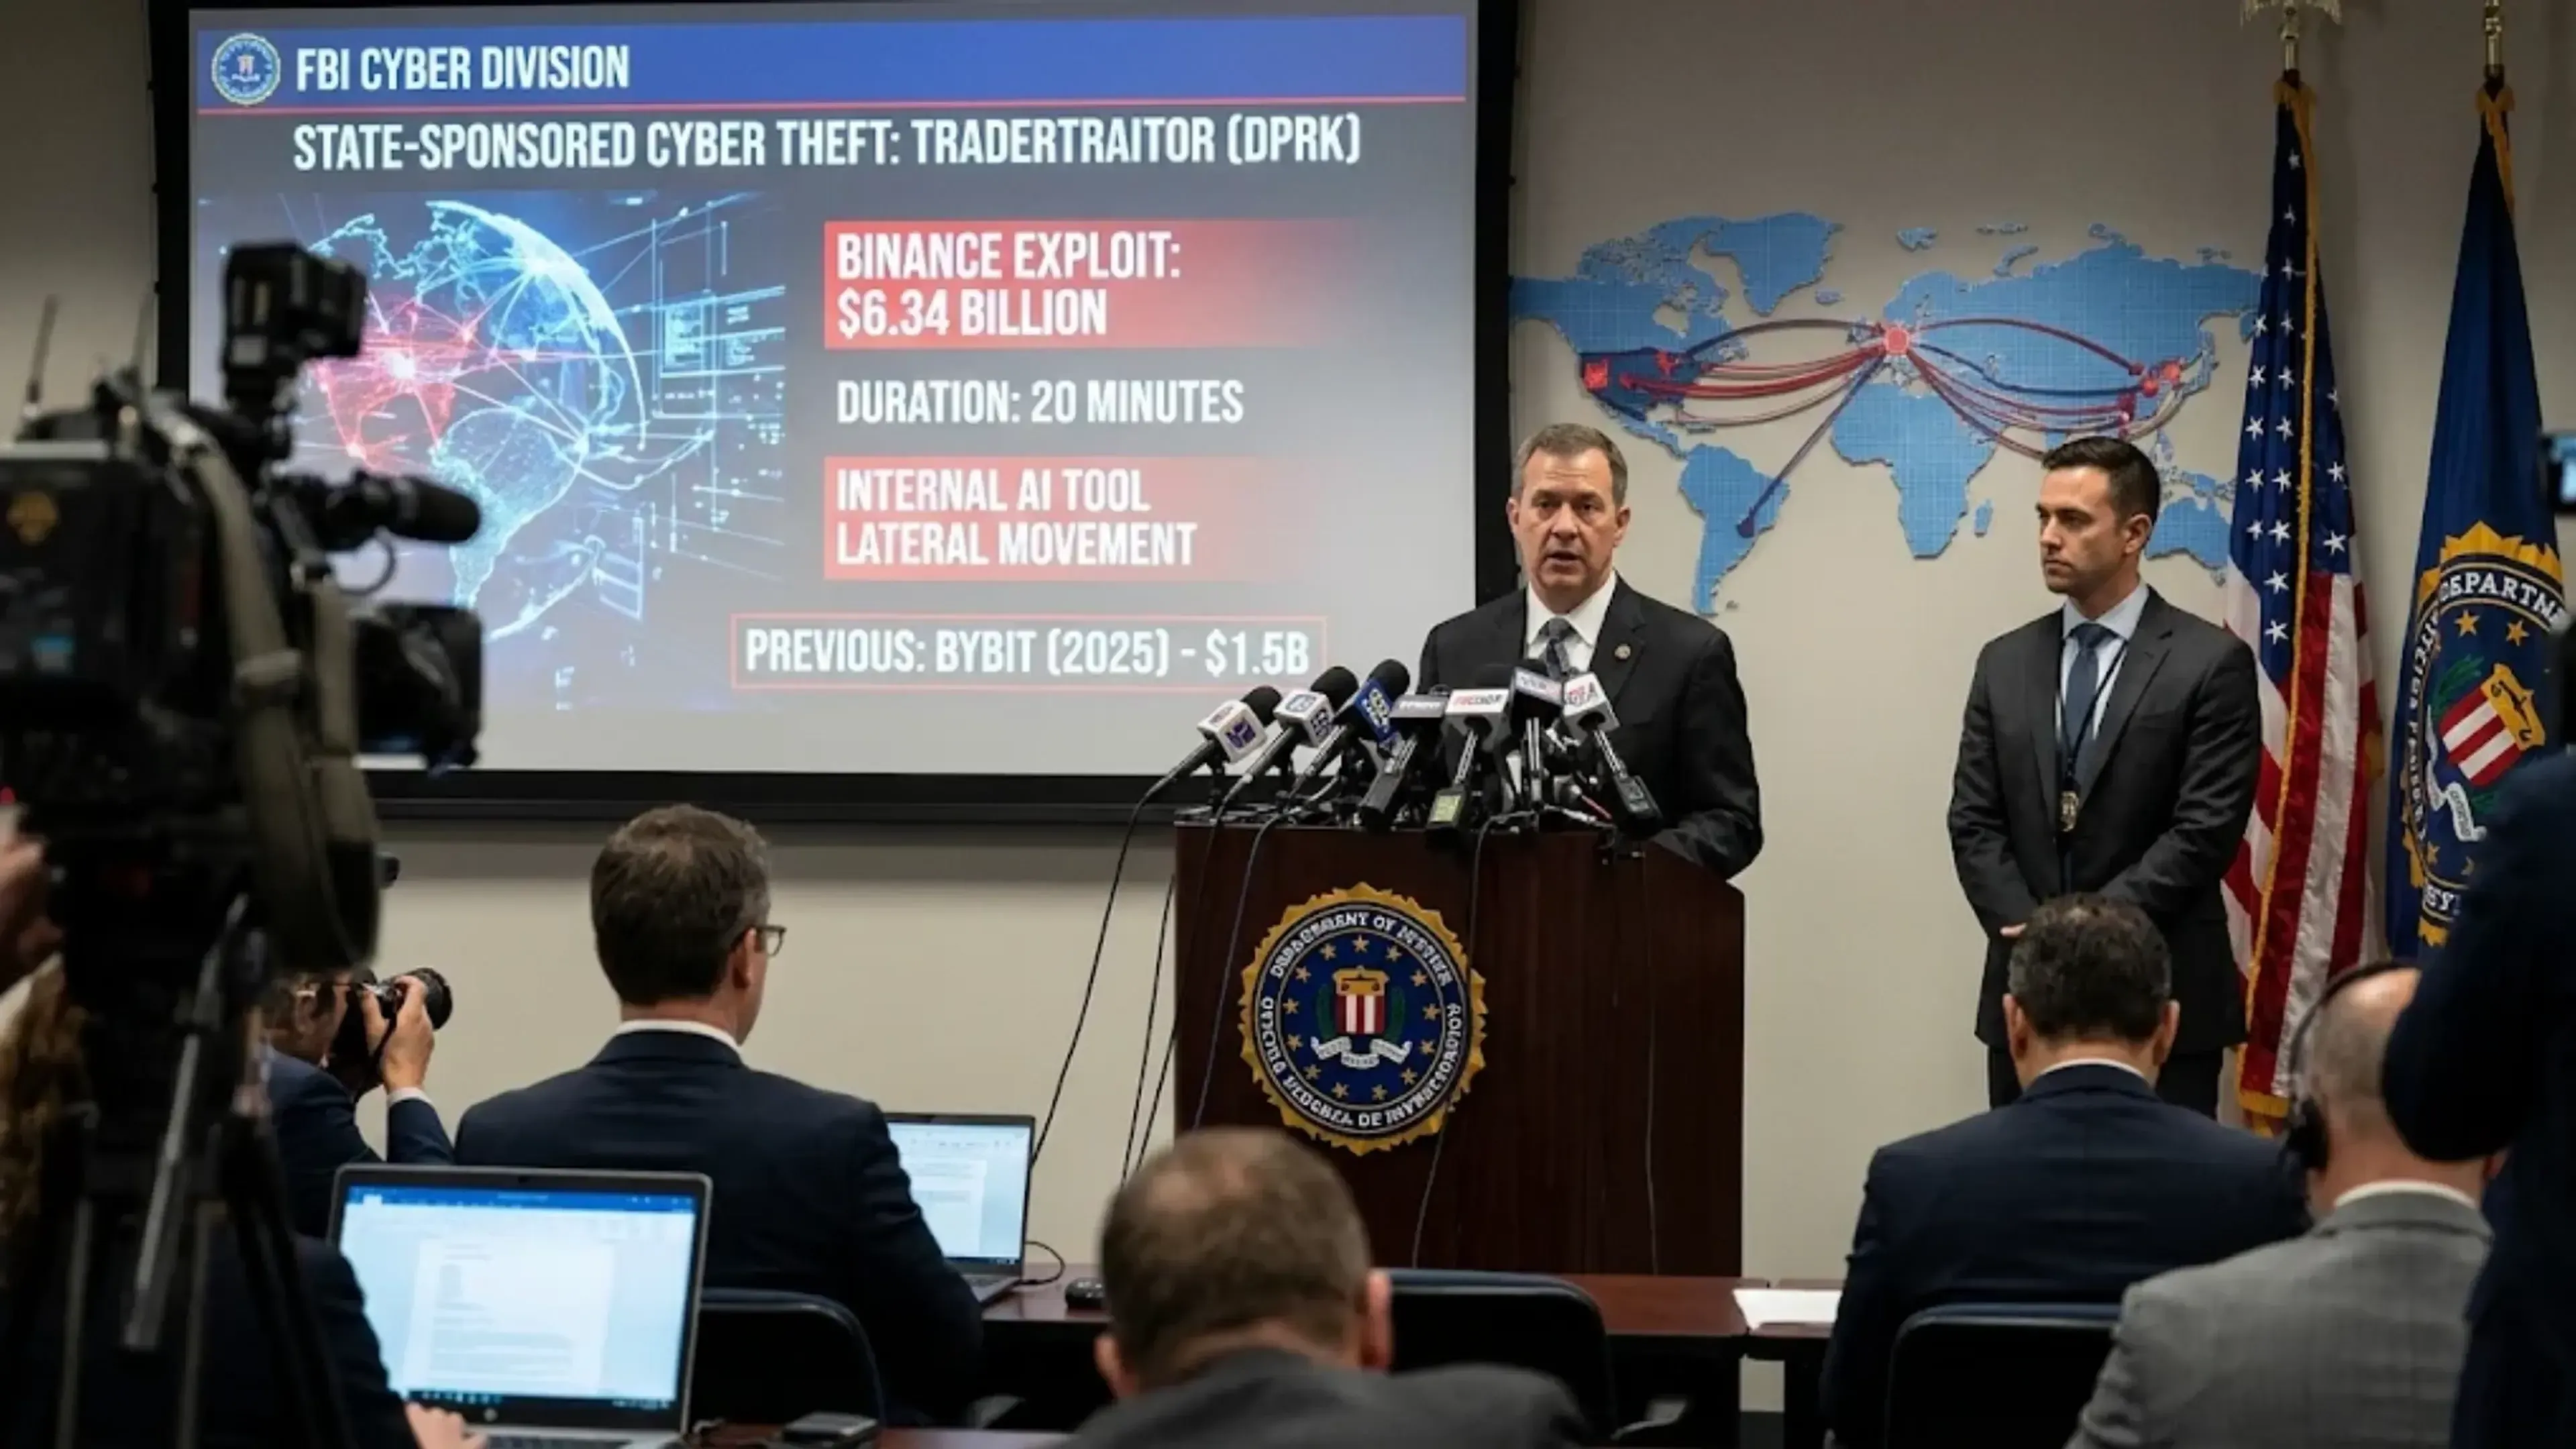
El 29 de octubre de 2026, un grupo de actores maliciosos drenó aproximadamente 6.340 millones de dólares de las carteras activas de Binance en diez cadenas de bloques en apenas 20 minutos. Aunque una coordinación rápida con validadores de red y emisores de monedas estables permitió congelar alrededor de 3.000 millones, el resto desapareció en el ecosistema de blanqueo de criptomonedas. El FBI atribuyó formalmente el robo a TraderTraitor, la unidad patrocinada por el Estado norcoreano responsable también del exploit de 1.500 millones de dólares contra Bybit en 2025. El análisis de la telemetría, la cronología y los vectores de ataque revelados en el informe posterior al incidente de Binance apunta a una conclusión clara: los atacantes nunca deberían haber superado el primer portátil comprometido.
Las cuatro fases del ataque: cómo se construyó el asalto
La cadena de ataque se desplegó en cuatro fases diferenciadas. En junio de 2026, un ingeniero que intentaba instalar el gestor de paquetes Homebrew hizo clic en un anuncio de búsqueda envenenado y aterrizó en un sitio falsificado que instaló MacSync Stealer, un infostealer para macOS vendido como servicio. En septiembre de 2026, un segundo ingeniero fue objetivo de un reclutador ficticio que le propuso una prueba técnica para llevar a casa; el repositorio del proyecto contenía un mecanismo que reemplazaba silenciosamente la instalación local de pyenv por una versión con puerta trasera. El 20 de octubre de 2026, los atacantes secuestraron una herramienta de IA interna con permisos de desarrollador que corría en estaciones de trabajo para saltar entre máquinas sin activar las alertas de seguridad estándar. Finalmente, en uno de los equipos comprometidos lateralmente, los actores de la amenaza extrajeron un token de despliegue de contenedores, lanzaron un contenedor no autorizado con un script de ejecución y completaron su camino hasta la infraestructura de firma de transacciones.
Fase 1: el malvertising y el robo de credenciales en macOS
La intrusión comenzó cinco meses antes del vaciado de las carteras. La página falsa de Homebrew instruía al usuario para que pegara un único comando zsh en su terminal. Una vez ejecutado, el script solicitaba credenciales administrativas locales, cosechaba el llavero de macOS, las sesiones del navegador, las claves privadas SSH y los datos de carteras locales, comprimía el botín en un archivo ZIP y lo exfiltraba al servidor de mando y control del atacante. Aunque Binance detectó y remedió la infección a posteriori y rotó las credenciales del ingeniero, los atacantes ya habían extraído los datos de reconocimiento interno necesarios para planificar su asalto lateral.
Fase 2: la dependencia troyanizada y el ataque a la cadena de suministro
En septiembre de 2026, TraderTraitor lanzó una campaña de spear-phishing dirigida contra un segundo ingeniero de Binance. El adversario creó una empresa fantasma de reclutamiento de aspecto legítimo, con perfiles en redes sociales de apariencia auténtica, e invitó al ingeniero a completar una evaluación técnica para llevar a casa. Incrustado en el repositorio del proyecto había un mecanismo que reemplazaba silenciosamente la instalación local de pyenv del desarrollador por una versión con puerta trasera. Esta táctica es una seña de identidad de las operaciones cibernéticas de Corea del Norte: en 2023, GitHub advirtió de que TraderTraitor se hacía pasar por reclutadores para engañar a desarrolladores Web3 para que ejecutaran proyectos cargados de paquetes npm maliciosos; en junio de 2026, Sonatype reveló que actores de Lazarus habían publicado docenas de paquetes de código abierto comprometidos diseñados específicamente para abusar de la confianza implícita en las dependencias de los desarrolladores.
Fase 3: el secuestro de la herramienta de IA interna para el movimiento lateral
El 20 de octubre de 2026, los atacantes avanzaron en su intrusión secuestrando una herramienta de IA interna para desarrolladores y usándola para saltar a dos máquinas adicionales, incluida la estación de trabajo comprometida en junio. Este episodio refleja un cambio en el panorama de amenazas empresariales: las herramientas de IA se están convirtiendo rápidamente en una autopista de ataque sin vigilancia. En junio de 2026, Anthropic informó de que el 6,5% de más de 800 cuentas adversariales bloqueadas utilizaron herramientas de IA específicamente para ejecutar movimiento lateral en la red, en lugar de simplemente redactar señuelos de phishing o escanear código. Cuando un asistente de IA autónomo funciona con amplios permisos de sistema, un atacante que toma el control de ese agente hereda sus privilegios.
Fase 4: el robo del token de contenedor y el acceso a las carteras activas
En uno de los equipos comprometidos lateralmente, los actores de la amenaza descubrieron un token activo de despliegue de contenedores. Usando ese token, pusieron en marcha un contenedor no autorizado para ejecutar scripts arbitrarios, el puente operativo final necesario para alcanzar el entorno de firma de transacciones de las carteras activas. Los secretos residentes en estaciones de trabajo siguen siendo un objetivo favorito de los adversarios de alto nivel, ya que permiten la escalada de privilegios y el acceso a los sistemas de producción sin necesidad de comprometer directamente la infraestructura central.
El nuevo perímetro de seguridad: el portátil del desarrollador
El vaciado del 29 de octubre tardó apenas 20 minutos en ejecutarse, pero la intrusión que lo hizo posible fue una campaña calculada de cinco meses que se movió exclusivamente a través de portátiles de desarrolladores. Las redes de criptomonedas y las empresas modernas no suelen fallar porque su criptografía central esté rota, sino porque los equipos utilizados para escribir, construir y desplegar esa infraestructura se tratan como portátiles de oficina estándar en lugar de como las llaves de la caja fuerte. El incidente de Binance, con 6.340 millones de dólares robados y solo 3.000 millones recuperados mediante la congelación coordinada de activos, ilustra con crudeza el coste real de no tratar las estaciones de trabajo de los desarrolladores como el perímetro de seguridad crítico que realmente son.