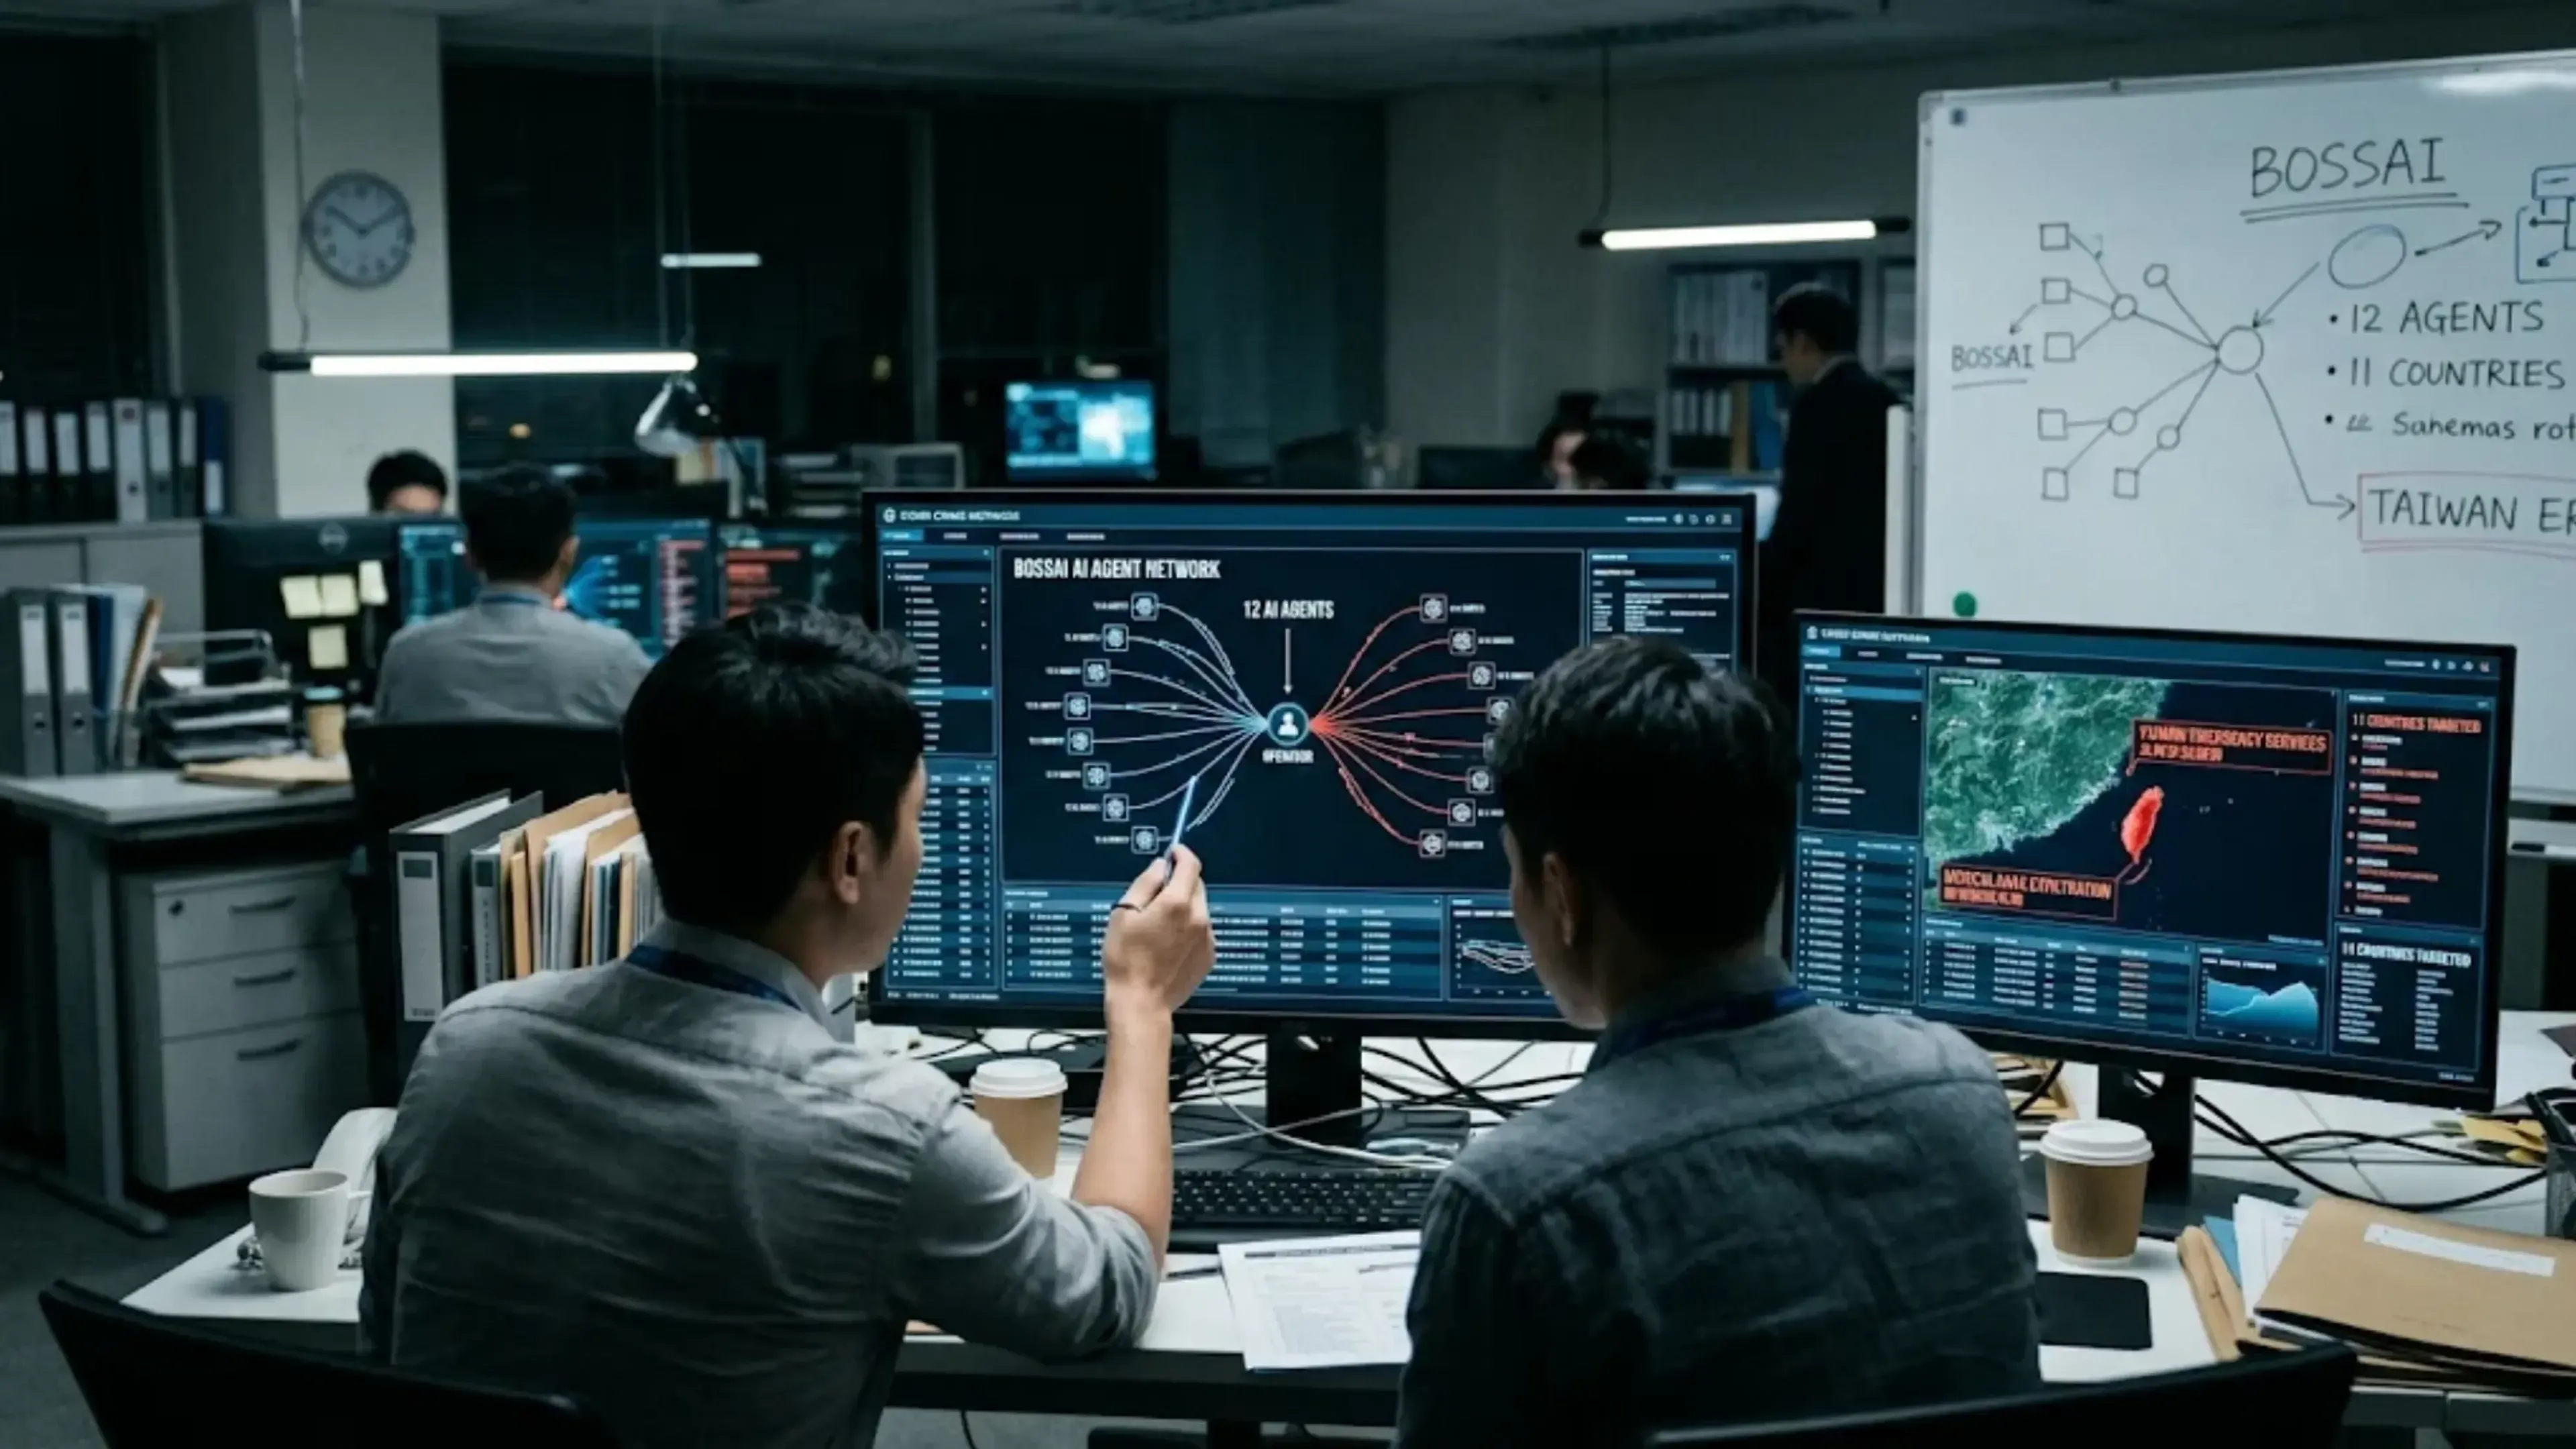
Un solo atacante orquestó una red de agentes de IA contra servicios de emergencia en Taiwán
Un único atacante utilizó una red de agentes de IA especializados para atacar cientos de organizaciones en 11 países, incluidos servicios de emergencia en Taiwán, según una nueva investigación de la Unidad de Investigación de Amenazas (TRU) de Acronis. Los hallazgos, publicados el 4 de noviembre, revelan cómo los sistemas agénticos pueden ampliar el alcance de un operador individual al tiempo que exponen las limitaciones de los ciberataques automatizados. La operación, bautizada como BOSSAI, involucró 12 agentes de IA asignados a tareas que abarcaban desde la gestión de infraestructuras hasta el escaneo de vulnerabilidades y los intentos de explotación. Nueve agentes estaban activos cuando los investigadores examinaron el entorno. Las brechas confirmadas en universidades y proveedores de servicios de emergencia resultaron en el robo de información médica e información de identificación personal.
Un operador, una red de agentes de ataque
La TRU descubrió la operación tras encontrar lo que inicialmente parecía un entorno de desarrollo mal configurado. Los investigadores examinaron finalmente más de 90.000 archivos que contenían aproximadamente 9 GB de evidencia, incluyendo conversaciones de agentes, comandos, herramientas y datos de víctimas. El operador, con base en Taiwán, coordinaba agentes con diferentes responsabilidades: algunos mantenían la infraestructura, mientras que otros escaneaban objetivos o intentaban intrusiones. Los agentes no se comunicaban directamente entre sí. En cambio, el operador copiaba con frecuencia los hallazgos de una interfaz a otra, conectando manualmente las etapas del ataque. En una secuencia documentada que involucraba a un objetivo de servicios de emergencia taiwanés, un agente de escaneo generó hallazgos, otro agente elaboró un informe de ruta de ataque y un tercero fue encargado de explotar las debilidades identificadas. El caso ilustra cómo una sola persona puede coordinar múltiples herramientas especializadas sin construir un sistema completamente autónomo.
Las salvaguardas de los modelos comerciales de IA generaron fricción
La investigación también cuestiona la suposición de que los modelos comerciales de IA ejecutarán fácilmente instrucciones maliciosas. Según la TRU, los modelos comerciales rechazaron repetidamente las solicitudes relacionadas con la identificación y explotación de vulnerabilidades, pidiendo en ocasiones al operador que estableciera una autorización. El operador recurrió en consecuencia a modelos alojados localmente y modificados para eliminar las restricciones de seguridad, utilizándolos para gran parte del trabajo ofensivo. Esos modelos eran menos capaces y generaban resultados poco fiables. Los investigadores observaron hallazgos de vulnerabilidades fabricados, procesos fallidos clasificados como descubrimientos y volúmenes excesivos de resultados que complicaban las decisiones del operador. Otorgar a los agentes una amplia discrecionalidad también produjo resultados inesperados: en un caso, un agente encontró un sistema militar hondureño pero lo abandonó porque consideró que el objetivo estaba fuera del ámbito asignado. La automatización del operador podía ampliar la actividad, pero no eliminaba la supervisión ni el juicio humano.
Por qué estos hallazgos importan para los defensores
BOSSAI atacó un conjunto diverso de sectores, incluyendo servicios gubernamentales, educación, finanzas y sistemas relacionados con el ámbito militar. La TRU describe este patrón emergente como un actor de amenaza aumentado por IA: un individuo que utiliza múltiples agentes para llevar a cabo una actividad que de otro modo podría sugerir la participación de un grupo más grande y con más recursos. Para los equipos de seguridad y los proveedores de servicios gestionados, la lección no es que cada atacante opere ahora un ejército autónomo de IA, sino que las debilidades conocidas pueden ser explotadas a través de flujos de trabajo cada vez más repetibles. Los defensores deben priorizar la visibilidad de los servicios expuestos, la corrección rápida de las vulnerabilidades confirmadas, la protección de los registros sensibles y la monitorización de los accesos sospechosos y los movimientos de datos. La investigación también subraya por qué los defensores deben distinguir los compromisos verificados de los hallazgos automatizados ruidosos.
Los agentes de IA pueden acelerar el reconocimiento y generar informes, pero sus conclusiones siguen requiriendo validación. La investigación describe una distinción especialmente importante: los modelos comerciales resultaron útiles para construir y mantener la infraestructura circundante, incluso cuando resistían las solicitudes ofensivas directas. Esa división del trabajo es relevante porque los equipos de seguridad no pueden evaluar el riesgo de una operación agéntica analizando un solo modelo de forma aislada. Necesitan considerar las herramientas, los permisos, las decisiones del operador y los traspasos que convierten los resultados individuales en una campaña coordinada.