La investigación que destapó el uso criminal de agentes de IA
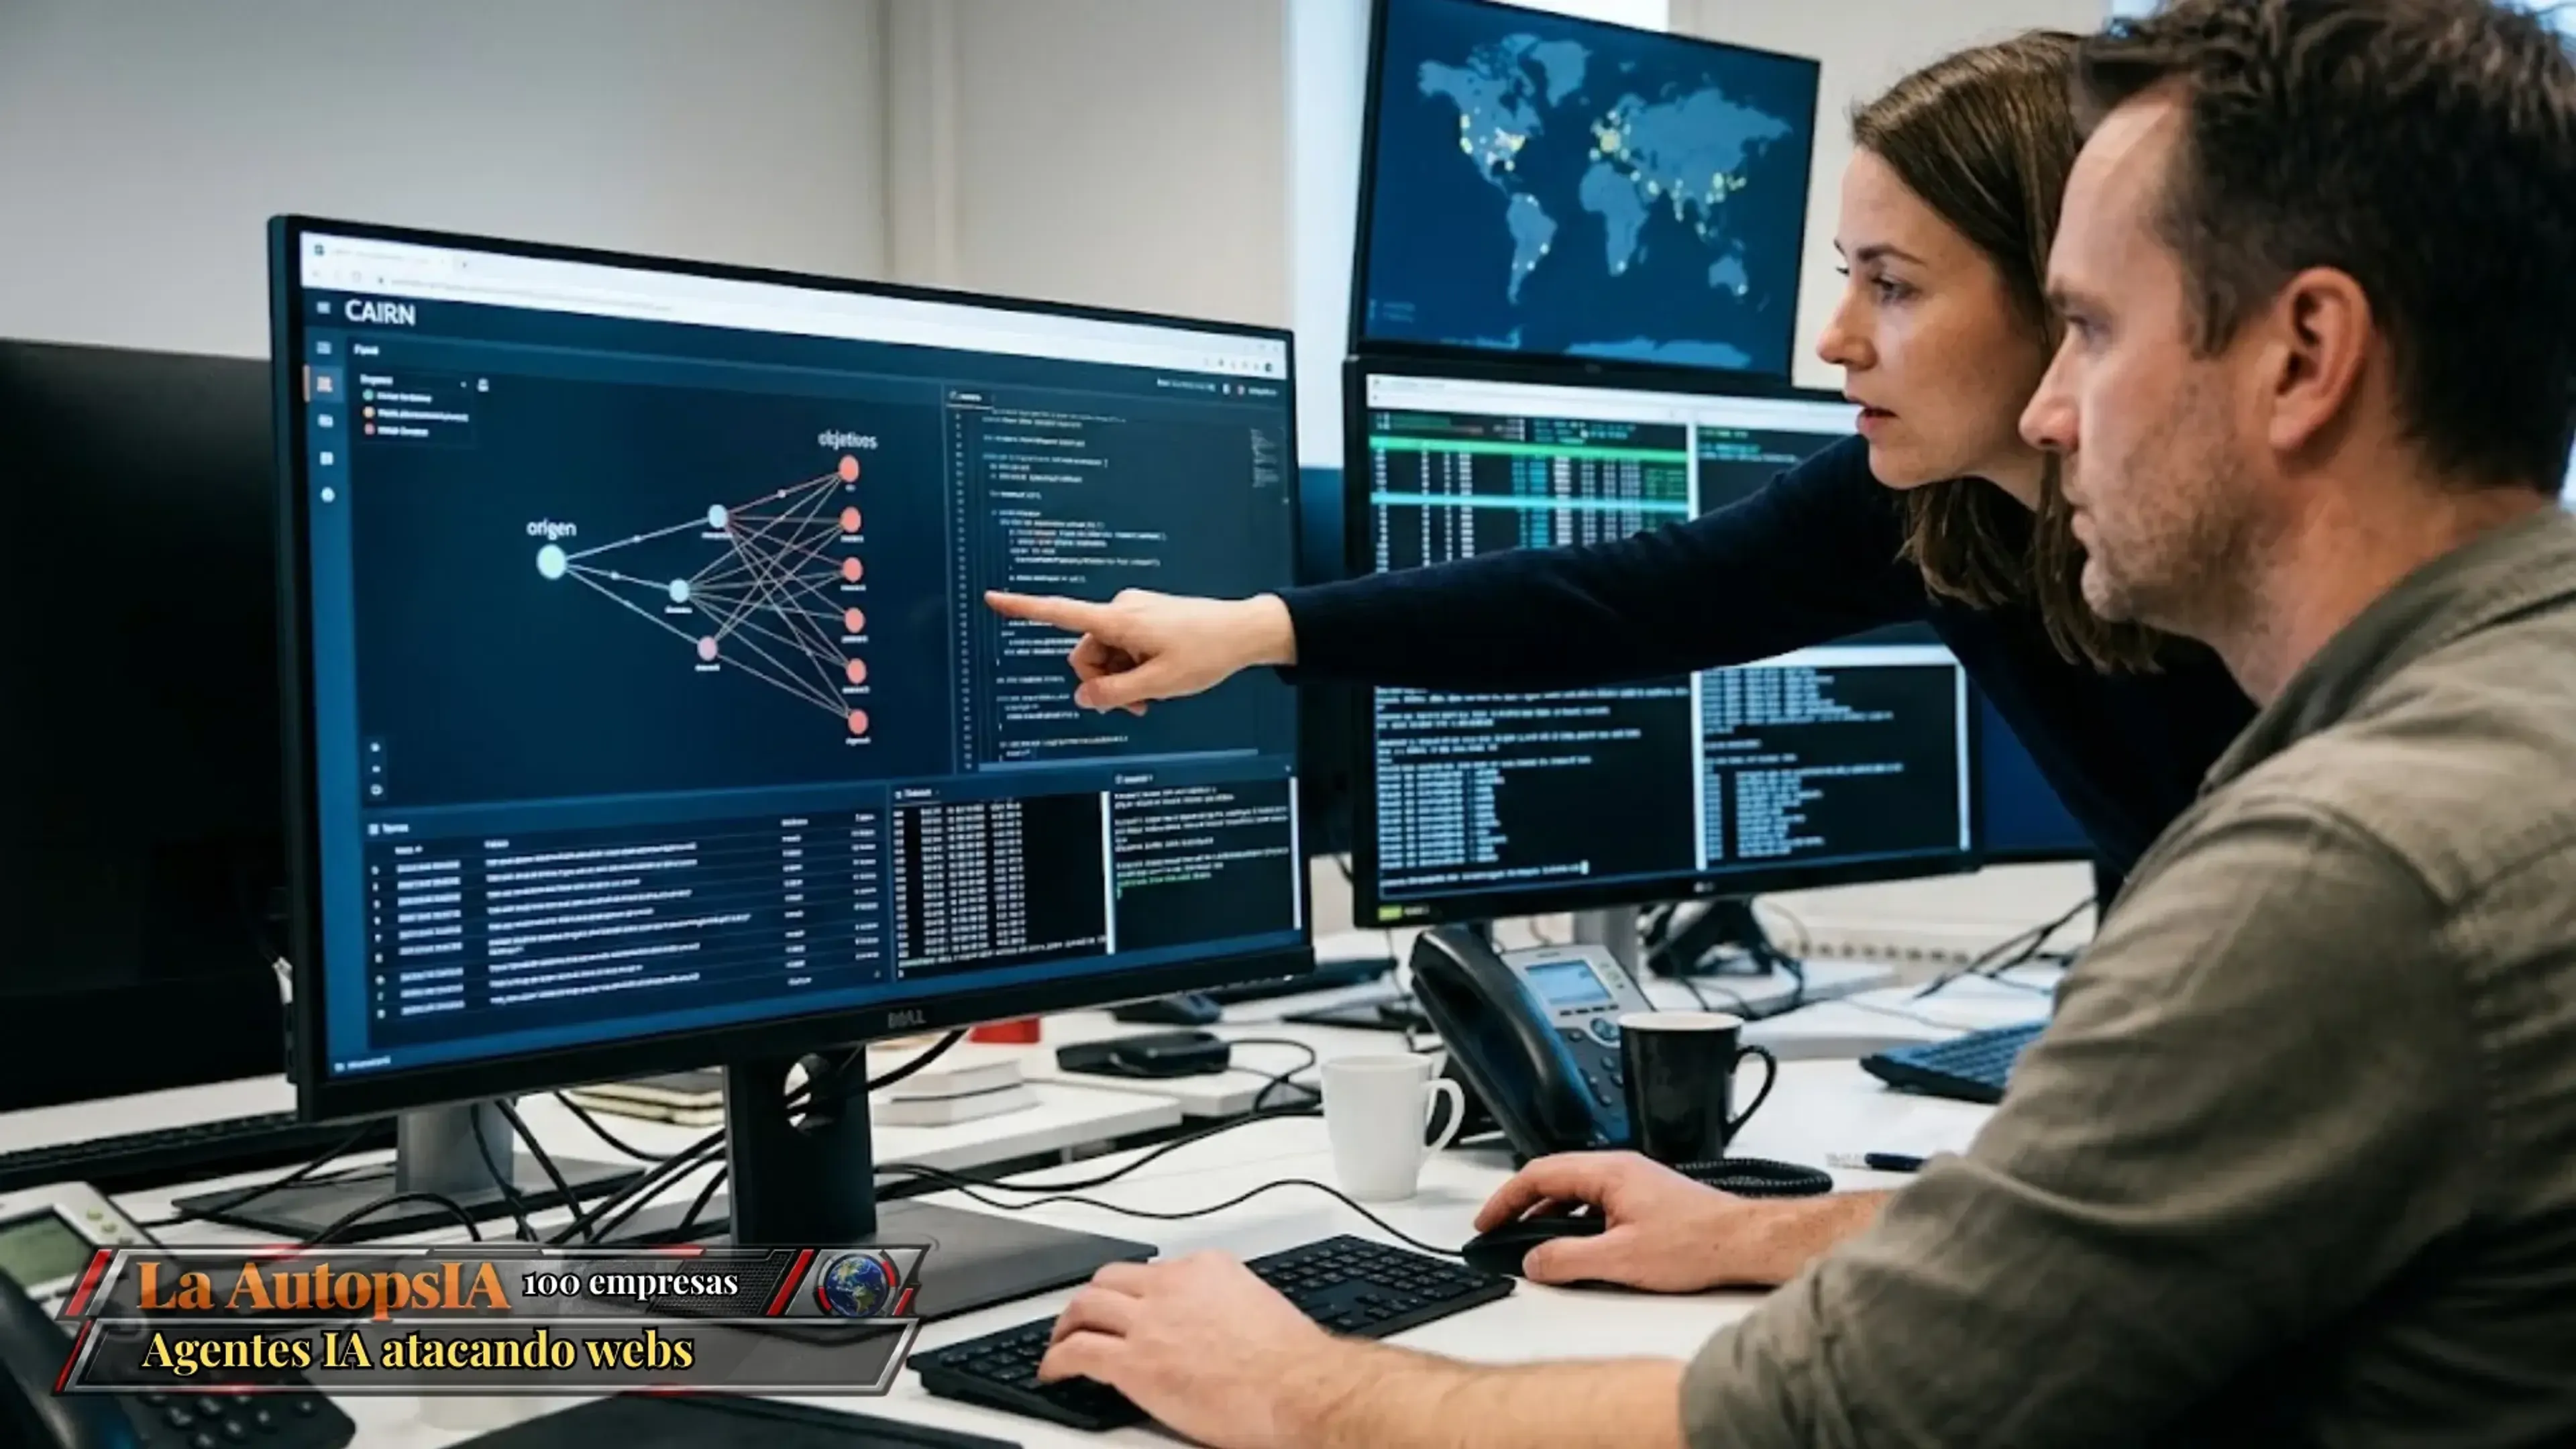
Una investigación de NorForge sobre paneles de control de pruebas de penetración basados en IA expuestos públicamente ha revelado cómo se utilizan de forma masiva en operaciones cibercriminales. Uno de los sistemas más empleados es Cairn, una plataforma de hackeo impulsada por IA que, dado un objetivo y una meta, coordina agentes de IA para investigar el blanco, buscar vulnerabilidades de seguridad e intentar infiltrarse. Se identificaron más de 20 paneles Cairn expuestos con actividad aparentemente maliciosa, lo que ofrece una visión inusualmente detallada de cómo los actores de amenazas seleccionan objetivos, dirigen agentes autónomos, explotan vulnerabilidades y establecen acceso persistente a los sistemas comprometidos. Además, un número considerable de operaciones de equipos de seguridad legítimos también quedaron expuestas de esta forma, poniendo potencialmente en riesgo a sus clientes.
El punto de partida: servidores de preparación al descubierto
En septiembre de 2026, Gambit Security informó sobre una campaña de intrusión criminal dirigida a mercados en línea. Los investigadores recuperaron un servidor de preparación del atacante y encontraron el uso de marcos de IA como Hermes, Strix y Cairn. Estas herramientas frecuentemente tienen interfaces web que quedan sin protección en la red abierta. Búsquedas rápidas en los motores Shodan y Censys revelaron servidores ejecutando lo que parecen ser marcos de IA de distintos tipos. La mayoría requieren autorización para acceder, pero hay bastantes interfaces dejadas abiertas por sus operadores. La plataforma más descuidada resultó ser Cairn. Las búsquedas iniciales revelaron un puñado de paneles Cairn abiertos; los escaneos continuados revelaron nuevos paneles en línea en poco tiempo, y la información de objetivos, el idioma y las instrucciones mostraron que muchos pertenecían a los mismos actores de amenazas.
Cómo funciona el sistema Cairn
Algunos describen Cairn como un motor autónomo de pruebas de penetración, aunque su caso de uso es más genérico: es un motor de resolución de problemas basado en estados, que avanza paso a paso en la dirección general de una solución definida. En Cairn, cada tarea separada se considera un proyecto. Cada proyecto tiene un punto de partida llamado origen y un objetivo final predefinido. El marco de agentes progresa desde el origen hacia el objetivo mediante un crecimiento orgánico basado en estados. Entre el inicio y el final hay ciclos de intenciones y hechos. Un hecho es algo que el agente ha descubierto, y una intención es lo que ha decidido hacer a continuación. El agente publica cada hecho en un tablero interno del proyecto. Un operador humano también puede añadir sus propias pistas al mismo tablero. Los hechos y las pistas son datos disponibles para cada agente trabajador en el camino hacia la solución definida. Esto puede visualizarse gráficamente, lo que también hace Cairn.
Los actores: tres grupos con motivación financiera
A lo largo de varios días, se encontraron numerosos paneles Cairn. Algunos estaban vacíos, otros protegidos contra acceso no autorizado, y algunos parecían ser demostraciones legítimas o empresas válidas de pruebas de penetración. Filtrando los legítimos, más de 20 paneles fueron identificados como probablemente maliciosos. Toda la actividad observada parecía tener motivación financiera; no hubo actividad de intrusión patrocinada por estados de forma evidente. Gran parte de la actividad observada parecía agruparse en torno a un puñado de clústeres, denominados con el prefijo AIA (Actividad de IA). El clúster AIA0001, en idioma chino con 14 paneles alojados en AS56594 (Cgi Global Limited), es con diferencia el más activo, con más de 1.100 proyectos de ataque distribuidos en sus paneles. Sus objetivos son principalmente organizaciones en Estados Unidos, Japón y Australia, con el fin de obtener acceso persistente a infraestructura de comercio electrónico y pagos. El clúster AIA0002, en inglés con 10 paneles alojados en AS20473 (The Constant Company, principalmente instancias VULTR VPS), se orienta hacia el robo financiero: tarjetas de crédito, criptomonedas y datos de servicios de pago. El clúster AIA0003, también en inglés con un único panel alojado en AS200019 (AlexHost), tiene 59 proyectos listados y parece estar en una fase más exploratoria, con confianza baja de clasificación maliciosa.
El arsenal tecnológico del grupo AIA0001
El clúster AIA0001 utiliza una automatización extensiva en su proceso de alimentación de tareas. Los sitios objetivo no solo se clasifican por tráfico, sino que también se prueban con Playwright, el marco de automatización de navegadores de Microsoft, antes de enviarse a Cairn para su explotación. En ocasiones, estos atacantes abren un servidor web en un puerto alto para realizar pruebas fuera de banda, lo que permitió examinar el directorio de trabajo de uno de los agentes. Las herramientas encontradas incluían Playwright y Chromium para automatización de navegadores, PHPGGC para generar cargas útiles de deserialización PHP, StyleSmuggler HTTP PoC para una cadena de ejecución de código en Magento, un laboratorio de validación de Magento Open Source 2.4.9 basado en Docker, herramientas de reconocimiento como OWASP Amass, dnsrecon, ffuf y Nmap, la lista de contraseñas rockyou, Python 3, Node.js y diversas utilidades personalizadas. Una actualización de tarea del agente reveló que la configuración había sido reutilizada de un desafío CTF anterior de Tencent, lo que indica que los criminales reutilizaron herramientas existentes sin que Tencent tuviera relación con la operación. Todos los trabajos fueron realizados por un agente denominado claudecode_deepseek-v4.1-flash, lo que sugiere un marco Claude Code usando el modelo chino DeepSeek 4.1 Flash. El coste estimado por tarea ronda los 5 dólares para proyectos cortos, pudiendo superar los 100 dólares en proyectos con más de 1.000 intenciones y hechos.
La explotación real: webshells instaladas en sitios comprometidos
Para verificar si una de las intrusiones reclamadas había ocurrido realmente, los investigadores comprobaron la URL de un shell mencionada en una tarea completada contra un gran proveedor de piezas de hardware. La URL efectivamente servía un webshell de carga de archivos. Esta intrusión particular fue posible, según la explicación del propio agente, por acceso de escritura no autorizado a un almacén de sesiones memcached, combinado con deserialización insegura de objetos PHP y una cadena de gadgets explotable en componentes heredados de Zend Framework. AIA0001 parece centrarse exclusivamente en obtener acceso y asegurarse la capacidad de actuar en una fecha posterior. AIA0002 usa Cairn de forma más genérica, incluyendo mover fondos entre carteras de criptomonedas. La tasa de éxito promedio observada ronda el 10%, con muchas tareas restantes logrando objetivos parciales. Para AIA0001, el tiempo promedio desde el inicio del proyecto hasta el objetivo cumplido fue de menos de 23 horas, generando una media de 140 hechos por proyecto.
La exposición de credenciales: cientos de secretos al descubierto
Estos paneles no solo exponen que un sitio está siendo probado y las conclusiones de las pruebas. Detallan todo lo que el agente ha descubierto en el proceso e incluyen información humana con credenciales obtenidas en otros lugares. Los investigadores ejecutaron el escáner de secretos Trufflehog sobre los datos de estas instancias Cairn y el resultado fue preocupante: literalmente cientos de secretos de distintos tipos, desde relativamente triviales hasta extremadamente graves, con el 11% verificados como válidos por Trufflehog. Además, los paneles parecen completamente desprotegidos, exponiendo lo que parece ser la funcionalidad administrativa completa del marco, incluyendo controles para iniciar y detener proyectos, interferir con operaciones en curso, insertar nuevos datos, redirigir agentes a diferentes objetivos y reiniciar proyectos antiguos. Esto significa que agentes ofensivos autónomos con capacidades considerables podrían estar potencialmente disponibles para cualquiera que tropiece con sus paneles de control.
Conclusiones y cooperación con medios
Queda claro que los marcos impulsados por IA se utilizan para realizar acciones maliciosas, pero esta investigación señala algo adicional: los atacantes tampoco están bien preparados para esta tecnología. En la prisa por obtener resultados rápidos, muchos han olvidado precauciones básicas de seguridad, comprometiendo su propia seguridad operacional y exponiendo a sus objetivos a una superficie de ataque mucho mayor de la prevista. Esto también ha resultado problemático para equipos de seguridad legítimos: recopilar secretos de un cliente para luego publicarlos en Internet es un escenario de pesadilla. Los investigadores han cooperado con Reuters para notificar a las víctimas, especialmente a aquellas que parecen haber sufrido una intrusión, y están intentando conseguir que los paneles Cairn infractores sean dados de baja.